人的ファイアウォールを築く:従業員向けセキュリティ研修

Table of Contents
人的ファイアウォールを築く:サイバーセキュリティの従業員研修
デジタル化が進む現在、サイバーセキュリティはあらゆる規模の組織にとって重要な課題です。サイバー攻撃は頻度と巧妙さを増しているため、企業は脅威への強固な防御を整える必要があります。従業員を人的ファイアウォールとして育成することは、堅牢なサイバーセキュリティ戦略の重要な要素です。脅威を見分けて対応する知識とスキルを身につければ、従業員はセキュリティ侵害のリスクを大幅に減らせます。この記事では、サイバーセキュリティ研修の重要性、効果的なプログラムの設計、従業員を研修に参加させる方法、実施上の課題、研修効果の測定方法を説明します。
要点
- サイバーセキュリティ研修は、組織をサイバー攻撃から守るために欠かせません。
- 効果的な研修プログラムには、必要性の特定、魅力的な教材の作成、模擬攻撃の実施、効果測定が必要です。
- 意識を高め、責任ある文化を促し、参加を後押しし、継続的な支援を提供し、報告を促すことで従業員を巻き込みます。
- 課題には、変化への抵抗、意識不足、時間とリソースの制約、役割ごとの研修、変化する脅威や技術への対応があります。
- 知識とスキルの評価、行動変化の追跡、インシデントデータの分析、ROIの算出、実績の比較で研修効果を測定できます。
サイバーセキュリティ研修の重要性
サイバー攻撃の脅威の拡大
サイバー攻撃は、頻発し巧妙化する脅威となっています。さまざまな業界の組織が、フィッシングやマルウェアからランサムウェア、データ侵害まで、絶え間ない攻撃に直面しています。攻撃は金銭的損失、評判の低下、法的責任など深刻な結果を招きます。
状況の深刻さを示す統計を見てみましょう。
| 攻撃の種類 | 頻度 |
|---|---|
| フィッシング | 月150万件の試行 |
| マルウェア | 1日あたり35万件の新しい亜種 |
| ランサムウェア | 2020年の被害額は200億ドル |
これらの数字は、サイバー攻撃の規模と影響を示しています。組織は従業員向けのサイバーセキュリティ研修を優先する必要があります。従業員が脅威を見つけて対応できれば、攻撃が成功するリスクを大幅に減らせます。
- サイバー攻撃は広く見られ、巧妙化しています。
- 組織はフィッシング、マルウェア、ランサムウェア、データ侵害に絶えず直面します。
- 金銭的損失、評判の低下、法的責任など深刻な結果につながります。
- フィッシングは月150万件試みられており、問題の規模を示しています。
- マルウェアは進化を続け、毎日35万件の新しい亜種が検出されています。
- ランサムウェアは2020年だけで200億ドルの被害をもたらしました。
- 研修を優先することで、攻撃が成功するリスクを軽減できます。
サイバーセキュリティにおける従業員の役割
従業員は組織のデジタル資産を守るうえで重要な役割を担います。サイバー脅威に対する最初の防衛線であり、日々の行動は組織全体のセキュリティ状況に 大きな影響を与えます 。デジタル環境に存在するリスクや脆弱性と、それらを軽減するベストプラクティスや手順を理解する必要があります。セキュリティポリシーと手順を守ることで、侵害を防ぎ、機密情報を保護できます。
効果的なサイバーセキュリティ研修プログラムを設計する

研修ニーズと目標の特定
効果的な研修プログラムを設計するには、まず具体的なニーズと目標を特定します。従業員の現在の知識とスキルを評価し、組織固有のサイバーセキュリティリスクと課題を把握します。既存のサイバーセキュリティ基盤と実践を十分に評価・分析すると、ギャップや改善が必要な領域を特定できます。
研修ニーズを特定したら、明確な目標を設定します。目標は組織全体のサイバーセキュリティ目標に沿い、特定した改善領域を扱う必要があります。**目標は具体的、測定可能、達成可能、関連性があり、期限を定めたもの(SMART)にします。**こうすることで研修に焦点が定まり、目に見える成果につながります。
研修ニーズと目標の特定には、次の作業が含まれます。
- 従業員の現在の知識とスキルを評価する
- 既存のサイバーセキュリティ基盤と実践を分析する
- ギャップと改善が必要な領域を特定する
- 組織全体の目標に沿った明確で具体的な目標を設定する
ヒント:変化するサイバーセキュリティ環境や新たな脅威に対応するため、研修ニーズと目標を定期的に見直してください。
魅力的でインタラクティブな教材の作成
魅力的でインタラクティブな教材は、効果的な研修に欠かせません。インフォグラフィックや動画などの視覚教材は、複雑な概念の理解と記憶を助けます。実例やケーススタディを使うと、従業員は内容を自分の仕事に結び付け、サイバーセキュリティが日常業務に関係する理由を理解できます。
参加を促すために、クイズやシナリオなどのインタラクティブな要素を加えます。従業員が学習に参加し、知識を実際の状況に当てはめられます。ランキングや報酬などのゲーミフィケーションも、競争心と意欲を生み出します。
教材を効果的にするには、従業員の学習の好みを考慮します。視覚型、聴覚型、身体感覚型など、人によって得意な学習方法は異なります。文章、動画、実践演習などさまざまな形式を用意し、多様な学習スタイルに対応します。
教材の提供方法も重要です。オンラインプラットフォームや学習管理システムを使うと、従業員は教材に簡単にアクセスできます。サイバーセキュリティ分野は急速に変化するため、教材を最新の状態に保つための定期的な更新と復習も行います。
模擬サイバー攻撃シナリオの実施
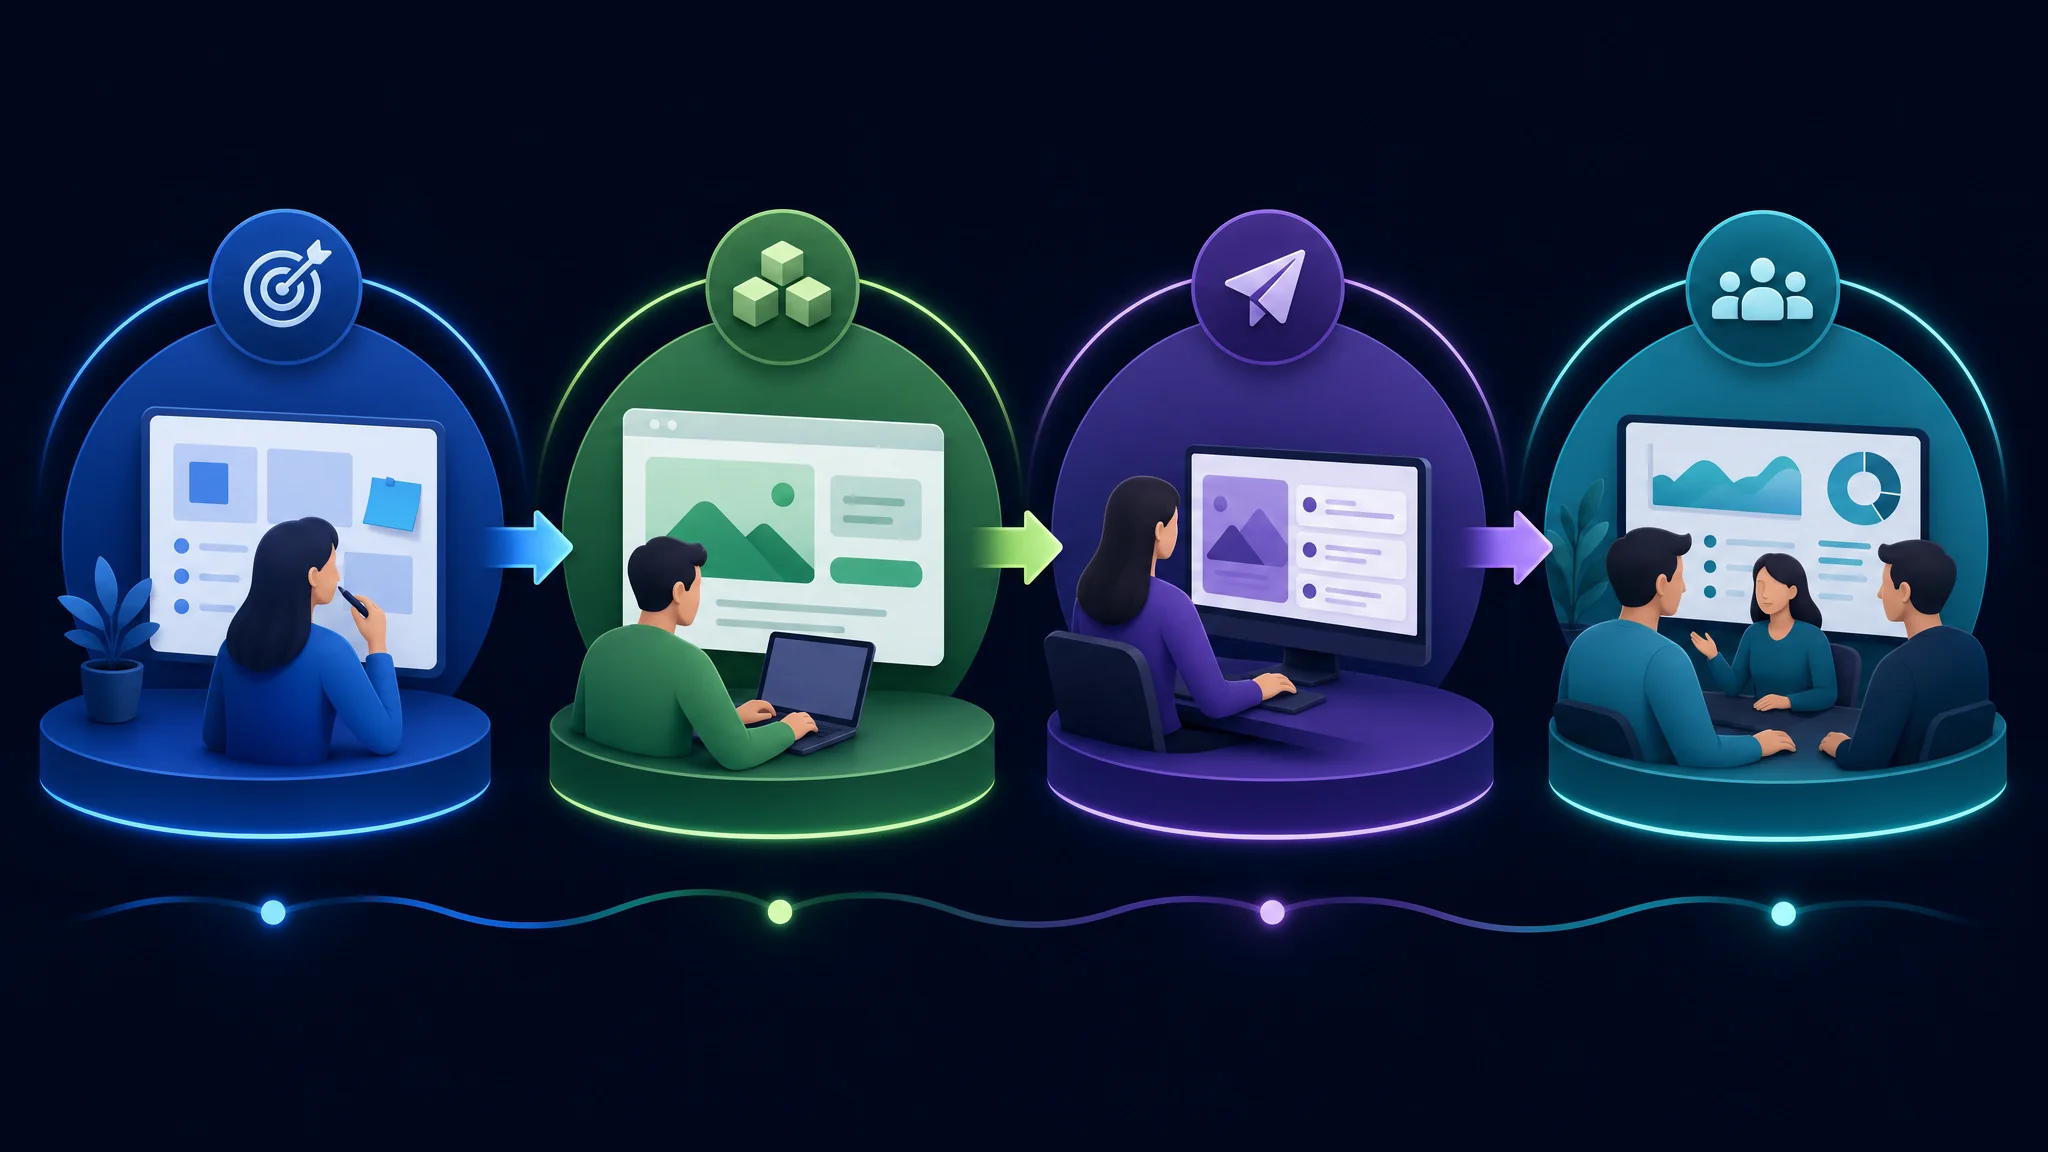
模擬サイバー攻撃シナリオは、効果的な研修プログラムの重要な要素です。管理された環境で現実的な脅威に触れることで、組織は従業員の準備状況を評価し、改善点を特定できます。**これらのシナリオでは、フィッシングメール、マルウェア感染、ソーシャルエンジニアリングなど、さまざまな攻撃を再現します。**従業員が脅威を見つけて対応できるかを試せます。
模擬サイバー攻撃シナリオは、次の手順で実施します。
- 計画と準備:実施前に目標、範囲、望ましい結果を定めます。再現する攻撃手法と難易度も決めます。
- シナリオの作成:実際のサイバー攻撃を模した現実的なシナリオを作成します。フィッシングメールや悪意あるWebサイト、模擬マルウェアなどが含まれます。
- 実施と評価:従業員に模擬攻撃を提示し、反応を観察して評価します。脅威を効果的に認識し、対応できるかを確認します。
- 振り返りと学習:演習後にフィードバックと指針を提供します。結果を話し合い、改善点を示し、追加の研修リソースを提供します。
模擬攻撃シナリオは、脆弱性の特定とリスクへの意識向上に役立ちます。従業員は攻撃を体験し、サイバー犯罪者の手口を学び、自分と組織を守るスキルを身につけます。
ヒント:最新の脅威と攻撃手法を反映するよう、シナリオを定期的に更新します。
研修の効果測定
研修の効果を測定すると、影響を評価し、改善について根拠のある判断ができます。プログラムの各要素を評価し、効果と改善点を特定します。主な指標は次のとおりです。
- **知識とスキルの習得:**従業員がどれだけ知識を得て、脅威を見つけて対応するスキルを身につけたかを評価します。
- **行動変化と遵守:**セキュリティポリシーや手順の遵守、ベストプラクティスの実践など、行動の変化を追跡します。
- **インシデントと侵害データの分析:**研修の結果、セキュリティインシデントや侵害が減少したかを分析します。
- **投資収益率(ROI):**プログラムの費用と得られた利益を比較し、経済的な影響を数値化します。
- **実績の比較:**研修を受けた従業員と受けていない従業員、または業界ベンチマークと比較します。
効果を測定するには、明確な目標と関連指標を定め、適切な評価方法を導入します。定期的に評価して進捗と改善点を把握します。継続的な監視と評価により、従業員が脅威から防御する準備を整えられます。
継続的な改善と適応
サイバーセキュリティ研修では継続的な改善と適応が重要です。最新の脅威や攻撃手法は 進化します 。状況を把握し、研修プログラムを適宜変更してください。継続的改善と適応には次の方法があります。
サイバーセキュリティ研修への従業員の参加
意識とセキュリティマインドの形成
従業員の意識とセキュリティマインドを育てることは、サイバー脅威に対する強い人的ファイアウォールの構築に欠かせません。 責任感 と警戒心を育むことで、従業員が機密情報の保護とセキュリティ侵害の防止に積極的に取り組めます。
責任ある文化の促進
責任ある文化を育てることは、組織のサイバーセキュリティ強化に重要です。従業員の当事者意識と説明責任を育むと、組織全体でセキュリティ対策を維持し、機密情報を守れます。次の方法を取り入れます。
従業員の参加を促す
従業員の参加を促すことは、研修プログラムの成功に欠かせません。参加と意欲を高める文化は、機密データやシステムの保護に積極的に貢献する回復力のある人的ファイアウォールにつながります。
継続的な支援とリソースの提供
サイバーセキュリティの専門家として、従業員の知識とスキルを最新に保つための支援とリソースを提供します。従業員が警戒を保ち、脅威を積極的に特定して軽減できるようにします。次の方法を検討してください。
- 定期的な研修更新:最新の脅威、動向、ベストプラクティスについて研修を行います。従業員は情報を把握し、セキュリティの実践方法を適応できます。
- ナレッジベースへのアクセス:関連情報、ガイドライン、リソースを集約したナレッジベースやライブラリを設けます。従業員は疑問の答えを探し、新たな脅威について把握できます。
- セキュリティ意識向上キャンペーン:セキュリティの重要性を再確認し、組織の文化を促すキャンペーンを実施します。ポスター、メールによるリマインダー、インタラクティブな活動などを活用します。
**ヒント:**従業員が経験や教訓を共有できるように促し、協力して学ぶ環境を作ります。
- 定期的なコミュニケーション:セキュリティ更新、ポリシー変更、インシデント報告手順について継続して伝えます。従業員が変更を把握し、不審な活動やインシデントを速やかに報告できます。
- 支援を提供するITヘルプデスク:サイバーセキュリティに関する質問、トラブルシューティング、インシデント対応を支援する専任窓口を設けます。問題が起きたときに頼れる場所になります。
- 報奨と評価:研修に積極的に参加し、良いセキュリティ慣行を示す従業員を評価し、報奨を与えます。インセンティブ、証明書、公の称賛などで優先意識を高めます。
- 継続的な改善:研修効果を定期的に評価し、従業員から意見を集めます。意見を使って改善し、新たな脅威や従業員のニーズに合わせます。
これらの方法により、従業員が組織のサイバーセキュリティに貢献するための支援とリソースを継続的に得られます。
報告とインシデント対応の促進
従業員にセキュリティインシデントの報告と適切な対応を促します。透明性と説明責任の文化により、従業員は機密情報の保護と脅威の軽減に積極的に関われます。
組織は次の方法で報告と対応を促せます。
- 明確なガイドラインと手順を設け、脅威を見つけたときに取るべき行動を説明します。
- 匿名の報告窓口を用意して、報復や非難への懸念を和らげ、安心して報告できるようにします。
- 先を見越した報告と適切な対応を行った従業員を評価し、報奨を与えます。
- 報告と対応の影響を定期的に伝え、組織全体のセキュリティ改善と従業員の貢献価値を強調します。
こうした方法により、従業員が速やかに報告し、リスクを軽減する適切な行動を取る環境ができます。この積極的な対応は、インシデントの検知と対応能力を高め、脅威の影響を抑えます。
サイバーセキュリティ研修の課題を克服する
変化への抵抗と意識不足
変化への抵抗と意識不足は、サイバーセキュリティ研修の実施でよくある課題です。従業員は未知への不安や、サイバーセキュリティはIT部門だけの責任だという考えから変化に抵抗する場合があります。また、セキュリティ侵害の影響や防止における自分の役割を十分に理解していない従業員もいます。
組織は次の方法で課題に対応できます。
- **教育とコミュニケーション:**サイバーセキュリティの重要性と潜在的なリスクを、明確かつ簡潔に伝えます。定期的な連絡と更新により意識が高まり、セキュリティを常に意識できるようになります。
- **参加と関与:**従業員を研修プログラムの設計と開発に参加させ、納得感と意欲を高めます。インタラクティブで実践的な活動は研修の効果と楽しさを高めます。
- **リーダーシップの支援:**リーダーが研修を積極的に推進し、自ら参加すると、プログラムの重要性が従業員に伝わり、抵抗を克服できます。
- **インセンティブと報奨:**研修モジュールの完了や優れたセキュリティ実践に報奨を用意し、積極的な参加を促します。
- **継続的な確認:**研修を一度きりの行事にしないでください。定期的な復習と更新を通じて、新たな脅威やベストプラクティスを伝えます。
変化への抵抗と意識不足に対応すると、強固な人的ファイアウォールを築き、従業員をサイバー脅威に対する最初の防衛線にできます。
時間とリソースの制約への対応
急速に変化するサイバーセキュリティ分野では、時間とリソースが限られがちです。それでも組織を守るために研修を優先する必要があります。時間とリソースを効率よく配分すると、制約に対応し、研修効果を高められます。次の方法を検討してください。
役割とレベルに応じた研修
研修の効果を高めるには、組織内の役割とレベルに合わせて内容を調整します。職務やアクセスレベルが異なれば、脅威を軽減するために必要な知識やスキルも異なります。内容と実施方法を違いに合わせることで、従業員は自分の職務におけるサイバーセキュリティの関連性を理解できます。
組織は次の方法で研修を調整できます。
- **役割別研修:**各役割に必要な知識とスキルを特定し、要件に合った教材を作ります。役割に関係する脅威、安全なデータ処理、インシデント対応手順を含めます。
- **レベル別研修:**従業員によって意識や専門知識が異なることを考慮します。経験や知識のレベルに合い、既存の理解に積み重ねる研修を用意します。
- **職務固有のシナリオ:**日常業務に関係する事例を取り入れ、セキュリティ慣行が業務に及ぼす影響と、手順に従わない場合の結果を理解できるようにします。
- **継続的な学習:**脅威と技術は常に変化します。定期的な復習コース、関連記事やリソース、業界カンファレンスやウェビナーへの参加機会を提供します。
役割とレベルに合わせた研修は、組織を守るために必要な知識とスキルを従業員に届けます。担当業務に合わせることで、サイバーセキュリティの重要性と安全な環境の維持における自分の役割を理解しやすくなります。
離職と新入社員の受け入れ
離職と新入社員の受け入れには、サイバーセキュリティ研修に特有の課題があります。新入社員が組織のセキュリティを守る役割を理解できるよう、必要な研修を提供します。次の点を考慮してください。
- サイバーセキュリティ研修を中核に含む包括的な受け入れプログラムを作ります。パスワード管理、データ保護、フィッシングの見分け方などの基本を扱います。
- 新入社員にサイバーセキュリティのメンターや相談相手を割り当てます。指導や支援を提供し、質問に答え、組織のポリシーと手順の理解を助けます。
- 新入社員を含むすべての従業員向けに定期的な復習研修を実施します。最新の脅威、ベストプラクティス、組織のポリシーを共有します。
- 退職者から知識を引き継ぐ手順を整えます。サイバーセキュリティの知識と専門性を記録し、残るチームに共有して離職の影響を抑えます。
- 新入社員とサイバーセキュリティチームの意見を基に、受け入れと研修プログラムを継続的に評価、改善します。これにより改善点を特定し、研修の効果と関連性を保てます。
- 組織全体でセキュリティ意識と責任の文化を築きます。定期的な連絡、啓発キャンペーン、優れた実践の評価を通じて、全従業員の積極的な参加を促します。
**ヒント:**新入社員が組織を脅威から守る知識とスキルを得られるよう、受け入れプロセスにサイバーセキュリティ研修を組み込みます。
変化する脅威と技術への対応
サイバーセキュリティの専門家は、急速に変化する脅威と技術を把握する必要があります。技術の進歩と巧妙化するサイバー攻撃には、継続的な警戒と先回りした対策が必要です。次の戦略が役立ちます。
- **継続的な学習と研修:**新たな脅威、攻撃ベクトル、進化する技術について、研修プログラムやワークショップに定期的に投資します。
- **業界コミュニティへの参加:**カンファレンス、フォーラム、オンラインコミュニティに参加します。同業者と交流し、知見を共有し、専門家から学びます。新しい動向、ベストプラクティス、革新的な解決策を話し合います。
- **脅威情報の共有:**他の組織、業界団体、政府機関と連携します。新しい脅威や攻撃手法について情報を共有すると、組織間で防御を強化できます。
- **リスクベースのアプローチ:**リスク評価と脅威情報に基づいて対策の優先順位を決めます。重要な資産を特定し、脆弱性を評価して適切な対策を実施します。
**ヒント:**最新の業界標準とベストプラクティスに沿うよう、サイバーセキュリティのポリシーと手順を定期的に見直し、更新します。
- **高度な技術への投資:**人工知能(AI)、機械学習(ML)、行動分析などを活用して、新たな脅威をリアルタイムに検知し、対応します。
- **規制変更の把握:**サイバーセキュリティに関する規制やコンプライアンス要件の変更を確認します。データ保護法やプライバシー法などの新しい規則が組織に与える影響を理解し、実務を適合させます。
- **レッドチーム演習と侵入テスト:**システムやプロセスの脆弱性を攻撃者に悪用される前に特定するため、定期的にレッドチーム演習と侵入テストを実施します。
これらの方法により、組織はサイバーセキュリティを強化し、変化する脅威や技術に伴うリスクを軽減できます。
サイバーセキュリティ研修の効果を測定する
知識とスキルの習得を評価する
研修で従業員が得た知識とスキルを評価し、プログラムの効果を測定します。理解度と習熟度を測ると、改善点を見つけ、今後の研修を調整できます。
知識とスキルの評価には、次の方法があります。
- **筆記評価:**サイバーセキュリティの概念、ベストプラクティス、手順の理解を確認します。選択式、短答式、シナリオ形式の演習を使えます。
- **実践演習:**模擬状況で知識を応用させます。脅威の特定と対応、不審なメールの分析、システムの脆弱性の検出などを行います。
- **模擬攻撃:**フィッシング、マルウェア感染、ソーシャルエンジニアリングなどを再現し、現実の脅威を認識して対応する能力を試します。
- **観察とフィードバック:**従業員の行動を観察し、上司や同僚から意見を集め、日々の業務に知識とスキルをどう応用しているかを把握します。
- **実績指標:**報告されたインシデント数、フィッシング演習の結果、セキュリティ意識向上モジュールの完了状況などを追跡します。
脅威や技術の変化に合わせて評価方法を定期的に見直します。知識とスキルを継続的に評価すると、従業員がサイバー攻撃に備えられているか確認できます。
行動変化と遵守状況の追跡
行動変化と遵守状況の追跡は、研修効果の測定に欠かせません。従業員の行動とセキュリティ手順の遵守を監視すると、研修の影響と改善点を確認できます。
効果的な方法の一つは、サイバーセキュリティのベストプラクティスに関する理解度を定期的に評価することです。クイズ、シミュレーション、実践演習を通じて、潜在的な脅威を見つけて対応する能力を確認します。
別の方法は、インシデント報告、アクセスログ、システム監査を使って、セキュリティポリシーと手順の遵守状況を監視することです。データを分析すると、違反の傾向や追加研修が必要な領域が分かります。
セキュリティ意識向上プラットフォームなどの技術も、行動変化と遵守状況の追跡に使えます。従業員の参加状況や進捗に関するフィードバックと分析をリアルタイムで提供し、完了率、クイズの得点、模擬攻撃への参加状況を記録します。
行動変化と遵守状況の追跡から、研修プログラムの効果に関する有用な知見が得られます。内容、提供方法、継続的支援について根拠のある判断ができ、ROIの説明や従業員の備えの確認にも役立ちます。
インシデントと侵害データの分析
インシデントと侵害のデータ分析は、研修プログラムの効果を評価する重要な手順です。どのような事象が発生し、どの脆弱性が悪用され、事業にどのような影響があったかを把握できます。この分析は改善点の特定と今後の研修に役立ちます。
データ可視化を使うと、情報を明確かつ簡潔に提示できます。チャート、グラフ、ヒートマップは、パターン、傾向、外れ値の特定に役立ちます。専門家はこれらの可視化を基に判断し、修復の優先順位を付けられます。
インシデント対応指標も検討します。平均検知時間と対応時間、正常に封じ込めたインシデントの数、人為的ミスによるインシデントの割合などを測定できます。時間の経過とともに追跡すると、研修が対応能力に与える影響を評価できます。
機械学習アルゴリズムは、大規模なデータセットからパターンや異常を見つけ、脅威の検出と対応を改善できます。分析を自動化し、時間とリソースを節約することもできます。
インシデントと侵害データの分析は、研修効果の評価に不可欠です。データ可視化、インシデント対応指標、機械学習を活用して有用な知見を得て、サイバーセキュリティを改善します。
投資収益率(ROI)の算出
サイバーセキュリティ研修 のROIを算出すると、研修プログラムの効果を評価できます。ROIは研修投資から得た利益を数値化し、リソース配分の正当化と意思決定に役立ちます。インシデント数の減少、侵害に伴う金銭的損失の軽減、セキュリティ状況の改善などを評価できます。
ROIの算出には、次の方法が考えられます。
実績の評価と比較
サイバーセキュリティ研修プログラムの効果 を評価するため、実績を測定して比較します。結果の分析により改善点を特定し、今後の研修について判断できます。従業員の知識、スキル、行動への影響を示す指標を確認し、業界標準やベストプラクティスと比較して組織のセキュリティ状況を把握します。
サイバー セキュリティ 研修の効果を測定する
まとめ
従業員向けサイバーセキュリティ研修は非常に重要です。サイバー攻撃の脅威が拡大するなか、組織は機密情報を守る知識とスキルを従業員に提供する研修に投資する必要があります。従業員は多くの場合、脅威に対する最初の防衛線です。セキュリティ侵害は金銭的損失、評判の低下、法的責任につながります。
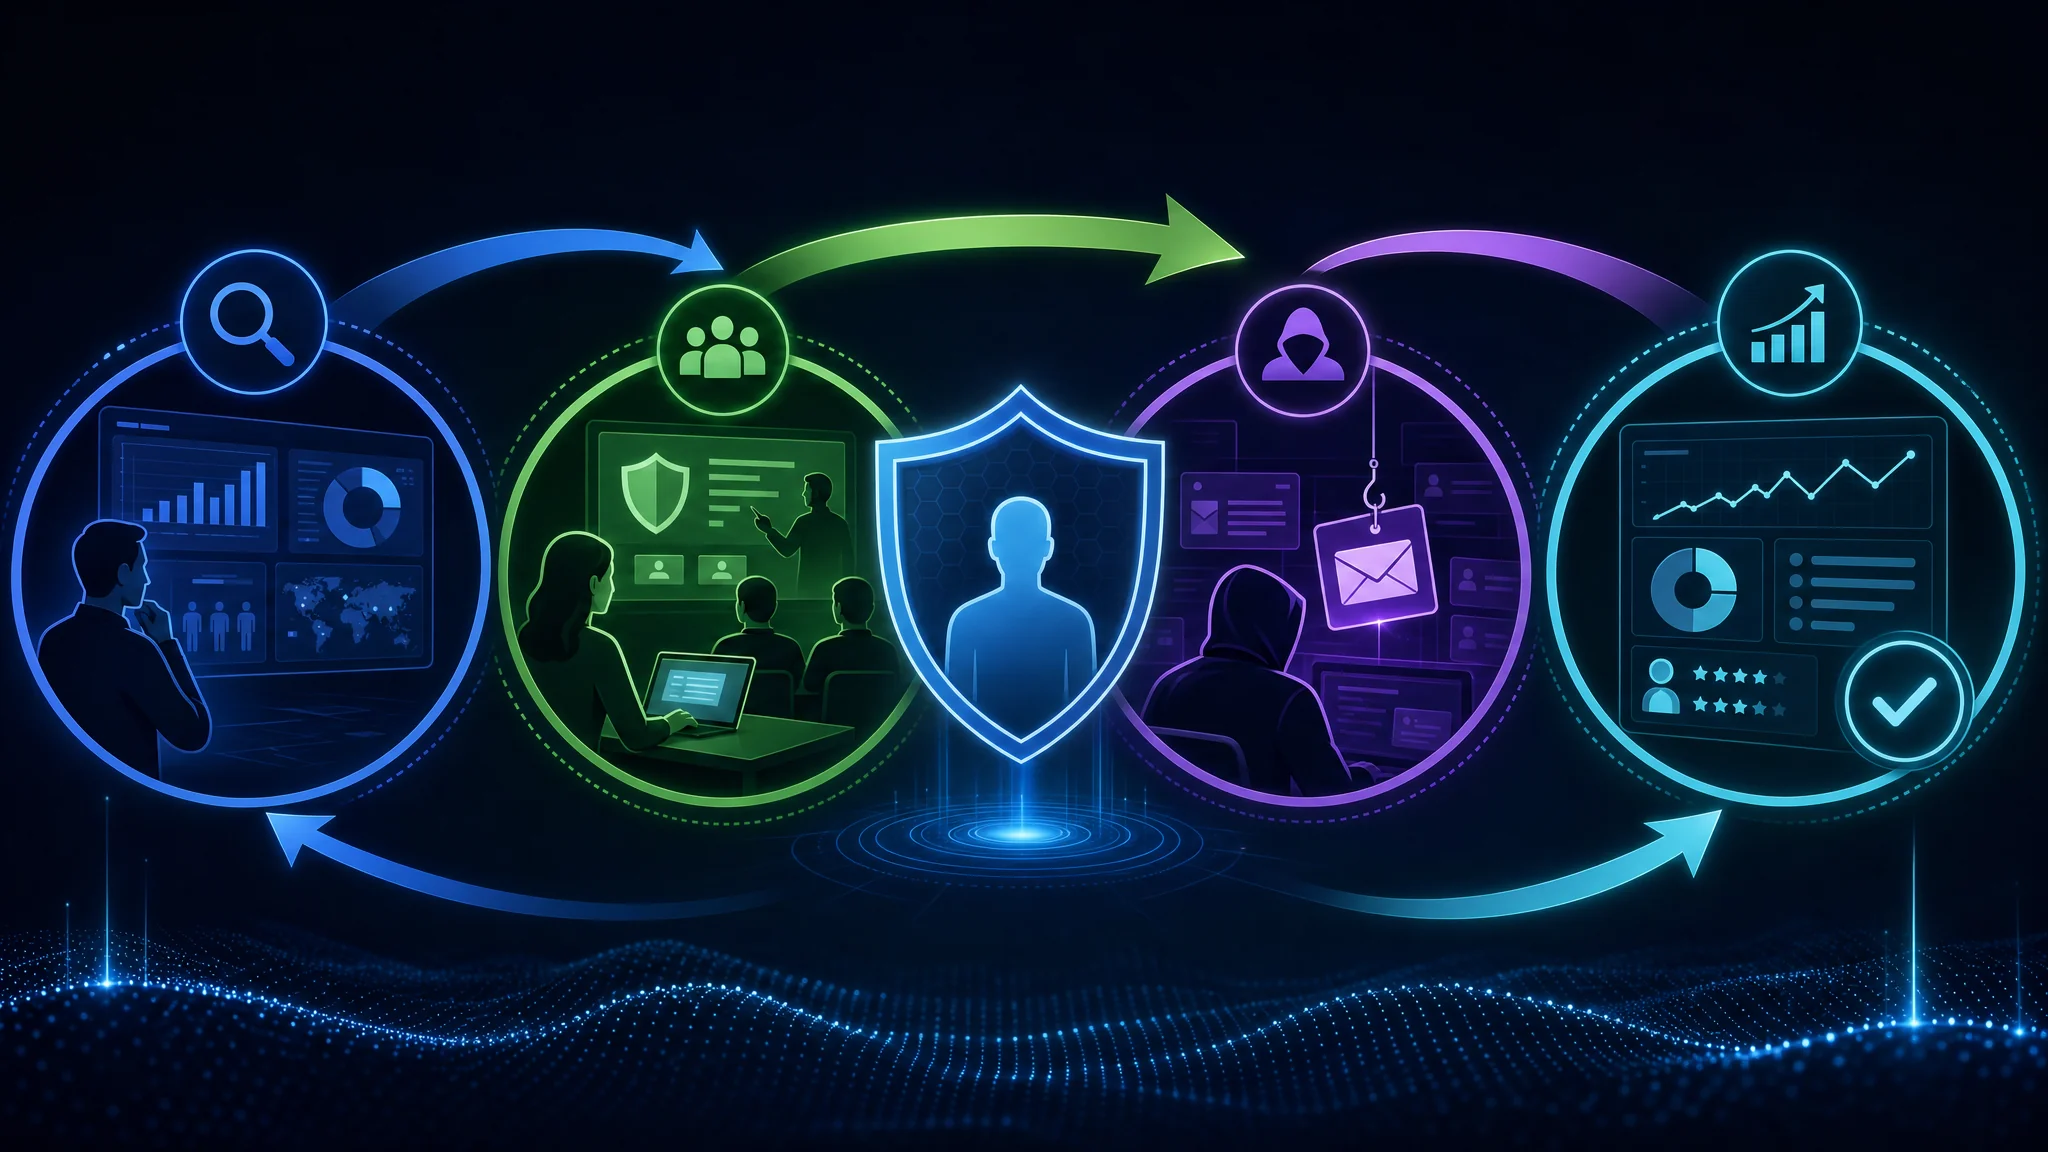
効果的なプログラムには、研修ニーズと目標の特定、魅力的でインタラクティブな教材の作成、模擬攻撃の実施、効果の継続的な測定が必要です。意識とセキュリティマインドの形成、責任ある文化の促進、参加の奨励、継続的な支援とリソースの提供、報告とインシデント対応の促進を通じて従業員を巻き込みます。
研修の実施には課題もあります。変化への抵抗や意識不足はプログラムの成功を妨げます。時間とリソースの制約に対応し、さまざまな役割やレベルに研修を合わせます。従業員の離職と新入社員の受け入れに対応し、変化する脅威や技術について既存の従業員にも継続して伝えます。
知識とスキルの習得、行動変化と遵守状況、インシデントと侵害データ、ROI、実績比較を通じて研修効果を測定します。組織は改善点を特定し、必要な調整によってセキュリティを強化できます。
研修によって人的ファイアウォールを築くことは、組織をサイバー脅威から守る重要な手段です。包括的な研修と従業員の積極的な参加により、セキュリティ文化と回復力を育てられます。脅威は急速に変化するため、継続的な改善と適応がリスクへの先手につながります。研修を優先すると、侵害のリスクを軽減し、貴重な資産を守れます。
よくある質問
サイバーセキュリティ研修が重要なのはなぜですか?
従業員がサイバー攻撃に関する脅威とリスクを理解し、自分と組織を侵害から守る知識とスキルを身につけるためです。
従業員はどのようにサイバーセキュリティに貢献できますか?
強力なパスワードを使い、フィッシングメールに注意し、不審な活動を報告するなど、ベストプラクティスに従います。従業員の行動は侵害の防止と機密情報の保護に役立ちます。
セキュリティ侵害の結果には何がありますか?
金銭的損失、組織の評判低下、法的責任、顧客の信頼喪失など深刻な結果が生じます。データ窃取、システムへの不正アクセス、事業の中断につながることもあります。
魅力的でインタラクティブな教材にするにはどうすればよいですか?
動画やインタラクティブなクイズなどのマルチメディアを取り入れます。報酬や課題などのゲーミフィケーションも従業員の意欲と学習体験を高めます。
研修効果の測定が重要なのはなぜですか?
研修プログラムの影響と改善点を評価できます。従業員がサイバーリスクを効果的に軽減する知識とスキルを得たかを確認できます。
役割やレベルに応じて研修を調整するにはどうすればよいですか?
職務上の責任と必要なスキルに合わせて内容をカスタマイズします。基本的な意識向上から高度な技術スキルの開発まで、習熟度に応じたプログラムを設計します。

Related Posts