

2026年、コンテナはもはやセキュリティ境界ではない

Table of Contents
コンテナは同じカーネルを共有します。2026年には4つの独立した脆弱性群により、カーネルのバグが1つあればコンテナからホストへ抜け出せることが証明されました。 Copy Fail、Dirty Frag、Fragnesia、CVE-2026-80521はいずれも、権限のないローカルユーザーにroot権限を与えます。すべてコンテナ境界を突破します。
問題はバグそのものだけではありません。AIが低コストでバグを見つけ、1つのパッチが別のバグを生んだことです。
この記事では、コンテナによるワークロード分離の仕組み、その基盤が狭まりつつある理由、2026年の各脆弱性の動作、そして代わりに信頼できる分離技術を説明します。
**この記事で得られること:**各ワークロードのコード提供元を整理し、必要なカーネル機能を特定して、強化コンテナとmicroVM境界のどちらを使うか判断できます。2026年の事例は時点のある調査証拠として扱ってください。本番カーネルを変更する前に、最新のベンダー勧告を確認してください。
要点
| 質問 | 短い回答 |
|---|---|
| コンテナは分離できるか | プロセスとファイルシステムは分離します。すべてが1つのカーネルを共有するため、カーネルバグは共通のリスクです |
| なぜ今か | AI支援によるバグ探索で、カーネルの欠陥を見つける費用が下がりました。2026年9月までに約6,000件のカーネルCVEが公開されています |
| 何が境界を破るか | カーネル内のローカル権限昇格です。コンテナの設定ミスは必要ありません |
| パッチだけで十分か | パッチは必要ですが、発見の速度に追いついていません。2026年のパッチが新たな悪用可能なバグを導入しました |
| 何がより有効か | FirecrackerやKata ContainersなどのmicroVMです。各ワークロードに独自のカーネルを提供します |
| 代替策は完璧か | いいえ。ハイパーバイザーもコードです。ただし攻撃面は何桁も小さく、その差が重要です |
コンテナの分離方法
境界を理解するには、まずコンテナが何ではないかを知る必要があります。
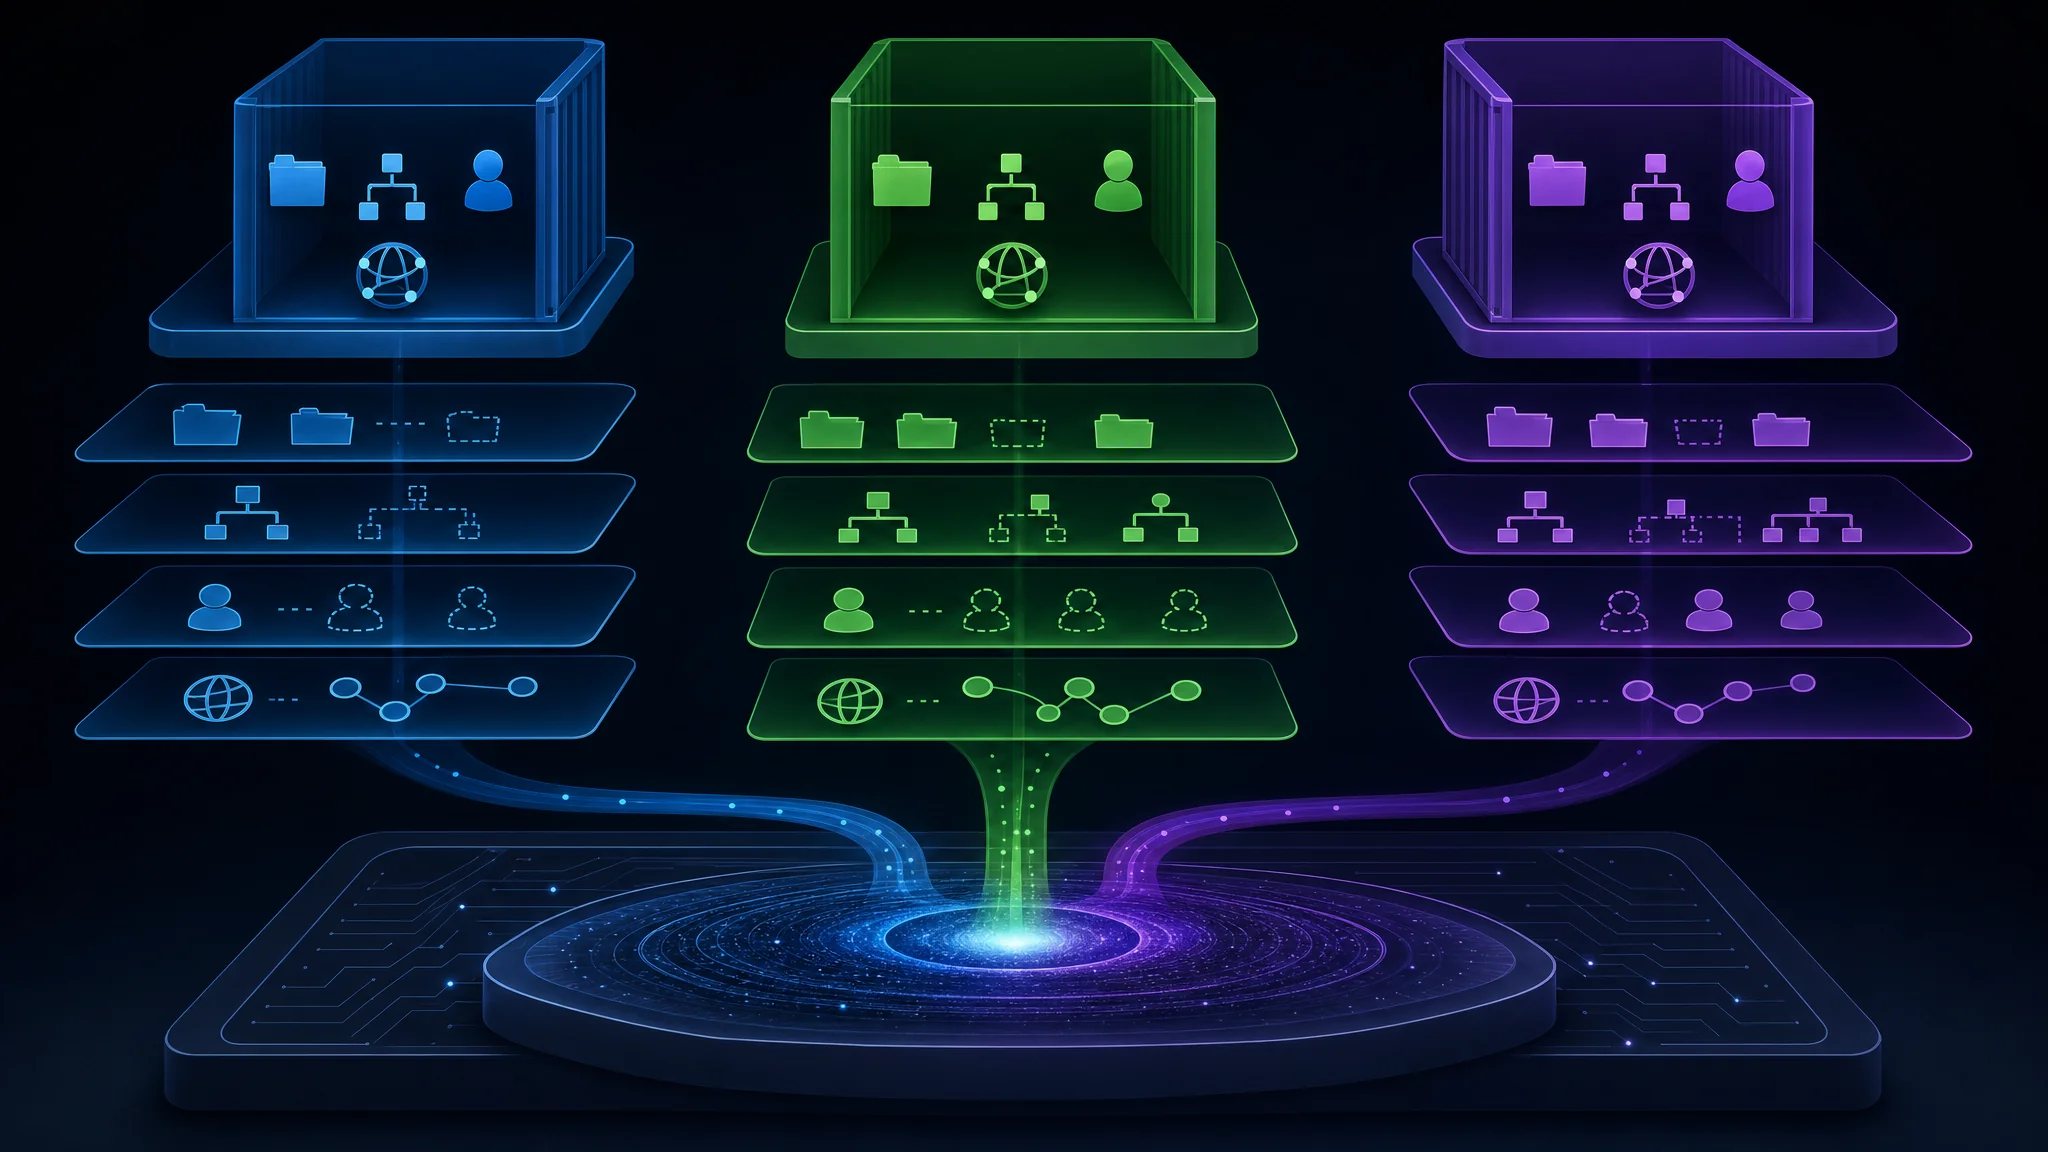
コンテナは仮想マシンではありません。 第2のカーネル、エミュレートされたハードウェア、プロセスとハードウェアの間にあるハイパーバイザーはありません。コンテナイメージを実行すると、既存のカーネル上でプロセスを実行し、システムの見え方だけを変えます。
仕組みは**cloneシステムコールです。forkはプロセスのアドレス空間を複製しますが、cloneは子プロセスを作成し、実行コンテキストのどの部分を共有し、どの部分を置き換えるか細かく制御できます。Dockerはcloneに複数の名前空間**を渡します。
| 名前空間 | 模擬するもの |
|---|---|
| Mount | コンテナがホストのツリーではなく独自のツリーを見るための、プライベートなファイルシステムルート |
| PID | 独自のプロセス番号。PID 1はsystemdではなくコンテナの最初のプロセス |
| User | コンテナ内の「root」をホストの非特権ユーザーに対応させるIDマッピング |
| Network | プライベートなインターフェース、ルーティングテーブル、ポート |
| IPC | 分離された共有メモリとメッセージキュー |
| UTS | 独自のホスト名とドメイン名 |
| Cgroup | リソース制限のプライベートな表示 |
イメージの上にユニオンファイルシステムを追加すると、結果は別のコンピューターのように見えます。コンテナ内でidを実行するとuid=0(root)と表示されます。ファイルシステムは最小構成のUbuntuに見え、プロセス一覧には独自のプロセスだけが表示されます。
システムコールのレベルでは、これはセキュリティ境界ではありません。 コンテナ内のプロセスがファイルを開く、メモリを割り当てる、ネットワークソケットに触れるとき、ホスト上の他のコンテナと同じカーネルが要求を処理します。名前空間が変えるのはプロセスに見えるものであり、カーネルがプロセスのために行うことではありません。
コンテナとホストの本当の境界はカーネルです。それ以外は見せ方にすぎません。
境界はコードでできており、コードにはバグがある
コンテナのすべての操作はシステムコールインターフェースを通ります。ファイルを開く、メモリを読む、ソケットへ書く、UIDを変更する。カーネルがこれらを仲介します。プロセスにCPU、ファイルシステム、ネットワークへ直接触れさせないためです。
この仲介がセキュリティモデルであり、コードで実装されています。具体的には、約3,000万行のコードです。
ローカル権限昇格(LPE)は、プロセスが仲介コードの欠陥を悪用して、与えられていない権限を得ることです。LPEは新しい問題ではありません。 カーネルによる仲介の初期から存在し、業界は何十年も継続的に対処してきました。
2022年のDirty Pipeは、多くの人が知る代表例です。pipeバッファーの処理不備を悪用して、読み取り専用ファイルを上書きしました。この深刻度のバグは約1、2年に1件しか発生しなかったため、大きく報じられました。パッチを適用して先へ進み、100万人が読むコードに大きな欠陥が見つからずに残っているはずはないと考えていました。
その前提はもう成り立ちません。
2026年に変わったこと
変化は攻撃者の技術ではありません。カーネルのメモリ破壊バグを見つける作業が、研究者のキャリアからエンジニアリング作業へ変わったことです。
今年の3つのデータがこの変化を示します。
| 発見 | 発見者 | 方法 |
|---|---|---|
| Copy Fail(CVE-2026-31431) | Taeyang Lee、Theori | AI静的解析ツールXint Codeを利用。Linux暗号サブシステムのスキャンに約1時間 |
| CVE-2026-80521 | Zhenpeng(Leo)Lin、DepthFirst | 脆弱性検出向けに訓練された社内AIモデルdfs-large1で発見 |
| CVE-2026-80521、独立発見 | Kyle、OpenAI | 同じバグを独立に発見し、同じ日に報告 |
3行目をもう一度見てください。異なるAIツールを使った2つの組織が、AF_UNIXの同じuse-after-freeを発見し、同じ日に[email protected]へ報告しました。才能の偶然の一致ではありません。同じ答えを2度出した再現可能なプロセスです。
DepthFirstは規模を明示しています。2026年9月までに約6,000件のカーネルCVEが公開されました。件数はカーネル開発者の数ではなく、AI支援の利用可能性に沿って増えています。
AIスキャン1時間で暗号サブシステムの10年前のバグが見つかると、カーネル攻撃の経済性は逆転します。
1年間に4つの脱出
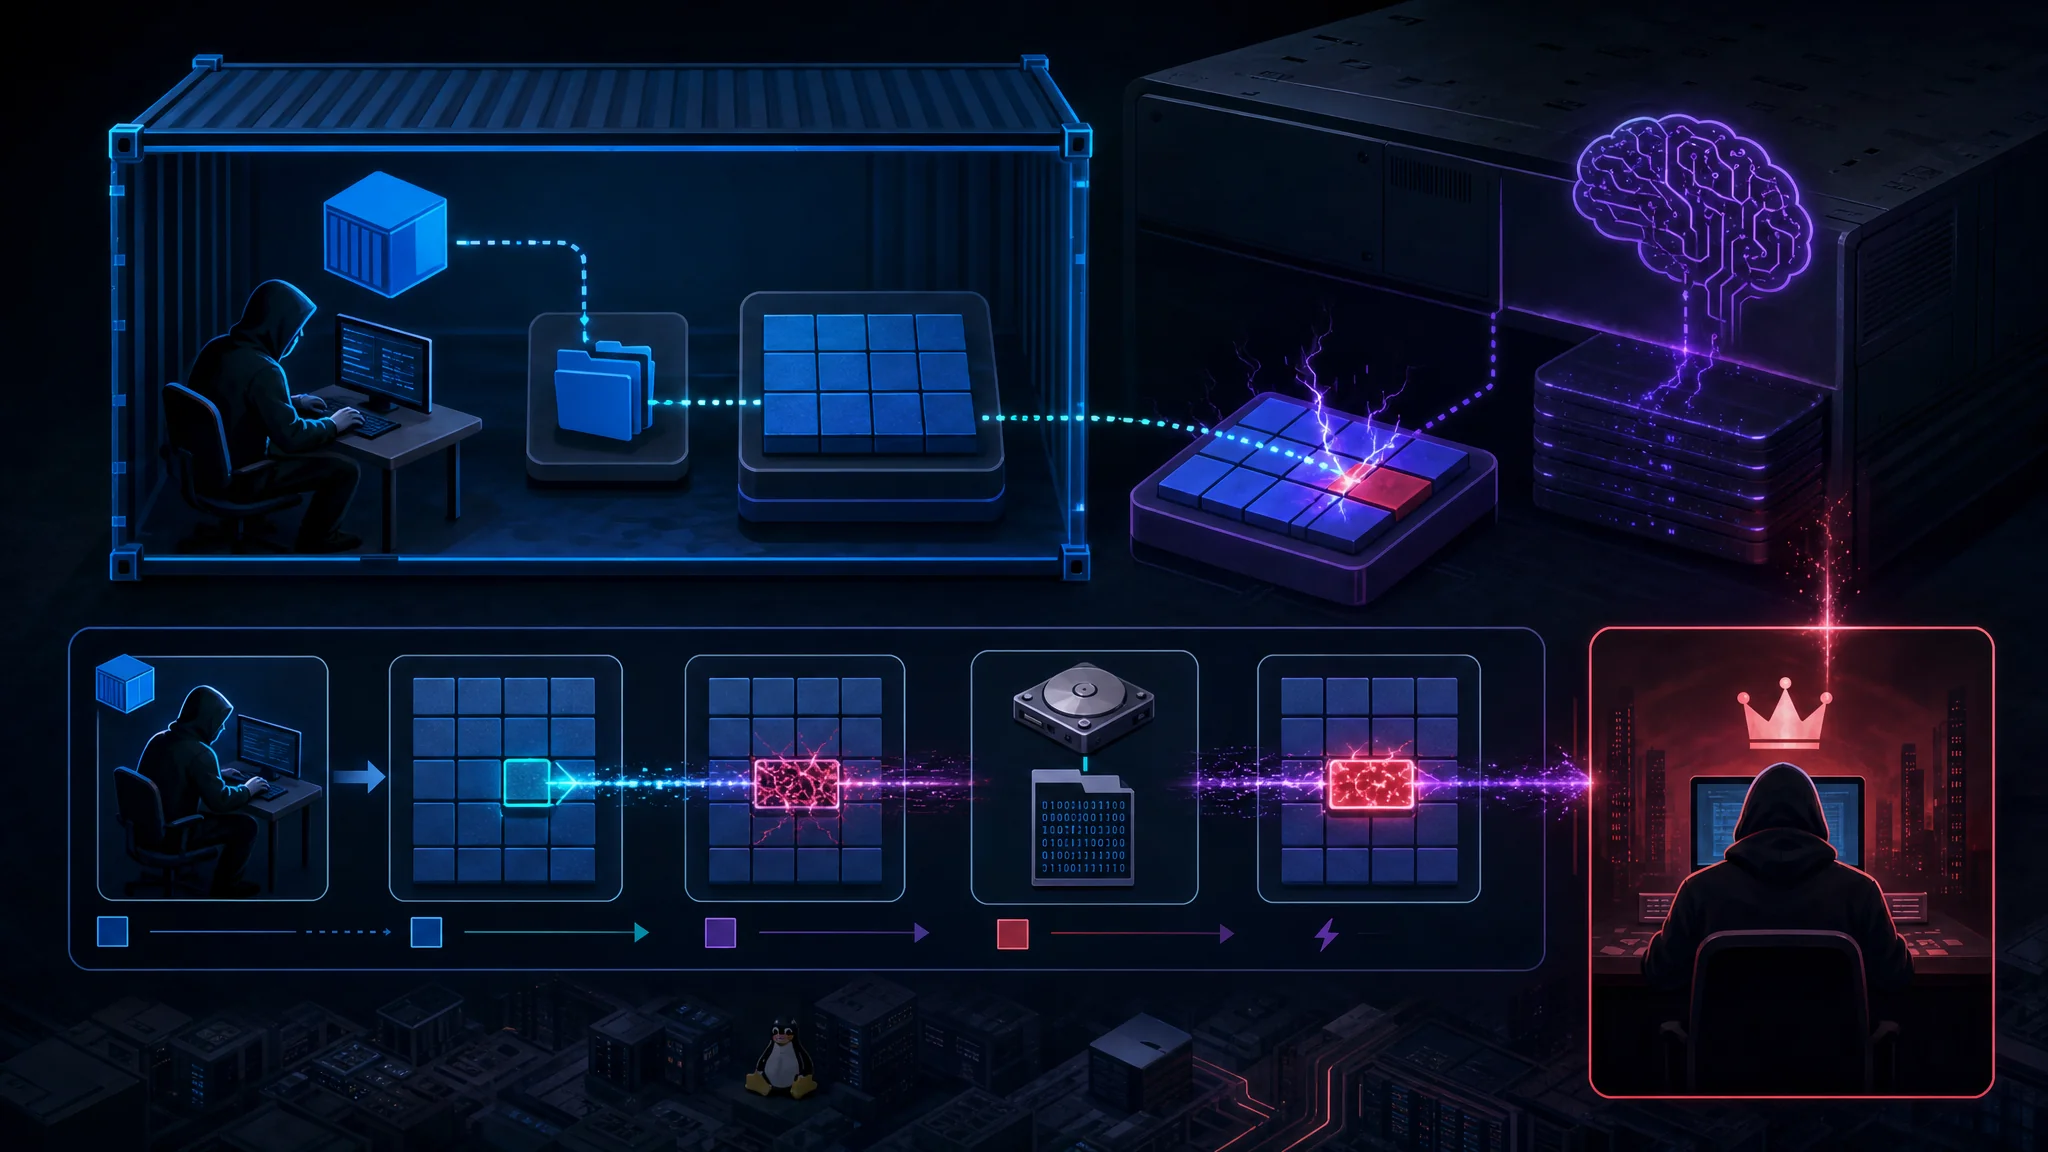
どの脆弱性も、非特権のローカルアカウントにrootを与えます。コンテナの設定ミス、特権フラグ、ネットワーク上の足掛かりは必要ありません。
| 脆弱性 | CVE | サブシステム | プリミティブ | 発見者 |
|---|---|---|---|---|
| Copy Fail | CVE-2026-31431 | algif_aead / AF_ALG | 読み取り可能な任意のファイルのページキャッシュへ4バイト書き込み | Theori、AI支援 |
| Dirty Frag | CVE-2026-43284 + CVE-2026-43500 | XFRM ESP、RxRPC | 連鎖する2つの変種によるページキャッシュへの4バイト書き込み | Hyunwoo Kim |
| Fragnesia | CVE-2026-46300 | XFRM ESP-in-TCP | ページキャッシュへの1バイト書き込み | Hyunwoo Kim |
| AF_UNIX UAF | CVE-2026-80521 | AF_UNIXソケット | unix_vertexのガベージコレクションにおけるuse-after-free | DepthFirst、AI支援 |
4つに共通する設計パターンがあります。ディスクではなくページキャッシュを攻撃します。
Copy Fail:競合のないロジック欠陥
Copy Failは4件の中で最も単純で、最も不安を招きます。
LinuxのLPEの多くは時間的な隙間やカーネル固有のメモリオフセットを必要とします。Copy Failにはどちらも不要です。 AF_ALG経由でユーザー空間に認証付き暗号を提供するモジュールalgif_aeadの直接的なロジック欠陥です。
攻撃チェーンはsplice()でページキャッシュのページを処理に入れ、インプレースAEAD経路を悪用して、そのページに制御した4バイトを書き込みます。破損したページはdirtyとしてマークされないため、ディスクに書き戻されません。ディスク上のファイルは正常なままなので、メモリ内コピーが変更されてもチェックサムと完全性検証は成功します。
732バイトのPythonスクリプトで、2017年以降にリリースされた全Linuxディストリビューションでrootを取得できます。algif_aeadの2017年の最適化がバグを導入し、2026年のパッチはその最適化を元に戻します。Mainline commit a664bf3d603d。
このバグは約10年間すべての主要ディストリビューションに潜み、AIツールは約1時間で見つけました。
Dirty Frag:互いを補う2つの変種
Dirty Fragという名前は由来を正確に表します。Dirty Pipeはstruct pipe_bufferを上書きします。Dirty Fragはstruct sk_buffのfragを上書きします。
2つの脆弱性が連鎖しており、その連鎖が巧妙です。
- CVE-2026-43284は、
esp_input()がcopy-on-write経路を飛ばして、spliceされたフラグメントをインプレース復号する点を悪用します。一部のディストリビューションが制限するuser namespace作成権限が必要です。 - CVE-2026-43500は、
rxkad_verify_packet_1()によるフラグメントのインプレース復号を悪用します。namespace権限は不要ですが、rxrpcモジュールはほとんどのディストリビューションにありません。Ubuntuはデフォルトで読み込みます。
単独ではそれぞれに盲点があります。2つを合わせると互いを補います。 user namespaceが許可されていればESP経路が先に動きます。禁止されていてもrxrpcがあればRxRPC経路が動きます。1つのexploitバイナリで複数のディストリビューションに対応し、RxRPC変種は/etc/passwdのフィールドを空にし、PAMのnullokで空パスワードを受け入れさせてrootを取得します。
防御側に最も重要な発見: algif_aeadの有無にかかわらずDirty Fragは発動します。Copy Fail対策として広く知られるモジュールのブラックリストは、Dirty Fragをまったく防ぎません。
Fragnesia:バグを生んだパッチ
FragnesiaはDirty Fragと同じ種類ですが、XFRMのESP-in-TCP経路を狙います。この一連の中で最も教訓的な事例です。
skbの結合時に共有ページフラグメントを誤って扱うことで脆弱性が発生します。攻撃者はソケットがespintcp上位プロトコルモードに切り替わる前に、ファイルに裏付けられたページをTCP受信キューにspliceします。ESP処理が有効になると、カーネルはキュー内のデータをインプレースで復号し、AES-GCMキーストリームの操作により基礎のページキャッシュが破損します。攻撃者はキャッシュされたファイルページへ1バイトの書き込みを繰り返し行えます。
小さなELFペイロードで/usr/bin/suの先頭バイトを上書きし、rootを取得します。変更はメモリ内だけで起き、ディスク上のバイナリには触れません。
非特権のuserおよびnetwork namespacesで、分離名前空間内のCAP_NET_ADMINが使えます。その後NETLINK_XFRMが細工されたセキュリティ関連付けをインストールします。
この一文は立ち止まって考えてください。 Fragnesiaは、元のDirty Frag脆弱性を修正するパッチの意図しない副作用として発生しました。Dirty Fragを修正した結果、独立してrootを取得できる新しいバグが生まれました。
CVE-2026-80521:kernelCTFを獲得したコンテナ脱出
AF_UNIXの競合は、これが理論上の問題だという主張を終わらせます。
これは、プロセス間でファイルディスクリプターを渡すSCM_RIGHTSメッセージのガベージコレクション機構にあるヒープuse-after-freeです。循環ソケット参照の回収中に競合が起き、存続するソケットのSCCリングにポインターが残ったままstruct unix_vertexが解放されます。次の回収処理が古いリングをたどり、解放済みメモリを参照します。
Linux以外にも影響するのは、AF_UNIXがローカルIPCの基盤だからです。 ローカルデータベース、systemd、Docker自身もこれに依存します。DepthFirstによると、脆弱性はカーネル上に構築された大半のOSサンドボックスに影響し、**nsjail、Firejail、Bubblewrap**や最新のコンテナランタイムも含まれます。
DepthFirstはこの脆弱性でGoogle kernelCTFの枠を2026年7月24日に獲得し、8月5日にlts-6.12.95枠で確認を受け、同日に[email protected]へ報告しました。その後、OpenAIのKyleも同じバグを報告していたと知りました。上流パッチは8月6日に入り、調査結果は9月22日に公開されました。
Ubuntu 26.04を標的にした実用的なexploitと、Ubuntu 24.04から脱出するCVE-2026-52910のexploitも公開されました。
緩和策の助言が失敗し続ける理由
今年、防御側には3回にわたって回避策が提示されましたが、どれも部分的に誤っていました。
| 緩和策 | 防ぐもの | 見落とすもの |
|---|---|---|
**algif_aead**をブラックリストに追加 | Copy Fail | モジュールを完全に無視するDirty Fragは何も防げない |
**esp4、esp6、rxrpc**をブラックリストに追加 | Dirty Frag、Fragnesia | IPsecが必要なチーム。また、まったく新しいサブシステムも対象外 |
| 非特権user namespacesを制限 | ESP変種 | RxRPC変種にはnamespaceが不要。AppArmorポリシーも部分的な緩和にすぎない |
| カーネルにパッチを適用 | 修正対象のバグ | 次のバグと、パッチが導入するすべてのバグ |
2つの傾向が目立ちます。
第一に、回避策同士が矛盾します。 algif_aeadを無効化すればCopy Failを緩和できます。Dirty Fragはモジュールの有無に関係なく発動します。Fragnesiaを防ぐにはesp4とesp6を無効化する必要があり、IPsec利用者には問題です。すべての脆弱性群をカバーする単一のモジュールブラックリストはありません。
第二に、さらに悪いことに、パッチ適用はリスクのない勝利ではありません。 FragnesiaはDirty Fragのパッチによって導入されました。どのパッチにも新しいロジックエラーを生むリスクがあり、このサブシステムではロジックエラーがroot exploitになります。
不都合な結論:脆弱性はすべてページキャッシュにあり、非特権コードから到達でき、四半期ごとに改善するツールで発見されました。完全なブラックリストを維持することはできません。
反論への率直な回答
正当な反論があります。ハイパーバイザーにもバグがあります。
KVMの攻撃面は現実のものです。Googleはバグを見つけるためにkvmCTFを運営し、高額な報奨金を支払っています。
| レベル | 報奨金 |
|---|---|
| 完全なVM脱出 | $250,000 |
| 任意のメモリ書き込み | $100,000 |
| 任意のメモリ読み取り | $50,000 |
| 相対メモリ書き込み | $50,000 |
| サービス拒否 | $20,000 |
| 相対メモリ読み取り | $10,000 |
報奨金は重複して受け取れません。対象はKVMを備えたLinux LTSカーネルで、ゲストはDebian 12.5です。目標はゲストからホストへの攻撃です。
Dirty Fragを発見した同じ研究者Hyunwoo KimはKVMの報奨金も獲得し、VM脱出で$250,000全額を受け取りました。率直に言えば、両方の層に欠陥があり、同じ人物が両方を見つけることもあります。
ただし規模を比べてください。
| Linuxカーネル | KVMハイパーバイザー | |
|---|---|---|
| 2026年のCVE | 約6,000件 | 少数。個々の研究者が年に数件を発見 |
| 到達元 | syscallインターフェース経由の非特権プロセスすべて | ゲスト内ですでに実行中のコードのみ |
| 攻撃面 | ネットワーク、ファイルシステム、暗号、IPC、ドライバーなどすべて | 仮想デバイスとhypercallインターフェース |
| バグの種類 | 3,000万行に含まれるあらゆるメモリ安全性またはロジックの欠陥 | 仮想化境界内に限定 |
差は2倍ではなく、何桁もあります。この差がmicroVMでリスク計算を変える理由です。
真の境界を提供するもの
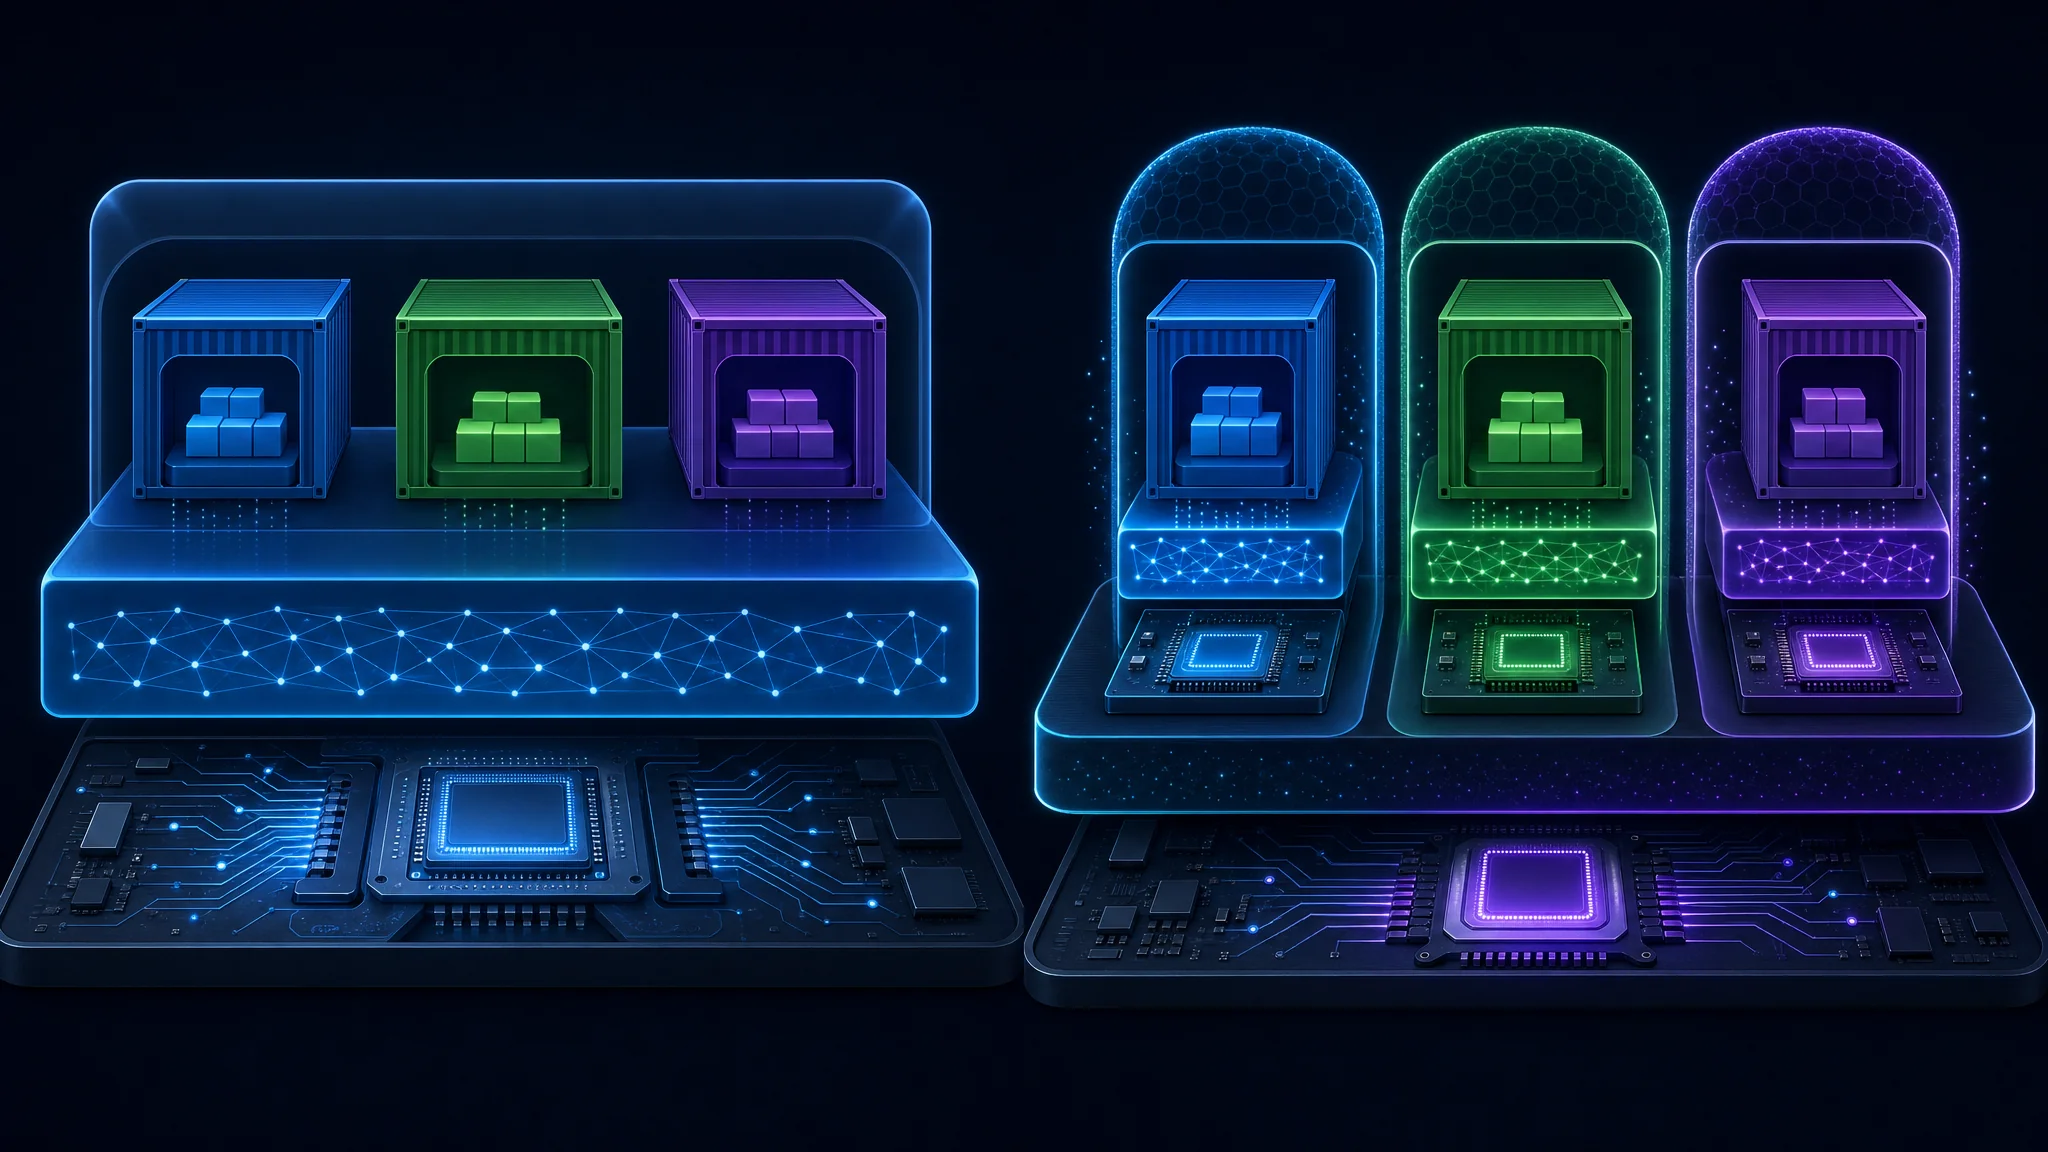
microVMは、名前空間でホストカーネルを共有する代わりに、ハードウェアで強制される仮想化上で動く独自のカーネルインスタンスを各ワークロードに提供します。
スタックには、名前を挙げるべき3つの層があります。
- CPUは、あるメモリ領域を別の領域から分離するハードウェア機構を提供します。
- KVMはその機構をLinuxカーネルに公開し、カーネルをハイパーバイザーとして動作させます。
- FirecrackerやQEMUなどの**VMM(仮想マシンモニター)**がKVMを操作して、ゲストを作成・実行します。
ゲストは独自のカーネルを実行するため、ゲスト内のカーネルexploitが侵害するのはゲストだけです。攻撃対象となる共有カーネルはありません。攻撃者はさらにハイパーバイザー自体から脱出する必要があり、KVMのバグが存在する面は小さくなります。
実運用で重要な実装が2つあり、DepthFirstの推奨にも両方が含まれます。
| 技術 | 方式 | 補足 |
|---|---|---|
| Firecracker | 専用VMM、最小限のデバイスモデル | AWSが構築し、大規模なマルチテナント分離向けに設計 |
| Kata Containers | microVMを内包するOCI互換ランタイム | 標準コンテナイメージを、下層にVM境界を設けて実行 |
Kataは既存のコンテナイメージとツールを受け入れるため、多くのチームにとって移行が簡単です。Firecrackerは汎用VMMよりデバイスエミュレーションが少なく、攻撃面が小さいという利点があります。
今すぐできること
すべてのコンテナにmicroVMが必要なわけではありません。判断の鍵は誰のコードが内部で実行されるかです。
| 状況 | リスク | 対応 |
|---|---|---|
| 自分のコードを実行、単一テナント | 低 | コンテナを維持。速やかにパッチを適用し、capabilitiesを削除し、ルートファイルシステムを読み取り専用にする |
| マルチテナントホスト、ユーザーにshellアクセスを許可 | 高 | 信頼できないワークロードをmicroVMへ移行。DepthFirstが最初に指摘したケース |
| 信頼できないPRを実行するCIランナー | 高 | Pull Requestがランナー上でrootになる。各ジョブを専用VMに分離 |
| ノートブック、エージェント用サンドボックス、serverless | 高 | テナントのコードがホストrootになる。テナントごとにmicroVMを用意 |
| Kubernetesクラスター | 高め | ページキャッシュはホストで共有される。適切なプリミティブを使うpodはノードを侵害し、テナント境界を越える |
共通原則はシンプルです。コンテナはパッケージングとプロセス分離に優れたツールです。 悪意あるコードを閉じ込めるために設計されたものではありませんが、便利で安価だったため業界がその用途にも使ってきました。
どの環境でも役立つ強化策
以下はVM境界の代わりにはなりませんが、簡単な侵入経路を減らします。
# Disable the modules the page-cache family abuses, where they are not needed
printf 'install algif_aead /bin/false\ninstall esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \
  > /etc/modprobe.d/harden-pagecache-family.conf
rmmod algif_aead esp4 esp6 rxrpc 2>/dev/null || true
# Restrict unprivileged user namespaces, which gates the ESP variants
# Debian and Ubuntu: this is a partial mitigation, not a complete one
sysctl -w kernel.unprivileged_userns_clone=0

# If exploitation is suspected, drop the page cache to discard modified in-memory binaries
echo 1 | tee /proc/sys/vm/drop_caches
# Detection starting points
- Unexpected unshare(CLONE_NEWUSER) from a workload with no legitimate reason
- NETLINK_XFRM activity, or XFRM security associations appearing outside IPsec hosts
- Requests to bind AF_ALG sockets
- Loads of esp4, esp6, or rxrpc on hosts running neither IPsec nor AFS
警告:
drop_cachesは変更されたメモリ内コピーを破棄して破損を消しますが、すでにrootを取得した攻撃者は除去しません。修復ではなくインシデント対応として扱ってください。
パッチ適用のペースの問題
最善を尽くしても、カーネルのパッチ適用は競争になっています。
- 今年公開された約6,000件のCVEは、件数だけで多くのメンテナンス時間枠を超えます。
- パッチがバグを生むことがあります。 Fragnesiaがまさにこのサブシステムで証明しました。
- 緩和策一覧には期限があります。 4月は
algif_aeadが答えでした。5月にはDirty Fragに何も効きませんでした。
パッチの速さは必要ですが、それだけでは不十分です。見逃したパッチが封じ込め可能な事故になるか、ホスト侵害になるかはアーキテクチャが決めます。
より難しい問い:攻撃者は誰か
技術的な答えは明確です。戦略的な答えは、多くのチームが省略する問い次第です。
脅威モデルが好奇心のあるユーザーや不注意な開発者なら、コンテナで十分です。 コンテナ脱出にはローカルでのコード実行とカーネルexploitが必要です。どちらも簡単ではなく、すべてをmicroVMへ移す運用コストも現実にあります。
脅威モデルにインフラ上でコードを実行する攻撃者が含まれるなら、コンテナは小さな障害物にすぎません。 DepthFirstの結論は言い換えずに引用する価値があります。
「これらの脆弱性を武器化する参入障壁は大幅に下がったため、攻撃者は標準コンテナから自由に脱出できる能力をすでに持つと想定する必要があります。」
これは製品を販売するセキュリティベンダーが、特定のアーキテクチャを推す主張です。疑って見るのは妥当です。ただし論拠はベンダーに依存しません。 6,000件のCVEは公開情報で、exploitも公開済みで、設計上カーネルは共有されています。
率直に言えば、足場を得た攻撃者に対するコンテナ境界の価値は下がっています。それ以外に対する価値は変わりません。
結論
コンテナはパッケージング、デプロイ、プロセス分離に引き続き適しています。しかし、悪意あるコードに対する信頼できるセキュリティ境界ではなくなりました。
確信度順の3つの主張です。
技術的な前提は確立しています。 コンテナはホストカーネルを共有します。本記事の4つの脆弱性はすべて、非特権アカウントから境界を突破し、exploitも公開されています。
AIが変えたのは原理ではなく速度です。 カーネルLPEは以前から存在します。今では専門家が数カ月かける代わりに、AIスキャン約1時間で1件を発見できます。2つの組織が同じゼロデイを同日に独立発見しました。
移行にも、移行しないことにも費用があります。 FirecrackerとKataはオーバーヘッド、運用の複雑さ、新しいスキルを伴います。選択は明確です。オーバーヘッドを受け入れるか、カーネルバグがホスト侵害になることを受け入れるかです。
マルチテナント基盤を運用する、または信頼できないコードを実行するなら、今すぐmicroVMへの移行を計画してください。 大災害が迫っているからではなく、傾向が明らかで、移行には数週間ではなく四半期単位の時間がかかるからです。
単一テナントで自分のコードを実行しているなら、コンテナを使い続けてください。 以前より速くカーネルにパッチを適用し、不要なモジュールを無効にし、信頼できないコードが入った時点で判断を見直してください。
カーネルを無条件に信頼できる境界として扱う時代は終わりつつあります。カーネルの侵害を前提に設計した基盤こそ、侵害後も存続します。
要点
- コンテナはホストカーネルを共有します。 分離はハードウェア仮想化ではなく
cloneシステムコールの名前空間で実現するため、カーネルバグはコンテナにも影響します。 - 2026年の4つの脆弱性が非特権ローカルアカウントから境界を突破しました。Copy Fail、Dirty Frag、Fragnesia、CVE-2026-80521です。いずれもページキャッシュを攻撃します。
- 2026年9月までに約6,000件のカーネルCVEが公開され、AIツールが発見を加速しています。Copy FailはAIスキャン約1時間で見つかりました。
- Dirty FragのパッチがFragnesiaを導入しました。 同じサブシステムへのパッチが新たなrootバグを生みました。
- Copy Failの対策ではDirty Fragを防げません。
algif_aeadのブラックリストは1つの脆弱性しかカバーしません。 - CVE-2026-80521は
nsjail、Firejail、Bubblewrapも破りました。 コンテナランタイムだけではありません。 - microVMは各ワークロードに独自のカーネルを提供し、リスク計算を変えます。 KVMにもバグはありますが、攻撃面は何桁も小さくなります。
- 誰がコードを実行するかで選択してください。 単一テナントのコンテナで自分のコードを動かすリスクは低めです。共有ホスト上の信頼できないコードはホスト侵害のリスクです。
次のステップ
- 問題の分析と公開済みexploitを読む: コンテナはもはやセキュリティ境界ではない - DepthFirst
- Copy Fail群の公式勧告と緩和策を確認する: CERT/CC VU#260001
- Dirty Fragの技術解説を読み、連鎖の仕組みと
algif_aead対策が失敗する理由を理解する: Dirty Frag技術解説 - kvmCTFのルールと報奨金を確認し、ハイパーバイザー攻撃面を把握する: kvmCTF概要
- ブラウザー内ツールで環境内のCVEを評価する: CVSS v3.1計算機
- 現在の環境を強化する: DockerとKubernetes環境を保護する方法
- 分離方式のトレードオフを理解する: Dockerと仮想マシン 2026
- 境界を追加できない場所では権限を減らす: Linuxで最小権限アクセス制御を実践する
関連記事
| 記事 | 内容 |
|---|---|
| Dockerと仮想マシン 2026 | 本記事の基礎となるアーキテクチャ比較。性能とセキュリティのトレードオフを含む |
| DockerとKubernetes環境を保護する方法 | コンテナ層の実践的な強化策。microVM内でも有効 |
| ProxmoxのLXC内Docker:信頼性、証拠、VM移行 | コンテナの入れ子、証拠、ワークロードを完全なVMへ移す時期 |
| 仮想化を理解する:概念と応用 | ハイパーバイザーの基礎と、microVMが依存するCPU機能 |
| Linuxで最小権限アクセス制御を実践する | 脱出で得られる権限を減らし、影響範囲を抑える方法 |
参考資料
- コンテナはもはやセキュリティ境界ではない - DepthFirst(Zhenpeng Lin、2026年9月22日)
- CERT/CC Vulnerability Note VU#260001 - Copy Fail(CVE-2026-31431)
- Copy Fail公式開示サイトとexploit分析
- Dirty Frag技術解説 - Hyunwoo Kim(CVE-2026-43284、CVE-2026-43500)
- Fragnesia:ESP-in-TCPによるLinuxカーネルのローカル権限昇格 - Wiz(CVE-2026-46300)
- kvmCTF概要と報奨金レベル - Google
- CVE-2026-31431のNVDエントリー
- Copy Failの上流mainline修正コミット
- Copy Fail修正に関するUbuntuセキュリティ通知
- KernelCTFのexploitと提出物 - Google Security Research

This article refers to other articles we've written:
- Dockerと仮想マシンを2026年に比較
2026年のDockerコンテナと仮想マシンを、性能、セキュリティ、コスト、用途、デプロイ適性の観点から比較します。
- DockerとKubernetes環境のセキュリティを確保する方法
公式イメージの使用、権限の制限、ネットワークセキュリティの実装など、DockerとKubernetes環境のセキュリティを確保するためのベストプラクティスを学びます。
