

サイバーセキュリティキャリアガイド 2026

Table of Contents
サイバーセキュリティキャリアガイド 2026: 成功への完全ロードマップ
2026年、サイバーセキュリティはテクノロジー分野で最も重要かつ高収入のキャリアの一つです。サイバー攻撃は前年比38%増加し、世界のサイバーセキュリティ支出は年間2,150億ドルに達しています。あらゆる分野の組織が、資格を持つサイバーセキュリティ専門家を強く必要としています。人材不足はさらに広がり、世界で350万件の未充足求人があり、この分野に入る人に大きな機会をもたらしています。
この包括的なガイドでは、2026年にサイバーセキュリティのキャリアを始めて発展させるために必要な情報を紹介します。
- 最新の求人市場の動向と給与データ
- 必要な技術スキルとソフトスキル
- 資格の詳しい推奨事項と 資格の包括的な比較
- 初級職から経営職までのキャリアパス
- 最初のセキュリティ職に就くための実践的な手順
2026年のサイバーセキュリティ環境を理解する
深刻な人材不足: 今が始める好機である理由
サイバーセキュリティ人材の不足は、2026年に危機的な水準に達しました。
2026年の世界のサイバーセキュリティ雇用統計:
- 未充足求人: 世界で350万件、2025年の340万件から増加
- 米国の不足: サイバーセキュリティ職の空きが75万件
- 採用にかかる平均期間: 中級のセキュリティ職で6~9か月
- 需要の伸び: サイバーセキュリティ求人が前年比32%増
- 給与の優位性: セキュリティ専門家の給与は同等のIT職より15~25%高い
人材不足が続く理由:
- 急速なデジタル化: クラウド導入とリモートワークにより攻撃対象領域が広がる
- 攻撃の高度化: AIを使う脅威への対処には専門的な防御スキルが必要
- 規制の圧力: GDPR、CCPA、新たな規制がセキュリティ投資を義務づける
- スキルギャップ: 従来のIT専門家には専門的なセキュリティ知識が不足している
- 研修不足: 大学のサイバーセキュリティ卒業生は年間約6万人で、米国の75万件の求人を満たすには足りない
主な業界別の求人:
- 金融サービス: 25%
- 医療: 18%
- 政府・防衛: 20%
- テクノロジー: 22%
- 小売・その他: 15%
2026年のサイバー脅威の状況
防御対象を理解すると、キャリアに必要な知識が見えてきます。
2026年の主なサイバー脅威:
| 脅威の種類 | 頻度 | インシデントあたりの平均損失 | 主な標的 |
|---|---|---|---|
| ランサムウェア | 年間4億9,300万件の攻撃 | $4.5M | 医療、金融、製造業 |
| AIを使うフィッシング | 年間34億通のメール | $1.2M | 全分野 |
| サプライチェーン攻撃 | 38,000件のインシデント | $8.7M | テクノロジー、防衛 |
| クラウドの設定ミス | 210万件の侵害 | $640K | スタートアップ、中小企業 |
| IoTボットネット | 1億2,700万台が侵害 | $2.3M | スマートシティ、産業 |
| ディープフェイクを使うソーシャルエンジニアリング | 180,000件のインシデント | $3.1M | 金融、経営層 |
2026年のキャリアを左右する新たな脅威:
- 量子コンピューターの脅威: 暗号システムが量子攻撃に弱くなるため、耐量子暗号の専門家が求められる
- AIへの敵対的攻撃: 機械学習モデルの汚染や敵対的入力が、新たなAIセキュリティ分野を生み出す
- 5G/6Gネットワークのセキュリティ: IoTとエッジコンピューティングの拡大により、攻撃対象領域が大きくなる
- 衛星通信のサイバーセキュリティ: Starlinkなどの衛星インターネットが、新しいセキュリティ課題を生む
需要の高い業界(2026年)
| 分野 | 求人数 | 平均給与 | 成長率 |
|---|---|---|---|
| 金融サービス | 285,000 | $127,000 | +38% |
| 医療 | 210,000 | $105,000 | +42% |
| 政府/防衛 | 195,000 | $118,000 | +28% |
| テクノロジー/SaaS | 380,000 | $142,000 | +45% |
| エネルギー/公益事業 | 87,000 | $112,000 | +31% |
| 製造業/ICS | 142,000 | $98,000 | +35% |
| 通信 | 93,000 | $108,000 | +29% |
2026年のサイバーセキュリティ専門家に必要なスキル
サイバーセキュリティで成功するには、技術の専門知識、分析的思考、ビジネス感覚を組み合わせる必要があります。2026年の市場では、1つの領域を深く理解し、幅広いセキュリティ分野の知識も持つT字型の人材が求められています。
中核となる技術スキル(基礎)
サイバーセキュリティ専門家には、次の基本的な技術スキルが必要です。
1. ネットワークとインフラ
重要な理由: 攻撃の78%はネットワークの脆弱性を悪用します。
必要な知識:
- ネットワークプロトコル: TCP/IP、DNS、DHCP、HTTP/HTTPS、TLS 1.3
- ネットワークアーキテクチャ: VLAN、サブネット、ルーティング(BGP、OSPF)、スイッチング
- 無線セキュリティ: WPA3、802.1X、WiFi 6E/WiFi 7のセキュリティ
- ネットワーク分割: マイクロセグメンテーション、ゼロトラストネットワークアクセス(ZTNA)
- ソフトウェア定義ネットワーク(SDN): ネットワーク機能仮想化のセキュリティ
2026年の更新点:
- 5G/6Gのネットワークスライシングのセキュリティ: 仮想化ネットワークのセキュリティ境界を理解する
- IPv6のセキュリティ: IPv4アドレスの枯渇に伴い、IPv6は新たな攻撃経路を生みます
- SASEアーキテクチャ: Secure Access Service Edgeはネットワークとセキュリティを統合します
習得したいツール:
- Wireshark: パケット分析。すべての職種で重要
- Nmap: ネットワーク探索とセキュリティ監査
- tcpdump: コマンドラインのパケット解析ツール
- Netcat: ネットワーク接続の読み書きに使うユーティリティ
2. オペレーティングシステムとシステム管理
重要な理由: 企業の85%は複数のOSが混在する環境を運用しています。
必要な知識:
- Linux管理: Ubuntu、RHEL、Debianのコマンドライン操作
- Windows Server: Active Directory、グループポリシー、PowerShell
- クラウドOS: コンテナ化および仮想化されたOS層の理解
- macOSセキュリティ: 企業での導入増加によりMacのセキュリティ知識が必要
- モバイルOS: iOSとAndroidのセキュリティアーキテクチャ
2026年の重点分野:
- コンテナセキュリティ: Docker、Kubernetes、containerdのセキュリティ設定
- イミュータブルインフラ: Infrastructure as Codeにおけるセキュリティ上の影響
- サーバーレスセキュリティ: LambdaとAzure Functionsのセキュリティ上の留意点
重要なスキル:
- PowerShell: Windowsの自動化とセキュリティ作業
- Bash/Shellスクリプト: Linuxの自動化
- Python: システム管理とセキュリティ自動化
- 構成管理: Ansible、Puppetによるセキュリティ強化の自動化
3. プログラミングとスクリプト(2026年の重要スキル)
重要な理由: 現在、サイバーセキュリティ求人の92%でコーディングスキルが求められています。
サイバーセキュリティで優先して学ぶ言語(2026年):
| 言語 | 主な用途 | 需要 | 平均給与の増加額 |
|---|---|---|---|
| Python | セキュリティ自動化、ツール開発 | 非常に高い | +$18,000 |
| Go (Golang) | クラウドセキュリティツール、マルウェア | 高い | +$22,000 |
| Rust | メモリ安全なセキュリティツール | 増加中 | +$25,000 |
| JavaScript/TypeScript | Webアプリのセキュリティ、XSS分析 | 高い | +$12,000 |
| PowerShell | Windowsのセキュリティ自動化 | 高い | +$8,000 |
| Bash | Linuxのセキュリティスクリプト | 中程度 | +$6,000 |
| C/C++ | マルウェア分析、エクスプロイト開発 | 中程度 | +$15,000 |
サイバーセキュリティにおけるPython(最重要言語):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
2026年にコーディングが重要な理由:
- 自動化: 手作業でのセキュリティ業務は規模を拡大できません
- ツールのカスタマイズ: オープンソースのセキュリティツールを環境に合わせる
- 脅威インテリジェンス: セキュリティフィードをプログラムで解析する
- AI/MLセキュリティ: 機械学習モデルを実装し、安全を確保する
4. クラウドセキュリティ(成長が著しい分野)
重要な理由: 企業の94%がマルチクラウドを利用し、ワークロードの67%がクラウド上にあります。
主要なクラウドプラットフォーム:
- AWS: 市場シェア32%。IAM、VPC、Security Groups、GuardDutyを学ぶ
- Azure: 市場シェア23%。Entra ID、NSG、Defender for Cloudを学ぶ
- GCP: 市場シェア11%。Cloud IAM、VPC Service Controls、Security Command Centerを学ぶ
2026年のクラウドセキュリティスキル一覧:
| スキル分野 | AWS | Azure | GCP | 優先度 |
|---|---|---|---|---|
| IDとアクセス管理 | IAM、STS | Entra ID、RBAC | Cloud IAM | 重大 |
| ネットワークセキュリティ | VPC、Security Groups | NSG、Firewall | VPC、Firewall Rules | 重大 |
| データ保護 | KMS、S3暗号化 | Key Vault、Storage暗号化 | Cloud KMS | 高い |
| 脅威検出 | GuardDuty、SecurityHub | Defender、Sentinel | Security Command Center | 高い |
| コンプライアンス | Config、Audit | Policy、Compliance Mgr | Asset Inventory | 中程度 |
| コンテナセキュリティ | ECS/EKS | AKS、Container Instances | GKE、Cloud Run | 高い |
クラウド資格で給与が$15,000~25,000上がります。詳しくは 資格の包括的なガイド をご覧ください。
5. セキュリティツールとテクノロジー
必須となるツールの分野:
脆弱性管理:
- Nessus/Tenable: 業界標準の脆弱性スキャナー
- Qualys: クラウド型の脆弱性管理
- OpenVAS: オープンソースの代替ツール
SIEM/ログ管理:
- Splunk: ログ分析とSIEMの市場リーダー
- Elastic Stack (ELK): オープンソースのログ管理
- Azure Sentinel: クラウドネイティブのSIEM
- Chronicle: GoogleのクラウドSIEM
エンドポイント検出・対応(EDR):
- CrowdStrike Falcon: 主要なEDRプラットフォーム
- Microsoft Defender: Windowsに統合されたセキュリティ
- SentinelOne: AIを活用したエンドポイント保護
- Carbon Black: VMwareのエンドポイントセキュリティ
ネットワークセキュリティ:
- Palo Alto Networks: 次世代ファイアウォール
- Fortinet FortiGate: 統合セキュリティプラットフォーム
- Cisco Secure: Firepower、ISE、Umbrella
- pfSense/OPNsense: オープンソースのファイアウォール
Webアプリケーションセキュリティ:
- Burp Suite: Web脆弱性スキャナー。重要なツール
- OWASP ZAP: オープンソースのWebアプリスキャナー
- Nmap/Nikto: Webサーバーのスキャン
脅威インテリジェンスプラットフォーム:
- MISP: オープンソースの脅威インテリジェンスプラットフォーム
- ThreatConnect: 商用の脅威インテリジェンス
- Recorded Future: AIを活用した脅威インテリジェンス
分析力と問題解決力
技術スキルだけでは十分ではありません。批判的思考が、優れたセキュリティ専門家と卓越した専門家を分けます。
必要な分析能力:
- 脅威モデリング: 悪用される前に攻撃経路を特定する
- リスク評価: セキュリティリスクをビジネス上の影響として定量化する
- インシデント分析: セキュリティインシデントの根本原因を迅速に特定する
- パターン認識: 大規模なデータセットから異常を発見する
- リバースエンジニアリング: マルウェアやエクスプロイトの動作を理解する
分析力を伸ばす方法:
- CTFに参加する: HackTheBoxやTryHackMeのCapture The Flag競技に取り組む
- 実際の侵害を分析する: 公開されたインシデント報告書を読む
- レッドチーム/ブルーチーム演習: 模擬攻撃と防御に参加する
- 脅威ハンティング: 自分の環境で脅威を能動的に探す
コミュニケーション力とビジネススキル(差別化要因)
重要な理由: CISOの73%が、上級職の採用基準としてコミュニケーション力を挙げています。
2026年に重要なソフトスキル:
1. ビジネス感覚:
- セキュリティが事業目標をどう支えるかを理解する。脅威を防ぐだけではない
- ROI、リスク定量化、費用対効果分析など、財務の言葉で説明する
- セキュリティ施策を事業戦略に合わせる
2. 経営層への説明力:
- 技術的リスクを事業への影響に置き換える
- 経営陣が重視するセキュリティ指標を提示する
- セキュリティ投資の意思決定に影響を与える
3. 部門横断の協業:
- 開発チームと連携する(DevSecOps)
- 法務およびコンプライアンス部門と協力する
- セキュリティ要件について事業部門と調整する
4. ベンダー管理:
- セキュリティ製品とサービスを評価する
- セキュリティ契約を交渉する
- セキュリティベンダーとの関係を管理する
コミュニケーション力を伸ばす段階:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
2026年以降に伸びるスキル
需要が高まる新しい専門分野:
1. AI/MLセキュリティ: 平均給与$165K
- 敵対的機械学習
- モデルポイズニングの検出
- AIレッドチーム演習
- LLMのセキュリティ(ChatGPT、Cl audeなど)
2. 耐量子暗号: 平均給与$148K
- 耐量子アルゴリズム
- 暗号方式の俊敏性
- 量子鍵配送
3. DevSecOps: 平均給与$135K
- CI/CDパイプラインのセキュリティ自動化
- Infrastructure as Codeのセキュリティ
- コンテナとKubernetesのセキュリティ
4. ゼロトラストアーキテクチャ: 平均給与$142K
- IDを中心としたセキュリティ
- マイクロセグメンテーション
- 継続的な検証
5. クラウドネイティブセキュリティ: 平均給与$138K
- サーバーレスセキュリティ
- APIセキュリティ
- サービスメッシュのセキュリティ
2026年サイバーセキュリティ資格ロードマップ
資格はスキルを証明し、給与と採用機会を大きく高めます。主要な資格を詳しく比較するには、 2026年版の資格ガイド をご覧ください。
初級資格(経験0~2年)
CompTIA Security+: 標準的な入門資格
- 費用: $404
- 給与への影響: 資格なしの場合より+$8,000~12,000
- 合格率: 約60%
- 学習時間: 60~90時間
- 取得する理由: 政府や国防総省の多くの職種で必要(DoD 8140)。基礎知識を証明する
- 2026年の更新: 2026年版のSecurity+にAIセキュリティの科目が追加
Google Cybersecurity Certificate: 低予算の選択肢
- 費用: 月$39、3か月で約$117
- 給与への影響: +$5,000~8,000
- 取得する理由: 実習ラボがあり、Security+試験の30%割引券も含む
- プラットフォーム: Coursera
AWS Certified Security Specialty: クラウド分野への入口
- 費用: $300
- 給与への影響: +$15,000~20,000
- 合格率: 約65%
- 学習時間: 80~100時間
- 取得する理由: クラウドセキュリティの需要が最も高く、AWSのクラウド市場シェアは32%
中級資格(経験2~5年)
Certified Information Systems Security Professional (CISSP): 最高水準の定番資格
- 費用: $749と年間維持費$135
- 必要な経験: 5年、学士号があれば4年
- 給与への影響: +$25,000~35,000
- 市場での存在感: サイバーセキュリティ求人の52%に記載
- 取得する理由: 世界で最も広く認められたセキュリティ資格で、管理職向け
HackTheBox CPTS: 実践的なペネトレーションテスト資格
- 費用: $499
- 試験: 実技10日間
- 給与への影響: +$18,000~25,000
- 取得する理由: OSCPより包括的で、費用対効果が高い
- 認知度の拡大: 技術職の採用責任者はOSCPよりCPTSを選ぶ傾向が強まっている
Azure Security Engineer Associate: クラウドセキュリティ
- 費用: $165
- 更新: 毎年
- 給与への影響: +$18,000~22,000
- 取得する理由: Azureのクラウド市場シェアは23%で、Microsoftのセキュリティツールが広く使われている
上級・専門資格(経験5年以上)
Offensive Security Certified Professional (OSCP): ペネトレーションテストの標準
- 費用: $1,699~2,699
- 試験: 24時間の試験と24時間のレポート作成
- 給与への影響: +$20,000~30,000
- 人事担当者の認知度: ペネトレーションテスト求人の26%に記載
- 検討点: CPTSなどと比べ、費用が高く教材も古くなっている
GIAC Security Expert (GSE): エリート資格
- 費用: $10,000以上。複数のSANSコースと$13,000の試験が必要
- 試験: 2時間の選択式試験と2日間の実技ラボ
- 世界の保有者: 世界で300人未満
- 給与への影響: +$40,000~60,000
- 取得する理由: 最上位の資格。ただし雇用主が費用を負担する場合に検討する
Certified Cloud Security Professional (CCSP): クラウド管理
- 費用: $599
- 必要な経験: ITで5年、セキュリティで3年
- 給与への影響: +$22,000~30,000
- 取得する理由: 管理職向けのベンダー中立なクラウドセキュリティ資格
キャリアパス別の資格戦略
SOCアナリスト:
- 最初に取得: Security+またはGoogle Cyber Cert
- 次に取得: CySA+またはCyberDefenders CCD
- 上級資格: CISSPまたはGCIH
ペネトレーションテスター:
- 最初に取得: eJPTまたはSecurity+
- 経験を積む: HackTheBox CPTSまたはPNPT(TCM)
- 上級資格: OSCP(人事向け)とCRTO(スキル向け)
クラウドセキュリティ:
- 最初に取得: AWS Cloud Practitioner
- 経験を積む: AWS Security SpecialtyとAzure Security Engineer
- 上級資格: CCSP
GRC/コンプライアンス:
- 最初に取得: Security+
- 経験を積む: CISA(監査を重視)
- 上級資格: CISSPとCISM
ベンダーの詳しい分析、価格、推奨事項は 資格の完全比較 をご覧ください。
サイバーセキュリティの職種と給与データ(2026年)
専門分野の違いを理解すると、自分に合うキャリアパスを選びやすくなります。
キャリアパス1: SOCアナリスト(セキュリティオペレーションセンター)
職務概要: セキュリティシステムを監視し、アラートを調査して、インシデントに対応します。
キャリアの進み方:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
必要なスキル:
- Splunk、Sentinel、ChronicleなどのSIEMプラットフォーム
- ログ分析と相関分析
- インシデント対応手順
- ネットワークトラフィック分析
- 脅威インテリジェンスの解釈
資格:
- 初級: Security+、CySA+
- 上級: CyberDefenders CCD、GCIH
日常業務:
- SIEMダッシュボードで不審な動きを監視する
- セキュリティアラートを分類して調査する
- 初期インシデント対応を実施する
- セキュリティイベントを記録する
- インシデントについて関係者に伝える
利点: 初心者向き、明確な昇進経路、シフト勤務 欠点: 単調になる場合がある、シフト勤務、アラート疲れが大きい
キャリアパス2: ペネトレーションテスター / 倫理的ハッカー
職務概要: 悪意ある攻撃者に先んじて脆弱性を見つけるため、攻撃を模擬します。
キャリアの進み方:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
必要なスキル:
- Webアプリケーションのハッキング
- ネットワークのペネトレーションテスト
- Active Directoryの悪用
- ソーシャルエンジニアリング
- レポート作成とコミュニケーション
資格:
- 初級: eJPT、PJPT
- 中級: CPTS、OSCP、CEH Practical
- 上級: OSEP、CRTO
日常業務:
- 許可を得たセキュリティ評価を実施する
- アプリケーションやネットワークの脆弱性を悪用して検証する
- 詳細なレポートに調査結果を記録する
- 顧客に修正案を提示する
- 最新のエクスプロイトと手法を学ぶ
利点: 刺激のある仕事、高収入、変化が多い 欠点: ストレスがかかる場合がある、学び続ける必要がある、案件中は不規則な勤務時間
キャリアパス3: セキュリティエンジニア / アーキテクト
職務概要: セキュリティシステムとインフラを設計して実装します。
キャリアの進み方:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
必要なスキル:
- ネットワークセキュリティアーキテクチャ
- AWS、Azure、GCPのクラウドセキュリティ設計
- ゼロトラストアーキテクチャ
- NIST、ISO 27001などのセキュリティフレームワーク
- 企業向けセキュリティツール
資格:
- 初級: Security+、CCNA Security
- 中級: CISSP、AWS/Azure Securityなどのクラウド資格
- 上級: CCSP、CISSP-ISSAP
日常業務:
- 新しいシステムのセキュリティアーキテクチャを設計する
- セキュリティ製品やツールを評価する
- セキュリティ基準とポリシーを作成する
- エンジニアリングチームと協力する
- アーキテクチャのセキュリティレビューを実施する
利点: 高収入、戦略的な業務、尊敬される役職 欠点: 幅広い経験が必要、セキュリティ上の失敗に責任を負う
キャリアパス4: クラウドセキュリティエンジニア
職務概要: クラウドインフラとアプリケーションを保護します。
キャリアの進み方:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
必要なスキル:
- AWS、Azure、GCPのマルチクラウド知識
- Terraform、CloudFormationなどのInfrastructure as Code
- Docker、Kubernetesなどのコンテナセキュリティ
- DevSecOpsの実践
- クラウドネイティブのセキュリティツール
資格:
- 初級: AWS Cloud Practitioner、Azure Fundamentals
- 中級: AWS Security Specialty、Azure Security Engineer
- 上級: CCSP、マルチクラウド資格
日常業務:
- クラウドインフラのデプロイを保護する
- CI/CDパイプラインにセキュリティ対策を実装する
- クラウドのセキュリティ状態を監視する
- クラウドセキュリティインシデントに対応する
- セキュリティ設定を自動化する
利点: 最も需要が高い分野、高収入、リモート勤務に向く 欠点: 環境が急速に変化する、オンコール対応がある
キャリアパス5: GRCアナリスト(ガバナンス、リスク、コンプライアンス)
職務概要: 組織がセキュリティコンプライアンス要件を満たすように支援します。
キャリアの進み方:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
必要なスキル:
- SOC 2、ISO 27001、PCI-DSS、HIPAAなどのコンプライアンスフレームワーク
- リスク評価手法
- 監査管理
- ポリシー策定
- 関係者管理
資格:
- 初級: Security+
- 中級: CISA、CISM
- 上級: CISSP、CRISC
日常業務:
- セキュリティリスク評価を実施する
- コンプライアンス監査を管理する
- セキュリティポリシーと手順を作成する
- コンプライアンスの不足を追跡して是正する
- 経営陣と監査担当者向けのレポートを作成する
利点: 技術的なストレスが少ない、担当範囲が明確、仕事と生活のバランスがよい 欠点: 反復作業になる場合がある、技術職より給与が低い、「チェック項目を埋めるだけ」と見られることがある
キャリアパス6: インシデント対応担当者 / フォレンジックアナリスト
職務概要: セキュリティ侵害に対応し、調査します。
キャリアの進み方:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
必要なスキル:
- デジタルフォレンジック
- マルウェア分析
- NIST、SANSなどのインシデント対応フレームワーク
- メモリとディスクのフォレンジック
- タイムライン分析
資格:
- 初級: Security+、GCIH
- 中級: CHFI、GCFA
- 上級: GCFE、GREM
日常業務:
- 発生中のセキュリティインシデントに対応する
- デジタル証拠を収集して保全する
- 侵害されたシステムを分析する
- 侵害の兆候を特定する
- インシデント報告書とタイムラインを作成する
利点: 調査の面白さ、評価される役割、重要な業務 欠点: 強いストレス、オンコール対応、不規則な勤務時間
職種別の給与比較(2026年の米国平均)
| 職種 | 初級 | 中級 | 上級 | リード/ディレクター |
|---|---|---|---|---|
| SOCアナリスト | $65K | $85K | $108K | $135K |
| ペネトレーションテスター | $80K | $115K | $148K | $185K |
| セキュリティエンジニア | $90K | $120K | $153K | $195K |
| クラウドセキュリティエンジニア | $98K | $130K | $165K | $210K |
| GRCアナリスト | $69K | $89K | $112K | $140K |
| インシデント対応担当者 | $78K | $103K | $133K | $170K |
| セキュリティアーキテクト | 該当なし | $145K | $185K | $240K |
| CISO | 該当なし | 該当なし | $195K | $285K |
地域別の給与調整:
- サンフランシスコ・ベイエリア: +40~60%
- ニューヨーク市: +35~50%
- シアトル: +30~45%
- テキサス州オースティン: +20~35%
- リモート職: 大都市より-10~20%
サイバーセキュリティのキャリアを築く: 実践的な手順
ステップ1. 経験に合わせて入口を選ぶ
ITサポートやヘルプデスクの経験がある場合:
- 強み: ネットワークとトラブルシューティングをすでに理解している
- 進路: SOCアナリストまたはセキュリティエンジニア
- 最初の資格: Security+
- 目安: 6~12か月で最初のセキュリティ職へ
ソフトウェア開発の経験がある場合:
- 強み: プログラミングスキルが高い
- 進路: アプリケーションセキュリティまたはDevSecOps
- 最初の資格: AWSまたはAzureのセキュリティ資格
- 目安: 3~9か月で最初のセキュリティ職へ
技術職の経験がない場合:
- 強み: 新しい視点と高い意欲
- 進路: GRCアナリストまたはSOCアナリスト
- 最初の資格: Google Cyber Certificate、次にSecurity+
- 目安: 12~18か月で最初のセキュリティ職へ
ネットワーク分野の経験がある場合:
- 強み: インフラに関する深い知識
- 進路: ネットワークセキュリティエンジニアまたはペネトレーションテスター
- 最初の資格: Security+またはCCNA Security
- 目安: 6~12か月で最初のセキュリティ職へ
ステップ2. 実践経験を積む(最重要)
雇用主は資格だけでなく、実践経験を重視します。
無料または低価格で実践的に学ぶ方法:
TryHackMe(月$10)
- 初心者向けのラボ
- ガイド付きの学習パス
- SOC、ペネトレーションテスト、防御セキュリティを扱う
- 資格の進捗を記録できる
HackTheBox Academy(無料と有料のプラン)
- TryHackMeより難易度が高い
- 業界で認知された資格
- 実際の状況を想定した演習
- ペネトレーションテストの学習に最適
PicoCTF(無料)
- 初心者向けのCTF競技
- 基礎を学ぶのに役立つ
- 毎年開催
OverTheWire(無料)
- Linuxとコマンドラインが中心
- 段階的に難しくなる
- ターミナルで課題に取り組む
YouTubeチャンネル:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec(HackTheBoxの解説)
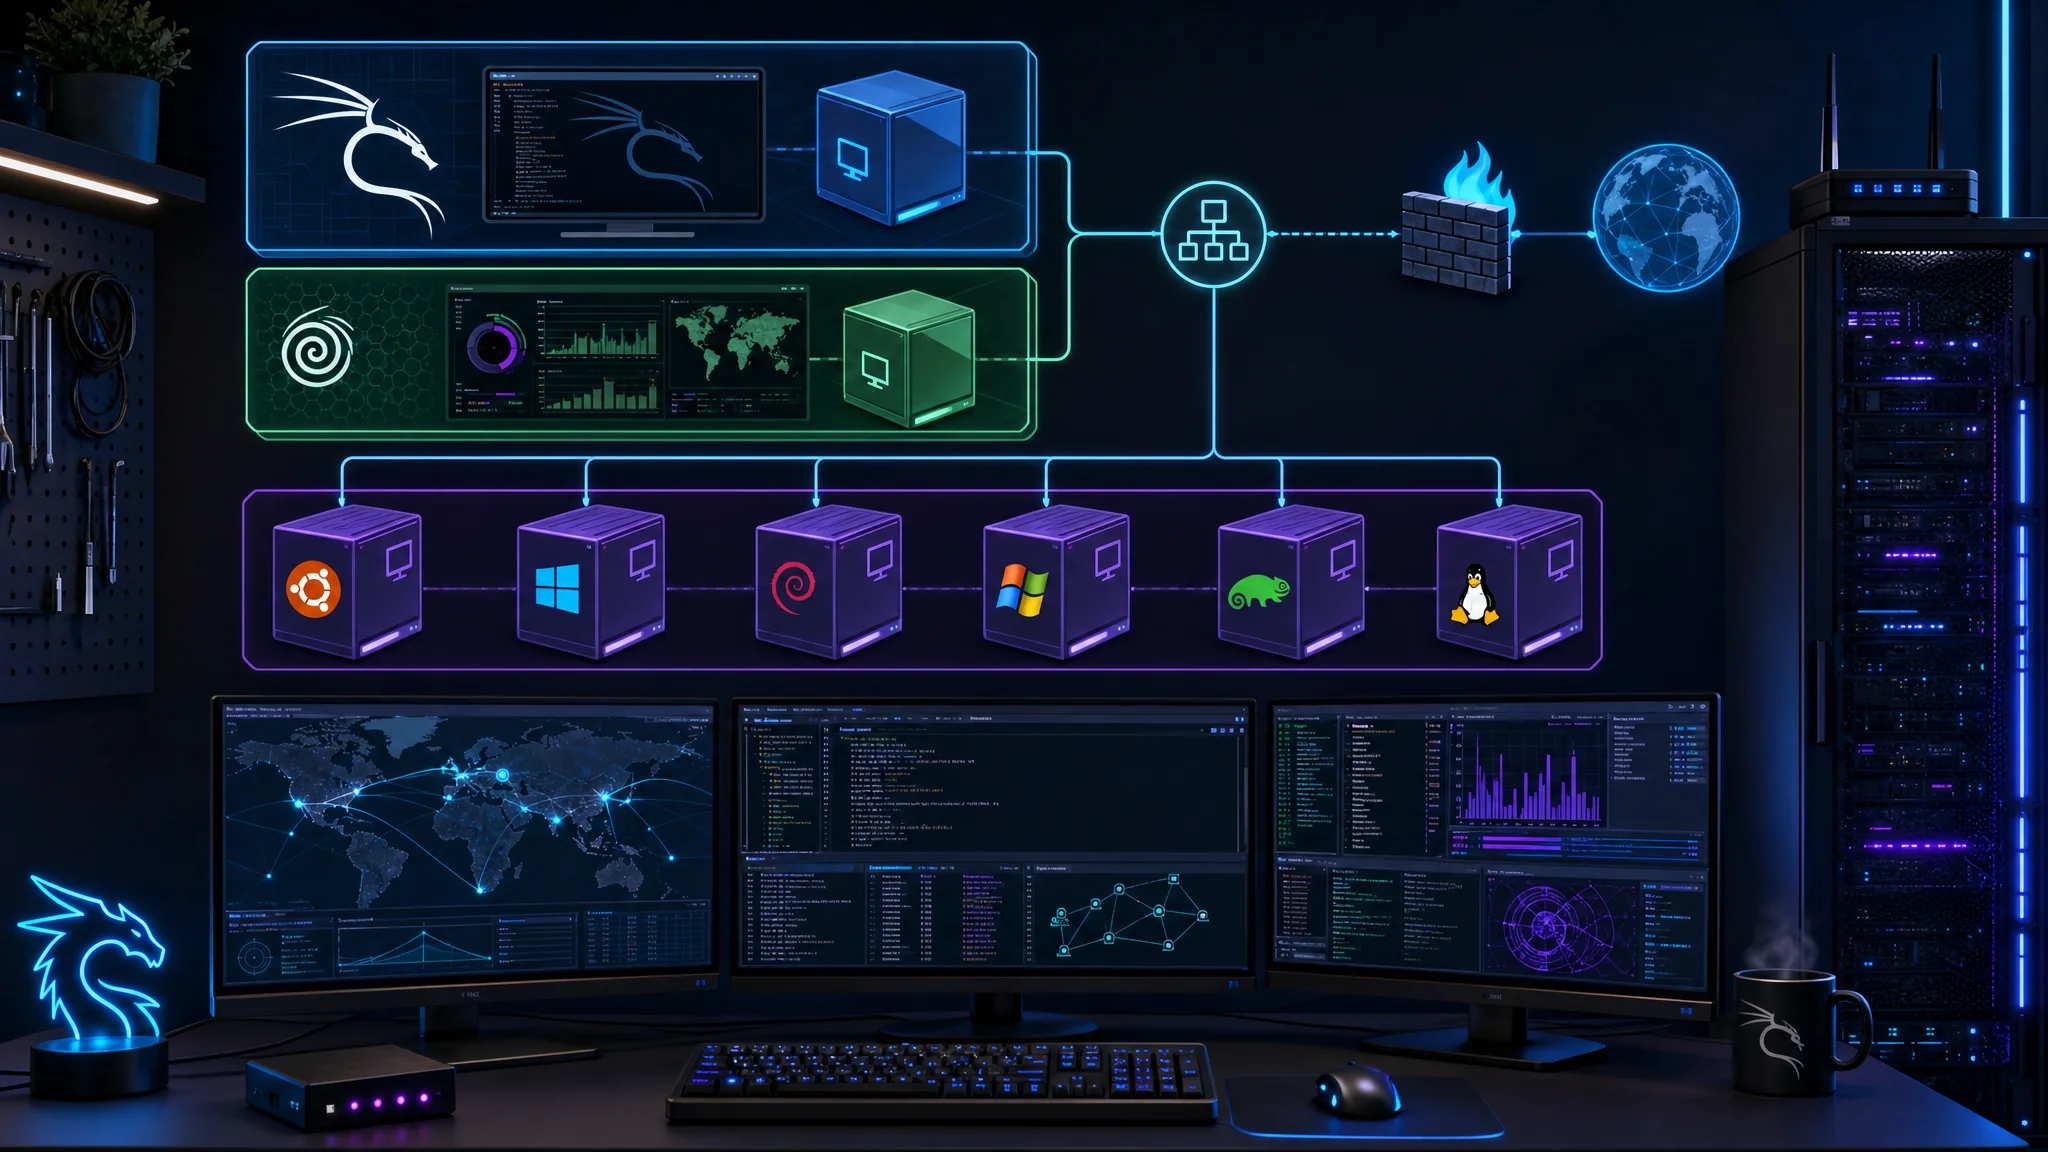
ホームラボを構築する:
最小構成のホームラボ($300~500):
- 中古のDell/HPサーバーまたは高性能デスクトップ
- VirtualBoxまたはVMware Workstationを実行
- Metasploitable、DVWA、HackTheBoxの公開終了マシンなど、脆弱なマシンを用意
- Kali Linux、Security Onionなどのセキュリティツールをインストール
- 攻撃と防御を練習
クラウドラボ(月$50~100):
- AWS無料利用枠またはAzureクレジットを利用
- 脆弱なアプリケーションをセットアップ
- クラウドのセキュリティ設定を練習
- 長期的には物理機器より安価
ステップ3. ポートフォリオ用のセキュリティプロジェクトを作る
採用担当者はスキルの証拠を確認します。
職種別のプロジェクト案:
SOCアナリストのポートフォリオ:
- Security Onionをセットアップし、PCAPファイルを分析する
- よくある攻撃を検出するルールを作成する
- セキュリティインシデントの分析レポートを書く
- 脅威インテリジェンスのダッシュボードを構築する
ペネトレーションテスターのポートフォリオ:
- HackTheBoxやTryHackMeのマシン攻略を記録する
- ポートスキャナーやエクスプロイトスクリプトなどの独自ツールを作る
- オープンソースアプリケーションのセキュリティ監査を行う
- 専門的なペネトレーションテスト報告書を書く
セキュリティエンジニアのポートフォリオ:
- セキュリティゾーンを設けたホームネットワークを設計する
- 安全なTerraformモジュールなどでIaCの安全性を高める
- セキュリティスキャンを自動化するパイプラインを構築する
- セキュリティアーキテクチャの判断を文書化する
クラウドセキュリティのポートフォリオ:
- AWSまたはAzureで安全な多層アプリケーションを展開する
- WAF、GuardDuty、NSGなどのセキュリティ対策を実装する
- セキュリティ自動化スクリプトを作成する
- セキュリティ強化ガイドを書く
公開先:
- GitHub(コードとドキュメント)
- 個人ブログやWebサイト
- LinkedInの記事
- Mediumの投稿
ステップ4. 目的を持って人脈を築く
サイバーセキュリティでも「何を知っているかだけでなく、誰を知っているか」が重要です。
効果的な人脈づくり:
LinkedInを整える:
- セキュリティ関連のキーワードを含むプロフィールを完成させる
- セキュリティ関連の内容を定期的に共有する
- セキュリティ専門家の投稿に参加する
- サイバーセキュリティグループに参加する
地域のセキュリティ勉強会:
- OWASPの支部
- BSidesの会議。地域で開かれる手頃なセキュリティカンファレンス
- ISC2やISACAの支部会合
- クラウドセキュリティの勉強会
オンラインコミュニティ:
- Reddit: r/cybersecurity、r/netsec、r/AskNetsec
- Discord: HackTheBox、TryHackMe、CyberDefendersのサーバー
- Twitter/X: セキュリティ研究者や企業をフォローする
- セキュリティ関連のブログやフォーラム
カンファレンス(地域の手頃なイベントを優先):
- BSides: 各地で開催、約$25~50
- 地域のDEFCONグループ: 毎月の無料ミーティング
- SecureWorld: 地域のカンファレンス
- RSA、Black Hat、DEFCON: 高額だが、雇用主が費用を出すなら有益
メンターを探す:
- LinkedInやr/cybersecurityでメンターを探す
- 助言を得る代わりに、プロジェクトを手伝うと申し出る
- 「就職するにはどうすればよいか」ではなく、具体的な質問をする
ステップ5. 効果的なセキュリティ職の履歴書を作る
履歴書はATS(応募者追跡システム)を通過し、採用担当者にも伝わる内容にします。
履歴書の構成:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
履歴書のポイント:
- すべてを数値化する: 「SOCの効率を改善」ではなく「アラート量を35%削減」
- ATSキーワードを使う: 求人票の用語を反映させる
- 1~2ページに収める: 採用担当者の最初の確認は6秒ほど
- 資格を目立たせる: ATSにとって重要なキーワードになる
- GitHubやポートフォリオを含める: 実際にセキュリティ業務に取り組んでいる証拠になる
ステップ6. 面接を成功させる
サイバーセキュリティの面接は通常3段階です。
第1段階: 人事またはリクルーターの確認(15~30分)
- 資格や経験の確認
- 給与の希望を話し合う
- 企業文化との適合性を評価する
- 準備: 会社を調べ、質問を用意する
第2段階: 技術面接(45~90分)
- セキュリティの概念に関する技術質問
- 状況に基づいた問題解決
- 過去のプロジェクトや経験の説明
- 準備: 基礎を復習し、技術的な話を簡潔に説明する練習をする
第3段階: 行動面接またはパネル面接
- STAR法による回答(状況、課題、行動、結果)
- チームへの適合性の確認
- プレゼンテーション能力の確認(場合による)
準備しておきたい技術質問:
- 「CIAトライアドを説明してください」
- 「共通鍵暗号と公開鍵暗号はどう違いますか」
- 「Webアプリケーションをどう保護しますか」
- 「インシデント対応の手順を説明してください」
- 「IDSとIPSの違いは何ですか」
- 「中間者攻撃を説明してください」
- 「セキュリティ脅威の最新情報をどう確認していますか」
- 「求人票にある[特定ツール]の使用経験を説明してください」
行動面接の質問:
- 「複雑なセキュリティ問題を技術者ではない関係者に説明した経験を教えてください」
- 「新しい技術を短期間で学ばなければならなかった状況を説明してください」
- 「セキュリティ上の判断に異議を唱えた経験を教えてください」
面接官に聞く質問:
- 「この役職の典型的な一日はどのようなものですか」
- 「チームではどのようなセキュリティツールや技術を使っていますか」
- 「組織が直面している最大のセキュリティ課題は何ですか」
- 「専門能力の開発や研修の機会はありますか」
- 「チーム構成と一緒に働く人について教えてください」
ステップ7. 採用条件を交渉する
交渉で確認する点:
市場を調べる:
- Glassdoor、Levels.fyi、Payscaleで給与データを確認する
- 勤務地とスキルに基づく市場価値を把握する
報酬全体を確認する:
- 基本給
- ボーナスや成果報酬
- 株式やストックオプション
- 研修と資格取得の予算
- リモート勤務の柔軟性
- 有給休暇と福利厚生
交渉の進め方:
- 可能なら雇用主から最初の金額を提示してもらう
- 最初の提示額より10~20%高い金額を求める
- 要望を裏付けるデータを用意する
- 礼儀正しく、プロらしく対応する
給与以外の交渉:
- 研修予算: 資格と会議参加に年間$5,000~10,000
- リモート勤務: 週2~3日または完全リモート
- 柔軟な勤務時間: 仕事と生活のバランスに役立つ
- 入社ボーナス: 費用を補う一時金
交渉メールの例:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
2026年の求人市場と動向
リモートのセキュリティ職
2026年のリモートワークの実情:
- サイバーセキュリティ求人の**65%**がリモートまたはハイブリッド勤務を提供
- 給与への影響: 大都市では、リモート職の給与は出社職より通常10~20%低い
- 主なリモート求人サイト: We Work Remotely、RemoteOK、FlexJobs
- 完全リモートの企業: セキュリティベンダーやスタートアップの多くは分散型で運営
職種別のリモート勤務率:
- クラウドセキュリティエンジニア: 85%
- セキュリティアーキテクト: 75%
- ペネトレーションテスター: 70%
- SOCアナリスト: 60%。24時間体制のSOCでは出社が必要な場合が多い
- GRCアナリスト: 80%
セキュリティクリアランスの機会
政府および防衛分野の利点:
- 高い給与: クリアランスが必要な職種は15~25%の上乗せ
- 雇用の安定性: 政府契約が安定性をもたらす
- 研修: 上級研修やクリアランス取得の費用が支給されることが多い
クリアランスのレベル:
- Public Trust: 最も取得しやすく、連邦政府の多くの請負業者職で必要
- Secret: 過去10年間の身元調査
- Top Secret: 包括的な身元調査
- TS/SCI: 最も厳しい審査で、給与の上乗せも最大
クリアランスを取得する:
- 通常は雇用主が申請を支援する。自分だけで取得できないことが多い
- 手続きに6~18か月かかる
- 財務の安定性と問題のない経歴が重要
業界別の機会
医療分野のセキュリティ(42%成長):
- HIPAA準拠を重視
- 医療機器のセキュリティ
- 医療情報交換のセキュリティ
- 平均給与: $105K
金融サービスのセキュリティ(最も高い給与):
- PCI-DSS準拠
- 不正検出
- 安全な取引
- 平均給与: $127K
産業・OTセキュリティ(新興分野):
- SCADA/ICSのセキュリティ
- 製造業のセキュリティ
- 重要インフラ
- 平均給与: $115K
結論: サイバーセキュリティで次の一歩を踏み出す
2026年のサイバーセキュリティ分野には、継続的な学習に投資する意欲のある人に、これまでにない機会があります。世界で350万件の求人が未充足で、平均給与は同等のIT職より15~25%高く、サイバーセキュリティはテクノロジー分野で有望なキャリアの一つです。
サイバーセキュリティのキャリアを始める90日計画:
1か月目: 基礎
- 第1~2週: Google Cybersecurity Certificateを修了する
- 第3~4週: ホームラボを構築し、TryHackMeで練習する
2か月目: 資格とスキル
- 第5~6週: Security+の試験に向けて学習する(60~80時間)
- 第7~8週: Security+試験を受け、実践練習も続ける
3か月目: 求職活動
- 第9~10週: GitHubのプロジェクトや技術解説でポートフォリオを作る
- 第11~12週: 毎日5~10件の求人に応募し、積極的に人脈を広げる
成功の指標:
- 資格で技術スキルを証明している
- ポートフォリオで実践能力を示している
- セキュリティ専門家の人脈から紹介を受けられる
- 明確なキャリア目標と進路がある
この分野では、技能を備えたセキュリティ専門家が必要とされています。継続的な努力、計画的な学習、実践経験を重ねれば、2026年にやりがいのあるサイバーセキュリティのキャリアを始められます。
次のステップ:
- 資格の包括的な比較 を確認する
- キャリアパスと最初の資格を選ぶ
- TryHackMeやHackTheBoxで今日から実践学習を始める
- LinkedInや地域の勉強会で人脈を築く
- ポートフォリオ用のセキュリティプロジェクトを作る
最後に考えるべきことは、サイバーセキュリティの道を今から始めるかどうかです。
参考資料
- 2026年版サイバーセキュリティ資格比較ガイド
- (ISC)² サイバーセキュリティ人材調査 2026
- CompTIA Security+資格
- AWS Security資格
- HackTheBox Academy
- TryHackMe学習プラットフォーム
- NISTサイバーセキュリティフレームワーク
- MITRE ATT&CKフレームワーク
- CyberSeekキャリアパス
- 米国労働統計局: 情報セキュリティアナリスト

Disclosure and Affiliate Statement:
アフィリエイトディスクロージャー: このページのリンクから収益を得ることがあります。これらの収益は、当サイトと提供するコンテンツをサポートしています。安心してください、私たちは信じている製品/サービスのみを推薦しています。信頼していただき、ありがとうございます! 詳細はこちらをクリック
Related Posts
This article refers to other articles we've written:
- サイバーセキュリティ資格比較 2026
2026年のサイバーセキュリティ資格提供機関を比較し、料金、投資対効果、キャリアパスとの適合性を解説します。
- サイバーセキュリティのキャリアを築くためのガイド:教育、資格、就職の可能性
教育、資格、有利な就職先など、サイバーセキュリティの分野で成功するための重要なステップを紹介します。
- セキュアなクラウドソリューションAWS vs. Azure vs. Google Cloud Platform - ビジネスに最適なクラウドソリューションの選択
AWS、Azure、Google Cloud Platformのトップクラスのクラウドセキュリティ機能と認定をご覧いただき、ビジネスに最適なセキュアなクラウドソリューションをお選びください。