サイバーセキュリティインシデントへの対応

Table of Contents
サイバーセキュリティインシデント対応計画の策定:効果的な対応のための主な手順
デジタル時代において、サイバーセキュリティはあらゆる規模の組織にとって重要な課題です。サイバー脅威や攻撃が増える中、企業には明確なインシデント対応計画が必要です。この計画は、サイバーセキュリティインシデントの影響を効果的に処理し、抑えるための指針となります。この記事では、計画を策定する主な手順と、それぞれの重要性を説明します。
_
サイバーセキュリティインシデント対応計画が重要な理由
デジタル時代におけるサイバーセキュリティの役割
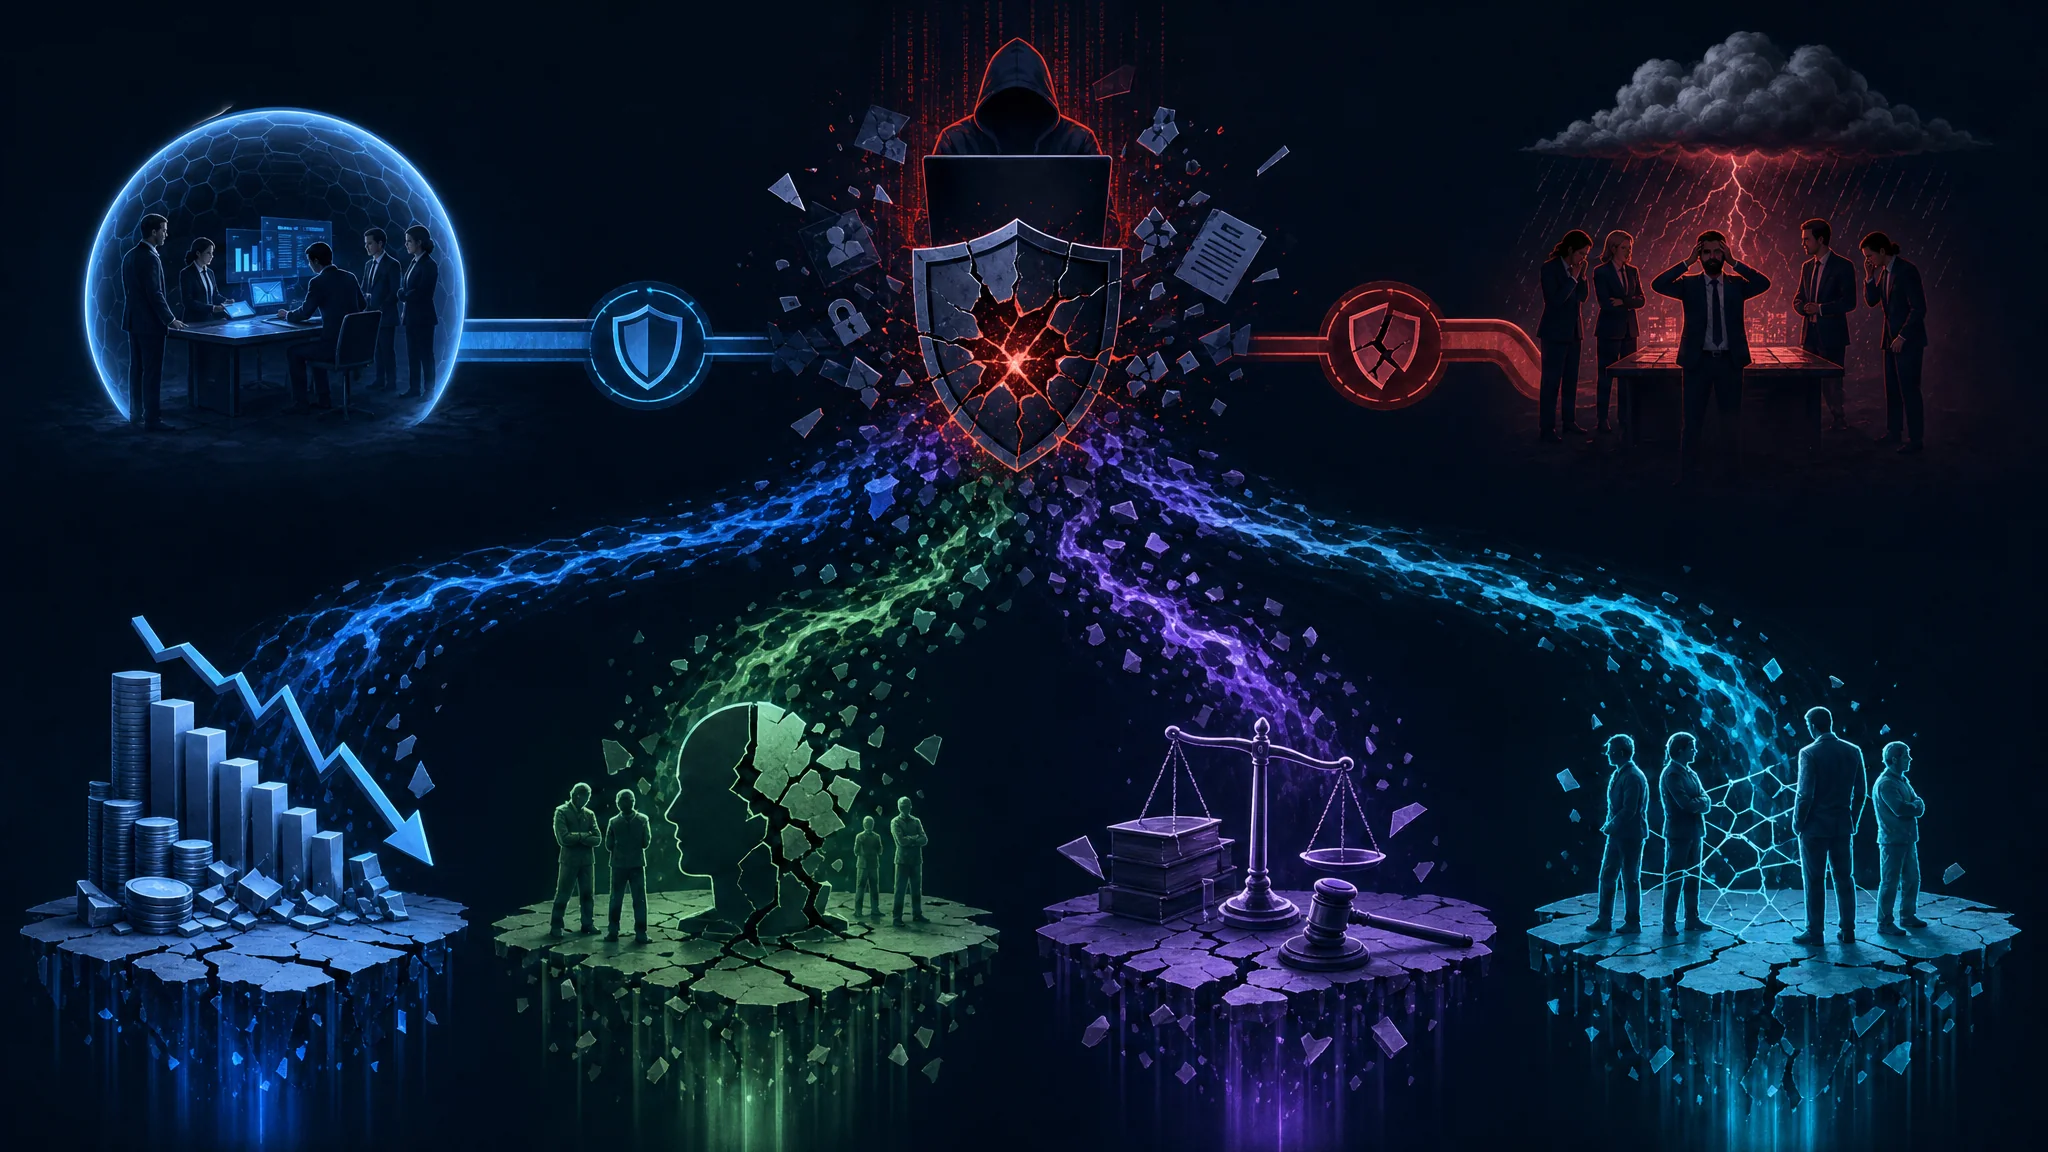
相互につながった現代社会では、組織の日常業務はデジタルシステムやネットワークに大きく依存しています。そのため、組織はデータ侵害、マルウェア攻撃、ランサムウェア感染など、さまざまなサイバー脅威にさらされます。一度のサイバーセキュリティインシデントが、重大な金銭的損失、評判の低下、法的責任につながることもあります。こうした影響を抑えるには、適切な対応計画が欠かせません。
インシデントがもたらす影響
サイバーインシデントは組織の業務を大きく妨げ、停止時間、機密情報の損失、重要システムの損傷を引き起こすことがあります。影響は組織だけでなく、顧客、パートナー、サプライヤーにも及ぶ可能性があります。さらに、サイバーセキュリティに関する法規制は厳格化しており、違反には高額な罰金や制裁が伴います。組織は迅速かつ効果的に対応できるよう備える必要があります。
包括的なインシデント対応計画が必要な主な理由の一つは、サイバーインシデントによる金銭的損失です。IBMの調査によると、2020年のデータ侵害の平均コストは386万ドルでした。これには調査費用、弁護士費用、顧客への通知、損害抑制に関する費用が含まれます。適切な計画がなければ、組織は金銭的影響に備えられず、財務の安定や事業運営に長期的な影響が及ぶおそれがあります。
インシデントによる評判への損害も深刻になり得ます。今日では、ソーシャルメディアやオンラインプラットフォームを通じて情報が急速に広がります。データ侵害やサイバー攻撃の報道は組織のイメージを損ない、顧客の信頼を弱める可能性があります。その結果、商機や顧客ロイヤルティを失い、新規顧客の獲得も難しくなります。対応計画があれば、迅速で透明性のある対応を通じて評判を先回りして管理し、ブランドへの損害を抑えられます。
金銭面や評判への影響に加え、インシデントには法的・規制上の影響もあります。組織は高額な罰金を避けるため、データ保護に関する法規制を遵守しなければなりません。たとえば、欧州連合の一般データ保護規則(GDPR)では、違反に対して2,000万ユーロまたは全世界の年間売上高の4%のいずれか高い額までの罰金が科される場合があります。法的・規制上の義務に対応する計画は、違反のリスクと関連する金銭的・法的影響を抑えるのに役立ちます。
現代のビジネス環境は相互につながっているため、インシデントの影響が組織の外にも及ぶことがあります。サプライヤーのシステムが侵害されれば、サプライチェーンが混乱し、商品やサービスの提供に影響します。顧客データの侵害はなりすましや詐欺につながり、顧客との関係を損ねる可能性があります。外部の関係者も考慮した計画は、影響への対処と、パートナー、サプライヤー、顧客の信頼の維持に役立ちます。
サイバーセキュリティインシデント対応計画は、組織全体のセキュリティ戦略に欠かせない要素です。財務の安定、評判、法令遵守、外部との関係への影響を抑えます。よく設計された計画に投資することで、リスクを軽減し、デジタル時代の事業継続を確保できます。
インシデント対応計画の主な要素
インシデントの特定と分類
最初の手順は、さまざまなインシデントを正確に特定し、分類することです。過去の事例を分析し、特徴を理解したうえで、深刻度と潜在的な影響に応じて分類します。これにより、組織はリソースを適切に配分し、対応の優先順位を決められます。
たとえば、インシデントはデータ侵害、マルウェア感染、ネットワーク侵入、フィッシング攻撃に分類できます。それぞれ必要な対応策と緊急度が異なります。種類を明確に理解することで、具体的な課題に合わせて対応計画を調整できます。
対応チームの設置
効果的な対応には、迅速かつ適切に動けるサイバーセキュリティ専門家の専任チームが必要です。チームには、サイバーセキュリティ、ITインフラ、法務、広報・コミュニケーションの知識を持つ人材を含めます。適切に構成されたチームは対応を円滑にし、連携の取れた効率的な活動を可能にします。
また、各メンバーがインシデント時の役割を理解できるよう、役割と責任を明確に定めます。役割には、インシデントコーディネーター、技術アナリスト、法務アドバイザー、広報担当者などがあります。役割を明確にすると連携しやすくなり、混乱や作業の重複を防げます。
対応手順の策定
対応手順には、インシデント発生時に行うべき作業を記載します。さまざまな状況を想定し、インシデントの封じ込め、根本原因の調査、影響の修復、通常業務の復旧方法を明確にします。
データ侵害の場合、手順には影響を受けたシステムの隔離、侵害の範囲を特定するフォレンジック分析、影響を受けた人や規制当局への通知、再発を防ぐ対策の実施などが含まれます。
手順は、変化する脅威に合わせて定期的に見直し、更新します。新たな脅威や技術の進歩に応じて調整が必要です。定期的な机上演習やシミュレーションで有効性を検証し、改善点を見つけましょう。
明確な対応手順があれば、インシデントの影響を抑え、迅速かつ効率的に対応できます。その結果、評判、財務、顧客の信頼への損害を軽減できます。
効果的なインシデント対応計画を策定する手順
リスク評価の実施
計画を作る前に、組織は包括的なリスク評価を行い、潜在的な脆弱性や脅威を特定する必要があります。システム、ネットワーク、データ資産を評価し、さまざまなサイバーインシデントの発生可能性と潜在的な影響を見積もります。結果をもとに対応の優先順位を決め、リソースを効果的に配分できます。
リスク評価では、外部のサイバーセキュリティ専門家に侵入テストや脆弱性評価を依頼できます。専門家は現実的な攻撃を模擬し、インフラの弱点を特定します。また、内部監査で業界標準や規制への準拠を確認できます。
評価が終わると、組織は自らのサイバーセキュリティ態勢をより深く理解できます。保護強化が必要な重要資産や、攻撃が成功した場合の影響を特定できます。この知識は、効果的な対応計画の策定に役立ちます。
インシデント対応ポリシーの策定と実施
インシデント対応ポリシーは、組織がインシデントにどう対処するかを定めます。業界のベストプラクティスと規制要件に沿い、役割と責任、エスカレーション手順、コミュニケーション手順、法的義務を明記します。明確なポリシーにより、一貫性のある連携した対応を実現できます。
策定時には、業界固有の特徴や直面する具体的な脅威を考慮します。たとえば、医療機関にはHIPAA規則、金融機関にはPCI DSS要件への準拠が必要な場合があります。状況に合わせたポリシーは、想定される課題への対応に役立ちます。
ポリシーの実施には、組織内の複数の部門の連携が必要です。これにより、サイバーインシデント時の役割と責任が全員に伝わります。全従業員がポリシーを理解し実行できるよう、定期的な研修と情報共有が欠かせません。
従業員の訓練と教育
効果的な対応には、スキルと知識を備えた人材が必要です。組織は定期的な研修・教育プログラムに投資し、従業員がインシデントを検知、報告、対応できるようにします。一般的な脅威や攻撃経路への認識を高め、適切なサイバー衛生を促し、現実的なシナリオを使った机上演習を行います。
研修では、インシデントの検知と分析、証拠の保全、封じ込め、復旧を扱います。従業員は潜在的な侵害の痕跡(IOC)を見分け、インシデントを速やかに報告する方法を学びます。必要な知識と技能を得ることで、従業員はサイバー脅威の軽減に積極的に貢献できます。
研修に加え、組織はサイバーセキュリティ意識の文化を築く必要があります。最新の脅威を定期的に伝え、機密情報を守る方法を案内します。責任感と警戒心を育むことは、サイバー攻撃に対する強い防御につながります。
インシデント対応計画の検証と改善
対応計画の定期的なテスト
テストはどの対応計画にも欠かせません。組織は演習やシミュレーションを定期的に実施し、手順の有効性を検証して、欠落や弱点を特定し、チームの能力を評価します。参加者が仮想シナリオを話し合う机上演習から、外部専門家が現実的な攻撃を模擬する高度なレッドチーム演習まで、さまざまな方法があります。
机上演習では複数の仮想シナリオを検討し、異なる状況で計画が機能するかを評価します。各部門の主要な関係者が参加すれば、計画を包括的に評価できます。シミュレーションにより改善が必要な点を特定し、必要な変更を行えます。
レッドチーム演習は、現実的な攻撃を模擬して検証をさらに進めます。倫理的ハッカーとも呼ばれる外部専門家が、システムへの侵入や脆弱性の悪用を試みます。計画の有効性だけでなく、組織全体のセキュリティ態勢についても貴重な知見が得られます。弱点や脆弱性を特定することで、問題に先回りして対処し、防御を強化できます。
過去のインシデントから学ぶ
各インシデントから得られる教訓や知見を、今後の対応の改善に活用できます。組織は事後レビューを徹底し、何が問題だったかを分析し、改善点を見つけ、是正措置を実施する必要があります。サイバー脅威に備えるには、継続的な学習と改善の文化を築くことが重要です。
事後レビューには、対応チーム、IT担当者、経営陣など、関連する関係者全員が参加します。多様な視点を集めることで、インシデントとその影響を包括的に理解できます。レビューでは、インシデントの根本原因の特定、計画の有効性の評価、必要な調整や改善の判断に焦点を当てます。
また、外部評価を行ったり、第三者の専門家に依頼したりして、対応能力を客観的に評価することも検討しましょう。外部評価から、業界のベストプラクティスや新しい動向に基づく改善案を得られます。
継続的な改善と適応
サイバー脅威は絶えず変化しています。組織は新たな課題に対応するため、計画を継続的に改善し、適応させる必要があります。最新の動向、技術、ベストプラクティスを把握するとともに、システム、プロセス、リスクの変化を反映して計画を定期的に見直します。
組織は新しい脅威や脆弱性を把握するため、サイバーセキュリティの動向を積極的に監視します。業界の刊行物、脅威インテリジェンスのフィード、サイバーセキュリティのコミュニティやフォーラムなどを活用できます。情報を得続けることで、適切な対抗策や軽減策を含めて、対応計画を先回りして更新できます。
計画が引き続き適切で効果的であることを確かめるため、定期的な見直しが必要です。組織のシステム、プロセス、リスクが変われば計画も更新します。目的やチームの役割と責任を見直し、過去のインシデントや演習から得た教訓を反映します。
定期的な訓練やシミュレーションは、対応チームの準備状況を評価し、計画の有効性を確認するのにも役立ちます。これにより、不足や改善点を特定し、必要な調整を加えて対応能力を高められます。
まとめ
サイバー脅威があらゆる規模の組織に大きなリスクをもたらす現在、堅牢なサイバーセキュリティインシデント対応計画の策定と実施は不可欠です。この計画はインシデントの影響を抑え、財務の安定と評判を守り、法令遵守を確保し、パートナーや顧客との関係を維持するために役立ちます。よく構成された計画の重要性を理解し、この記事の手順を着実に実行することで、組織はサイバー脅威に先回りして備え、潜在的な損害を効果的に軽減できます。
参考文献
- IBM Security. (2020). Cost of a Data Breach Report 2020. リンク
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. リンク
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. リンク
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. リンク

Related Posts