サイバーセキュリティへの備え:企業データを守る

Table of Contents
機密情報を共有したり取引を始めたりする前に、企業のサイバーセキュリティへの備えを評価する方法
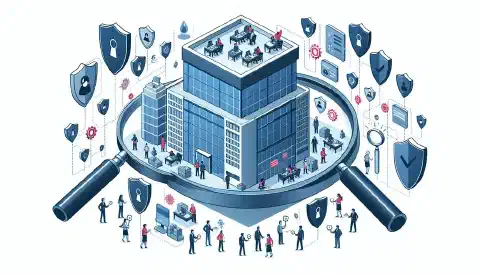
デジタル時代において、企業にとってサイバーセキュリティの重要性は高まっています。サイバー脅威が増える中、機密情報を共有したり取引を始めたりする前に、企業のサイバーセキュリティへの備えを評価しましょう。この記事では、企業のセキュリティ対策を段階的に評価し、根拠に基づいて判断する方法を説明します。これらのベストプラクティスに従えば、機密情報を保護し、サイバー攻撃のリスクを抑えられます。
企業にとってサイバーセキュリティが重要な理由
評価を始める前に、企業にとってサイバーセキュリティが重要な理由を理解しましょう。サイバーセキュリティとは、コンピューターシステム、ネットワーク、データを不正アクセス、損傷、盗難から守るための対策や運用を指します。企業は顧客データ、財務記録、専有情報など、大量の機密情報を保管しています。
こうした価値ある情報は、脆弱性を悪用して不正アクセスを狙うサイバー犯罪者にとって魅力的な標的です。データ侵害は、金銭的損失、評判の低下、法的責任、顧客の信頼の喪失など、深刻な結果を招くことがあります。機密情報を安全に扱うため、企業のサイバーセキュリティへの備えを評価してください。
企業のサイバーセキュリティへの備えを評価する際は、複数の要素を考慮します。その一つが、堅牢なサイバーセキュリティ対策の導入です。対策には暗号化、ファイアウォール、アクセス制御があり、権限のない人が機密データにアクセスするのを防ぎます。多要素認証と安全な通信経路を利用すると、企業はサイバー脅威への防御をさらに強化できます。
企業のサイバーセキュリティへの備えを評価する際は、サイバーセキュリティポリシーも確認しましょう。明確なポリシーは組織の取り組みを示し、従業員が従うべき指針を定めます。パスワード管理、データバックアップ手順、インシデント対応手順を扱う必要があります。定期的なセキュリティ監査と更新も、サイバーセキュリティ対策を有効かつ最新に保つために欠かせません。
機密情報を守るサイバーセキュリティの役割
サイバーセキュリティは、機密情報への不正アクセスを防ぐうえで重要です。暗号化、ファイアウォール、アクセス制御などの堅牢な対策は、権限のない人がデータにアクセスするのを防ぎます。多要素認証と安全な通信経路も追加の保護になります。
企業のサイバーセキュリティ対策を評価すれば、機密情報を守るための包括的な運用があるか確認できます。評価では、サイバーセキュリティポリシー、セキュリティ手順、定期的なセキュリティ監査と更新などを確認します。
企業のサイバーセキュリティへの備えは、技術的な対策だけでは決まりません。安全な環境を保つには、従業員の意識と教育も重要です。定期的な研修では、従業員にサイバー脅威、フィッシングの手口、データ保護のベストプラクティスを教えられます。サイバーセキュリティ意識を高める文化は、サイバー攻撃への防御をさらに強化します。
不十分な対策によるリスク
不十分なサイバーセキュリティ対策は、企業と取引先に大きなリスクをもたらします。適切な保護がなければ、機密データはデータ侵害、ランサムウェア攻撃、フィッシングの危険にさらされます。企業ネットワークへの侵入は、機密情報の損失、金銭的損失、法的な結果、評判の低下につながる可能性があります。
企業のサイバーセキュリティへの備えを評価する際は、対策不足のリスクを理解しましょう。セキュリティ手順がない、ソフトウェアが古い、過去にセキュリティ侵害があったといった兆候に注意してください。これらを把握すれば、根拠に基づく判断を行い、脅威を減らせます。
不十分なサイバーセキュリティ対策が及ぼす広い影響も考慮してください。ある企業へのサイバー攻撃は業界全体に波及し、取引先、供給元、顧客にも影響することがあります。企業はサイバーセキュリティを優先し、協力して安全な環境を築く必要があります。
サイバーセキュリティは極めて重要です。企業は機密情報を守り、リスクを抑えるためにサイバーセキュリティへの備えを評価しましょう。堅牢なサイバーセキュリティ対策、サイバーセキュリティ意識を高める文化、取引先との協力により、サイバー脅威への防御を強化し、価値ある資産を守れます。
企業の備えを評価する重要項目
サイバーセキュリティは世界中の企業にとって重要な課題です。技術の進歩とともに、サイバー犯罪者の脅威も増えています。企業が標的になるかどうかではなく、いつ標的になるかが問題です。十分な対策があるかを確認するため、組織はサイバーセキュリティへの備えを評価してください。
サイバーセキュリティの重要性と潜在的なリスクを理解したうえで、企業のサイバーセキュリティへの備えを評価するため、次の項目を確認しましょう。
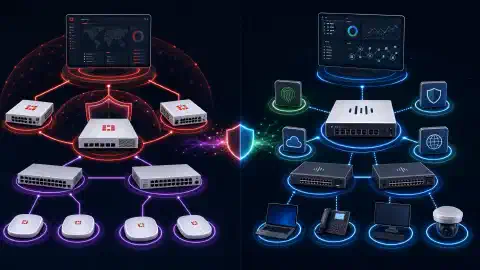
1. インフラのセキュリティ:これにはインフラのセキュリティ評価も含まれます。インフラは組織のデジタル業務の基盤です。ファイアウォール、ウイルス対策ソフトウェア、侵入検知システムなどの保護対策を評価します。不正アクセスを防ぐため、ルーターやスイッチなどネットワーク機器の安全性も確認します。
2. 従業員の意識と教育: 堅牢な対策があっても、人為的ミスは大きな脆弱性の一つです。企業は従業員の意識向上と研修プログラムに投資し、脅威、フィッシング詐欺、データ保護のベストプラクティスを教える必要があります。定期研修や模擬フィッシング演習は、組織全体のサイバーセキュリティ態勢を強化します。
3. インシデント対応計画:これにはインシデント対応計画の評価も含まれます。サイバー攻撃が発生した際、明確なインシデント対応計画は影響と復旧時間を抑える助けになります。専任の対応チーム、明確な連絡経路、侵害を封じ込めて影響を抑える手順があるか評価します。インシデント対応計画は定期的にテストして更新してください。
4. データ保護対策:これにはデータ保護対策の評価も含まれます。データは現代の企業に不可欠であり、サイバー犯罪者の主な標的です。使用する暗号化方式、アクセス制御、データのバックアップと復旧プロセスを評価します。組織は変化する脅威や規制要件に合わせてデータ保護ポリシーを定期的に見直し、更新する必要があります。
5. ベンダーと第三者のリスク管理:****ベンダーと第三者のリスク管理では、セキュリティ対策を評価します。多くの企業はさまざまなサービスを外部ベンダーに委託しており、追加のサイバーセキュリティリスクが生じます。ベンダーや第三者のリスク管理を評価する際は、セキュリティ対策を確認します
6. セキュリティ規制と基準への準拠: 企業はサイバーセキュリティ関連の業界別規制やコンプライアンス基準に従う必要がある場合があります。GDPR、HIPAA、PCI DSSなどへの準拠を評価することで、企業のサイバーセキュリティとデータ保護への取り組みをどう把握できるか説明してください。
7. サプライチェーンのセキュリティ: ベンダーと第三者のリスク管理を広げ、サプライチェーン全体を保護する重要性を説明してください。供給元や取引先の脆弱性は、企業のサイバーセキュリティ態勢に影響します。リスクの評価と軽減方法を示してください。
8. 新しい技術と脅威: サイバーセキュリティの状況は急速に変化し、新しい技術や脅威が定期的に現れます。企業の備えには、IoTやAIなど新しい技術への準備と、変化するサイバー脅威を予測し対処する能力も含めるべきだと説明してください。
9. サイバーセキュリティ監査と侵入テスト: 定期的なサイバーセキュリティ監査と侵入テストの重要性を説明してください。これらの実施により、防御の脆弱性や弱点を特定し、先回りして修正できます。
10. 法的責任と評判への影響: データ侵害による法的な結果と評判への影響を説明してください。最近の注目事例と対象企業への影響を取り上げ、当面の金銭的損失を超える長期的な影響を強調します。
11. インシデント報告と連絡: 明確で透明性のあるインシデント報告と連絡方針の重要性を説明してください。企業は侵害が起きたときに関係者へ速やかに通知し、影響を抑えるための対応を伝える必要があります。
12. 継続的な改善と教育: サイバーセキュリティ対策を継続的に改善する取り組みが必要だと強調してください。企業が準備状況を定期的に再評価し、新たな脅威に適応し、従業員教育に継続して投資するよう促します。
13. セキュリティに関する協力: 他の組織との協力や脅威情報の共有がもたらす利点を説明してください。業界の連携や情報共有フォーラムは、さまざまな分野のサイバーセキュリティを共同で強化します。
結論:デジタル時代の堅牢なサイバーセキュリティ
相互につながる現代社会で、サイバーセキュリティは急速に変化するサイバー脅威から守るために欠かせません。企業は機密情報の共有や提携の前に、サイバーセキュリティへの備えを評価しましょう。
機密情報を守るうえでのサイバーセキュリティの重要性を理解し、対策不足のリスクを認識し、企業のサイバーセキュリティ態勢の重要項目を特定すれば、組織は防御を強化し、警戒する文化を築けます。堅牢なサイバーセキュリティ対策、規制遵守、継続的な改善は、回復力のある戦略の基盤です。
サイバーレジリエンスを高める取り組みは続きます。企業は新たな脅威を把握し、技術の進歩に適応し、業界の同業者と協力する必要があります。デジタル変革が加速する今、サイバーセキュリティへの備えは防御であると同時に、資産を守り、信頼を維持し、安全なデジタルの未来を支える先を見越した取り組みです。
急速な変化と絶えないリスクがある環境で、サイバーセキュリティの向上を目指すことは共同の取り組みです。それがデジタル時代における企業の回復力と成功を左右します。

Related Posts