Fortinet対Cisco:完全なネットワークセキュリティ比較…
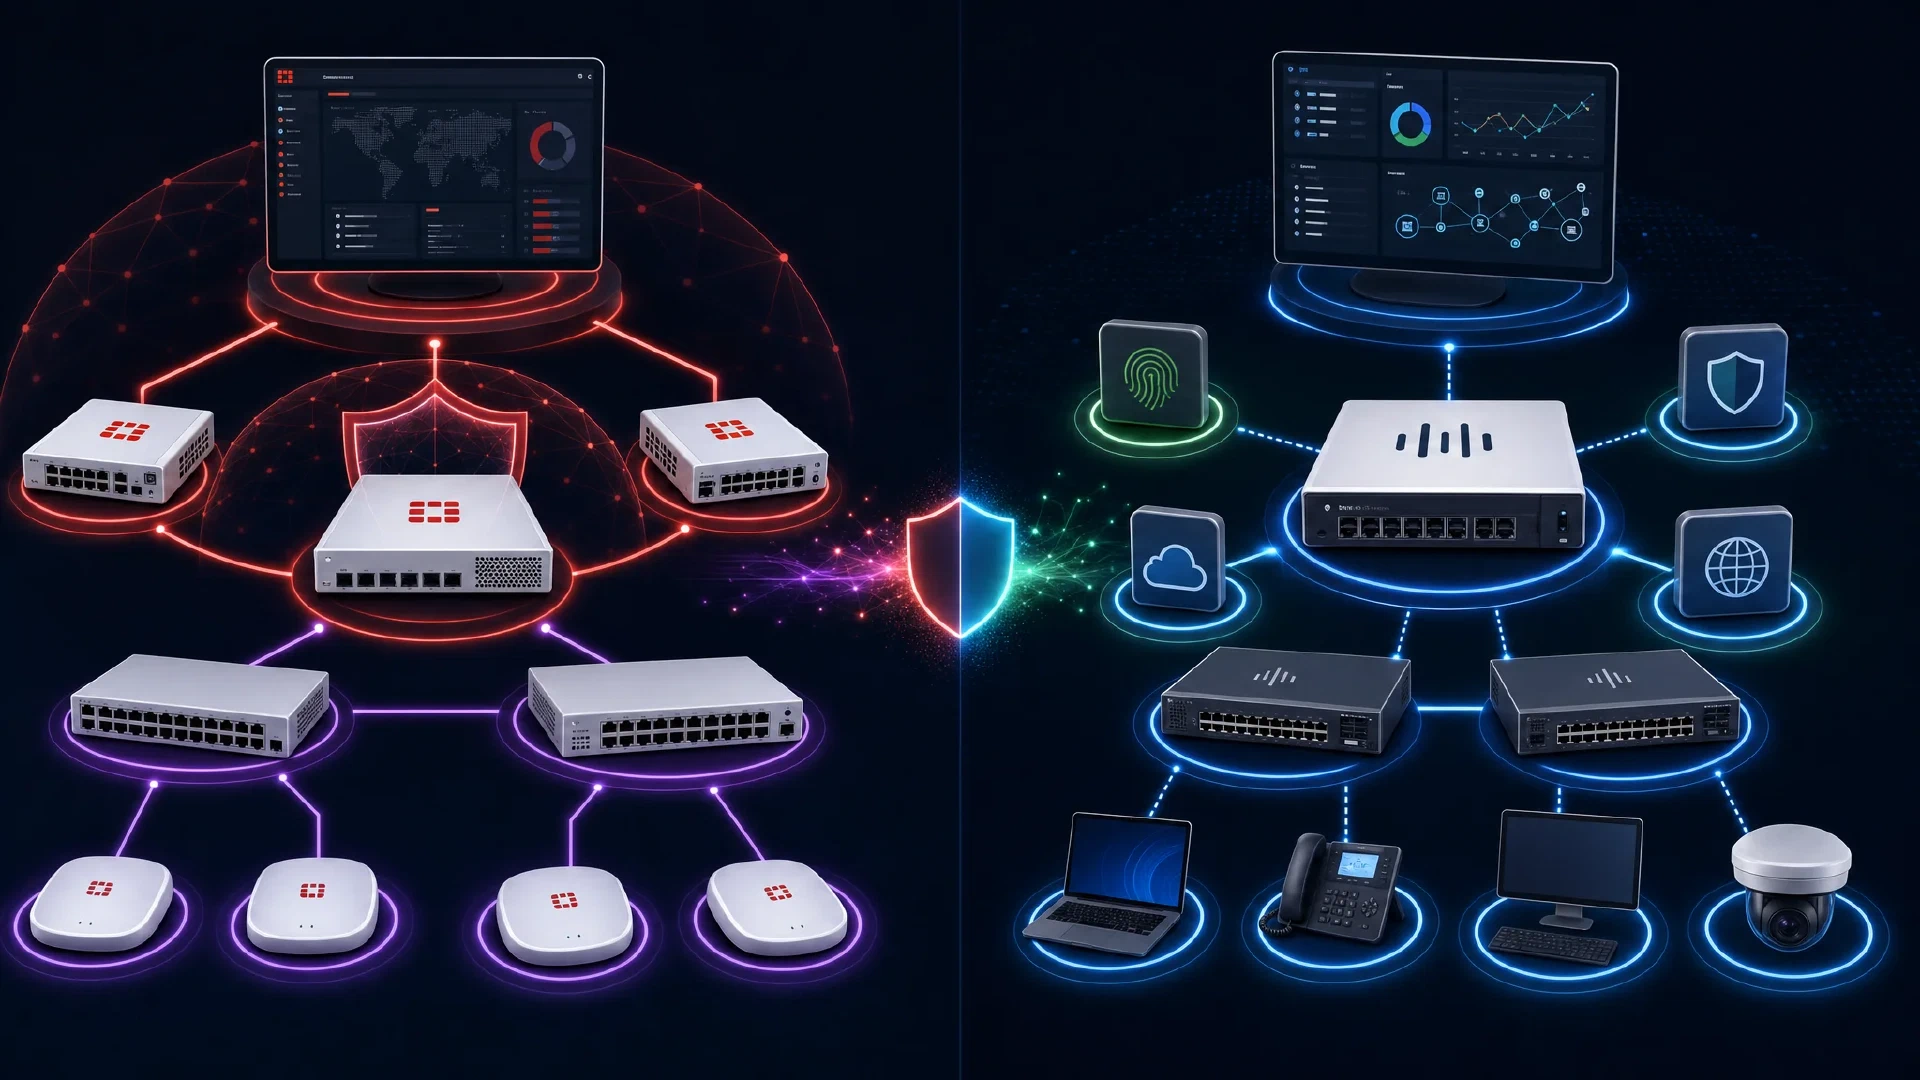
Table of Contents
はじめに:Fortinet対Ciscoネットワークセキュリティ対決
2026年に企業が直面する最も重要なインフラ決定の一つが、FortinetとCiscoのネットワークセキュリティソリューションの選択です。両ベンダーはエンタープライズネットワークセキュリティ市場を支配していますが、セキュリティアーキテクチャ、管理、価格設定に根本的な違いがあります。
Fortinetは統合されたSecurity Fabricアプローチと積極的な価格戦略で大きな市場シェアを獲得しています。一方、Ciscoはエンタープライズグレードの信頼性と包括的なエコシステム統合で評価されています。最新のGartner Magic Quadrant for Network Firewalls(2026年)によると、両社はリーダーの地位を占めていますが、それぞれ異なる強みを持っています。
本ガイドでは、Fortinet FortiGateファイアウォール、FortiSwitch、Security Fabricと、Cisco ASA、Firepower NGFW、Catalystスイッチ、Cisco Secureプラットフォームを比較します。パフォーマンスベンチマーク、価格、機能を分析し、実際のシナリオに基づく導入推奨を提供します。
学べること
- Fortinet Security FabricとCisco Secureエコシステムのアーキテクチャ比較
- ファイアウォール、スイッチ、SD-WANソリューションのパフォーマンスベンチマーク
- ライセンスモデルや総所有コストを含む価格分析
- セキュリティ機能の機能別比較
- 組織規模や要件に応じたユースケース推奨
- プラットフォーム間の移行考慮事項
- FortiOS 7.6とCisco Secure Firewall 7.4を含む2026年の最新情報
市場ポジションとベンダー背景
Fortinet:革新をリードする挑戦者
Fortinetは2000年に設立され、収益で世界第2位のネットワークセキュリティベンダーに成長しました。2026年にはエンタープライズファイアウォール市場で約28%の市場シェアを占めています。
Fortinetの主な強み:
- 専用セキュリティプロセッサ(SPU): FortiGateファイアウォールはハードウェアアクセラレーションのためのカスタムASICを使用
- 統合Security Fabric: すべてのセキュリティコンポーネントを単一画面で管理
- 積極的な価格設定: 同等性能でCiscoより通常30~40%安価
- 高性能: ファイアウォールのスループットあたりコストで業界をリード
- 簡素化されたライセンス: セキュリティサブスクリプションをバンドルし複雑さを軽減
Fortinet製品ポートフォリオ(2026年):
- FortiGate: 次世代ファイアウォール(FortiGate 40Fから3980Eまで60以上のモデル)
- FortiSwitch: Security Fabricと統合された管理スイッチ(40以上のモデル)
- FortiAP: 統合セキュリティを備えた無線アクセスポイント
- FortiManager: 集中管理プラットフォーム
- FortiAnalyzer: セキュリティ分析とログ管理
- FortiEDR: エンドポイント検知と対応
- FortiSASE: セキュアアクセスサービスエッジプラットフォーム
Cisco:エンタープライズの標準
Cisco Systemsは1984年からエンタープライズネットワーキングを支配し、全体で約35%の市場シェアを持つ市場リーダーです。Ciscoのファイアウォール市場シェア(19%)はFortinetに及ばないものの、エコシステム統合は他に類を見ません。
Ciscoの主な強み:
- 業界トップのエコシステム: ネットワーキング、セキュリティ、コラボレーションのシームレスな統合
- エンタープライズサポート: ゴールドスタンダードのTAC(技術支援センター)とプロフェッショナルサービス
- 高度なルーティング: 優れたBGP、MPLS、ルーティングプロトコルサポート
- ブランドの信頼性: フォーチュン500企業のデフォルト選択
- 包括的なポートフォリオ: データセンターから支店までのエンドツーエンドソリューション
Ciscoセキュリティ製品ポートフォリオ(2026年):
- Cisco Secure Firewall(Firepower): 次世代ファイアウォール(FPRモデルおよびFirePOWER搭載ASA)
- Cisco ASA: 従来型ステートフルファイアウォール(依然広く展開)
- Cisco Catalystスイッチ: セキュリティグループタグ付きエンタープライズスイッチング
- Cisco SD-WAN: Viptelaベースのソフトウェア定義WAN
- Cisco Secure Endpoint: 高度なエンドポイントセキュリティ
- Cisco SecureX: 統合セキュリティプラットフォーム
- Cisco Umbrella: クラウド配信型セキュリティ(DNSフィルタリング、SWG、CASB)
アーキテクチャ比較
Fortinet セキュリティファブリックアーキテクチャ
FortinetのSecurity Fabricは、すべてのFortinetセキュリティ製品を統合した包括的なサイバーセキュリティプラットフォームです。このアプローチにより、インフラ全体での集中可視化、自動化された脅威対応、連携したセキュリティポリシーが実現されます。
Security Fabricのコアコンポーネント:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Security Fabricの主な特徴:
- シングルファブリックコネクター: APIによりサードパーティツールをSecurity Fabricに統合
- 自動脅威対応: FortiGateが脅威を検知 → FortiClient経由で感染端末を自動隔離
- 統一ポリシー: すべてのファブリックコンポーネントに一貫したセキュリティポリシーを適用
- ファブリックテレメトリ: インフラ全体のリアルタイムセキュリティ評価とリスクスコア
- ゼロタッチプロビジョニング: FortiSwitchをFortiGate経由で自動検出・設定
Security Fabricの利点:
- セキュリティ管理の複雑さを60~70%削減(Fortinet社内調査)
- 自動化された脅威封じ込めによりインシデント対応時間を数時間から数分に短縮
- 単一ベンダー統合により互換性問題を排除
- バンドルサブスクリプションによる予測可能なライセンスコスト
Security Fabricの制限:
- ベンダーロックイン:すべてFortinet製品使用時に最良の価値を発揮
- オープンプラットフォームに比べサードパーティ統合は限定的
- ファブリックの完全機能にはFortiManager/FortiAnalyzerが必要(追加費用)
Cisco Secureエコシステムアーキテクチャ
Ciscoのアプローチは、ネットワーキング、セキュリティ、コラボレーション、クラウドサービスを含む広範なエコシステムでのベストオブブリード統合を重視します。すべてのCiscoコンポーネントを必須とせず、サードパーティのセキュリティツールとも広範に連携します。
Cisco Secureアーキテクチャ:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Cisco Secureの主な特徴:
- SecureX統合プラットフォーム: 300以上のセキュリティベンダーのデータを集約
- 柔軟なアーキテクチャ: 必要に応じてCisco製品とサードパーティ製品を混在可能
- Talos脅威インテリジェンス: 業界最先端の脅威調査がすべてのCisco製品にフィードバック
- Identity Services Engine (ISE): 高度なネットワークアクセス制御とセグメンテーション
- SD-Access: セキュリティポリシー自動化を備えたソフトウェア定義キャンパスネットワーキング
Cisco Secureの利点:
- 優れたサードパーティ統合: 既存のセキュリティ投資と連携可能
- 高度なネットワークセグメンテーション: ISEとTrustSecによる業界トップクラスのマイクロセグメンテーション
- 大規模導入実績: 世界最大規模の企業やサービスプロバイダーで採用
- 包括的なルーティング: 高度なルーティングプロトコルが必要な場合に最適
Cisco Secureの制限:
- 高い複雑性: 管理・統合すべきコンポーネントが多い
- ライセンスの複雑さ: 製品ポートフォリオに複数のライセンスモデルが存在
- 高い総コスト: Ciscoブランドとサポートのプレミアム価格
- 統合負荷: マルチベンダー環境は維持により高度な専門知識が必要
ファイアウォール性能比較
FortiGate vs Cisco Firepower:主要モデル
| モデル | スループット(ファイアウォール) | スループット(IPS) | スループット(NGFW) | 同時セッション数 | 新規セッション/秒 | 価格帯 |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2.5 Gbps | 1.2 Gbps | 500,000 | 50,000 | $2,500-$3,500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2.5 Gbps | 1,000,000 | 100,000 | $5,000-$7,000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10,000,000 | 350,000 | $18,000-$22,000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60,000,000 | 1,200,000 | $75,000-$95,000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1.5 Gbps | 500,000 | 45,000 | $4,500-$6,000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2,000,000 | 90,000 | $9,000-$12,000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15,000,000 | 280,000 | $28,000-$35,000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65,000,000 | 950,000 | $125,000-$160,000 |
主要性能メモ:
- スループット種別: ファイアウォール(ステートフルインスペクション)、IPS(侵入防止)、NGFW(すべてのセキュリティ機能有効)
- NGFW性能が実運用で最も現実的な指標
- FortiGateはNGFWモードで価格性能比が通常30~40%優れる
- CiscoモデルはFirepower 7.4(2026年)でSnort 3エンジンにより性能向上
実環境性能テスト(2026年)
独立機関のNSS LabsおよびCyberRatings.org(2026年)によるテストで重要な性能特性が明らかになりました。
FortiGateの性能特性:
- 安定した性能: ハードウェアSPUによりセキュリティ機能がスループットを低下させない
- 低遅延: すべてのセキュリティ機能有効時でも平均3~5msの遅延
- TLS検査効率: 性能影響は最小限(スループット10~15%減少)
- HTTP/3およびQUIC対応: 最新プロトコルに対するネイティブハードウェアアクセラレーション
- 最高のスループットあたりコスト: すべての規模で業界トップ
Cisco Firepowerの性能特性:
- Snort 3で改善: 2026年のアップデートで旧バージョン比CPU使用率40%削減
- 中程度の遅延: フルセキュリティスタックで平均6~10ms
- TLS検査負荷: スループット25~30%減少(x86プラットフォームとしては標準的)
- 高度な脅威検出: FortiGateより優れた検出率(Talosインテリジェンス)
- 柔軟なプラットフォーム: UCSサーバー、クラウドインスタンス、専用ハードウェアで稼働可能
SSL/TLS検査性能
TLS検査は現代のセキュリティに不可欠ですが、ファイアウォール性能に大きく影響します。両社の比較は以下の通りです。
| 指標 | FortiGate 600F | Cisco FPR4145 | 備考 |
|---|---|---|---|
| HTTPSスループット(検査なし) | 6.5 Gbps | 7.2 Gbps | 両者とも最新TLS 1.3対応 |
| HTTPSスループット(深層検査) | 5.5 Gbps | 5.0 Gbps | FortiASICが優位性を発揮 |
| 証明書処理能力 | 45,000 TPS | 35,000 TPS | 1秒あたりトランザクション数 |
| TLS 1.3対応 | フルサポート | フルサポート | 両者とも最新TLSに対応 |
| 性能低下率 | 15% | 30% | TLS検査有効時の影響 |
TLS検査に関する推奨事項:
- FortiGate: ほとんどのモデルでパフォーマンスに大きな影響なくTLS検査を有効化可能
- Cisco Firepower: TLS検査が必要な場合はスループット要件の50%大きいアプライアンスを選定
- 両ベンダー: Office 365などの既知の安全なアプリケーションには証明書ピンニング除外を使用
機能比較:セキュリティ機能
コアセキュリティ機能マトリックス
| 機能カテゴリ | FortiGate | Cisco Firepower | 勝者 |
|---|---|---|---|
| ステートフルファイアウォール | ✓ フル | ✓ フル | 引き分け |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco(検知性能) |
| アプリケーション制御 | ✓ 6,000以上のアプリ | ✓ 4,500以上のアプリ | Fortinet(カバレッジ) |
| ウェブフィルタリング | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet(パフォーマンス) |
| アンチマルウェア | ✓ FortiGuard AV | ✓ AMP for Networks | Cisco(高度検知) |
| サンドボックス | ✓ FortiSandbox(アドオン) | ✓ Threat Grid(標準搭載) | Cisco |
| SSL/TLS検査 | ✓ ハードウェアアクセラレーション | ✓ ソフトウェアベース | Fortinet(パフォーマンス) |
| VPN(IPsec) | ✓ 高性能 | ✓ 高性能 | 引き分け |
| VPN(SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco(機能面) |
| SD-WAN | ✓ 統合型 | ✓ Viptela統合 | Fortinet(統合性) |
| クラウド統合 | ✓ 良好(AWS、Azure、GCP) | ✓ 優秀(ネイティブAPI) | Cisco |
| ゼロトラストアーキテクチャ | ✓ Security Fabric経由 | ✓ ISE統合経由 | Cisco(成熟度) |
| 脅威インテリジェンス | FortiGuard Labs | Cisco Talos | Cisco(幅広さ) |
高度な機能の詳細内訳
SD-WAN機能
両ベンダーはSD-WANに大きく投資していますが、アーキテクチャは異なります:
FortiGate SD-WAN(統合型):
- ネイティブ統合: FortiOSに組み込まれたSD-WAN機能(別アプライアンス不要)
- パフォーマンスルーティング: レイテンシ、ジッター、パケットロスに基づくアプリケーション認識パス選択
- セキュリティ統合: すべてのWANリンクで一貫したセキュリティポリシー適用
- 簡素な展開: ファイアウォールとSD-WANを単一アプライアンスで実現し複雑さを軽減
- ハブ&スポークの拡張性: 10,000以上の拠点での実績
FortiGate SD-WANのユースケース:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN(Viptelaプラットフォーム):
- 専用設計: 最適なSD-WAN性能のための独立したViptela vEdgeデバイス
- 高度なオーケストレーション: vManageコントローラーによる高度なポリシー管理
- マルチテナント対応: MSP展開向けのサービスプロバイダグレード機能
- クラウドファーストアーキテクチャ: AWS、Azure、GCPネットワークとの優れた統合
- 柔軟な展開: 仮想、物理、クラウドホスト型コントローラー
Cisco SD-WANのユースケース:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WANの評価:
- Fortinetが勝利:シンプルな支店展開やコスト重視の実装に最適
- Ciscoが勝利:大規模企業WANの置き換えやサービスプロバイダ用途に最適
ネットワークセグメンテーション
FortiGateのセグメンテーション手法:
- VLANベース: 従来のVLANセグメンテーションとインターVLANファイアウォールポリシー
- ポリシーベース: FortiGateが内部セグメンテーションファイアウォール(ISFW)として機能
- セキュリティ駆動型ネットワーキング(SDN): FortiSwitchファブリックによる自動ポリシー適用
- ファブリック自動化: Security Fabric全体にセキュリティタグを自動適用
Ciscoのセグメンテーション(TrustSec + ISE):
- セキュリティグループタグ(SGT): ISEでユーザー・デバイスにタグ付けし任意のポイントで適用
- ソフトウェア定義アクセス(SD-Access): DNA Centerによるキャンパス自動セグメンテーション
- マイクロセグメンテーション: データセンター内のワークロードレベルセグメンテーション(ACI統合)
- 動的VLAN割当: ISEがユーザーのIDや状態に基づきVLANを割り当て
セグメンテーションシナリオ:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
セグメンテーションの評価:
- Fortinet はSMBや中堅市場向けに導入が容易でコスト効果が高い
- Cisco は大企業向けに優れた粒度とスケールを提供
管理と運用
管理プラットフォーム比較
| 機能 | FortiManager | Cisco FMC(Firepower Management Center) |
|---|---|---|
| 管理容量 | 最大10,000台 | 最大1,000台(FMCあたり) |
| 展開オプション | ハードウェア、VM、クラウド | ハードウェア、VM、クラウド |
| インターフェース | Web GUI(モダン) | Web GUI(機能豊富) |
| ポリシー管理 | 設定テンプレート | ポリシー継承階層 |
| レポーティング | 基本(高度はFortiAnalyzer) | 統合(包括的) |
| デバイスプロビジョニング | ゼロタッチ(FortiSwitch、FortiAP) | 初期設定は手動必須 |
| API | REST API | REST API |
| マルチテナンシー | 管理ドメイン(ADOM) | マルチインスタンスまたは別FMC |
| 高可用性 | アクティブ-パッシブクラスタ | アクティブ-スタンバイペア |
| 一般的なコスト | $5,000-$30,000(VMは10台未満無料) | $8,000-$50,000(VMライセンス必須) |
日常運用比較
一般的な管理タスク:
FortiGate管理
ポリシー作成(FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
FortiGateの強み:
- 一貫したCLI構文: すべてのFortiOSバージョンと製品で類似
- 設定バックアップ: 単一ファイルにデバイス全設定を保存
- 高速ポリシールックアップ: 数千ルールを効率的に処理する最適化エンジン
- 統合SD-WAN: 複雑なSD-WAN設定もシンプルなCLIコマンドで実現
FortiGateの弱み:
- 詳細なデバッグ制限: Ciscoほど詳細なパケットキャプチャは不可
- GUIの制限: 一部高度機能はCLIのみアクセス可能
- ポリシー最適化: 自動クリーンアップや最適化提案なし
Cisco Firepower管理
ポリシー作成(Firepower Management Center GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Cisco Firepowerの強み:
- 強力なGUI: CLI不要でほとんどの機能にアクセス可能
- 詳細ログ記録: 包括的な接続イベントとフォレンジックデータ
- 高度なトラブルシューティング: ポリシーシミュレーション用パケットトレーサー
- SecureX統合: セキュリティポートフォリオ全体の統合脅威対応
Cisco Firepowerの弱み:
- 展開遅延: ポリシー変更に1~5分の展開処理が必要
- FMC依存: FMCなしでは効果的な管理が困難
- ライセンス複雑性: 複数のライセンスタイプ(ベース、脅威、マルウェア、URL)を管理必須
- リソース負荷: 大規模展開ではFMCに多大なRAMとCPUが必要
自動化とAPI統合
両プラットフォームは最新の自動化をサポートしていますが、成熟度は異なります。
FortiGateの自動化:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
FortiGateの自動化成熟度:
- REST APIのカバレッジ: 設定の95%以上がAPI経由でアクセス可能
- Ansibleモジュール: 公式FortiOS Ansibleコレクション(200以上のモジュール)
- Terraformプロバイダー: インフラストラクチャコード化向けの成熟したFortinetプロバイダー
- Fabricコネクター: AWS、Azure、GCP、ServiceNow、Splunkとの事前構築済み統合
- Python SDK: 公式Pythonライブラリ(fortigate-api)
Cisco Firepowerの自動化:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Cisco Firepowerの自動化成熟度:
- FMC REST API: すべての管理機能を網羅する包括的API
- Ansibleモジュール: 公式Cisco FTD/FMC Ansibleモジュール(60以上のモジュール)
- Terraformプロバイダー: コミュニティ管理のプロバイダー(成熟度は中程度)
- SecureX統合: 自動化された脅威対応ワークフロー
- Python SDK: コミュニティライブラリ(python-fireREST、fmcapi)
自動化の評価:
- FortiGate はインフラコード化サポート(特にTerraform)がより成熟している
- Cisco はセキュリティオーケストレーション統合(SOARプラットフォーム)が優れている
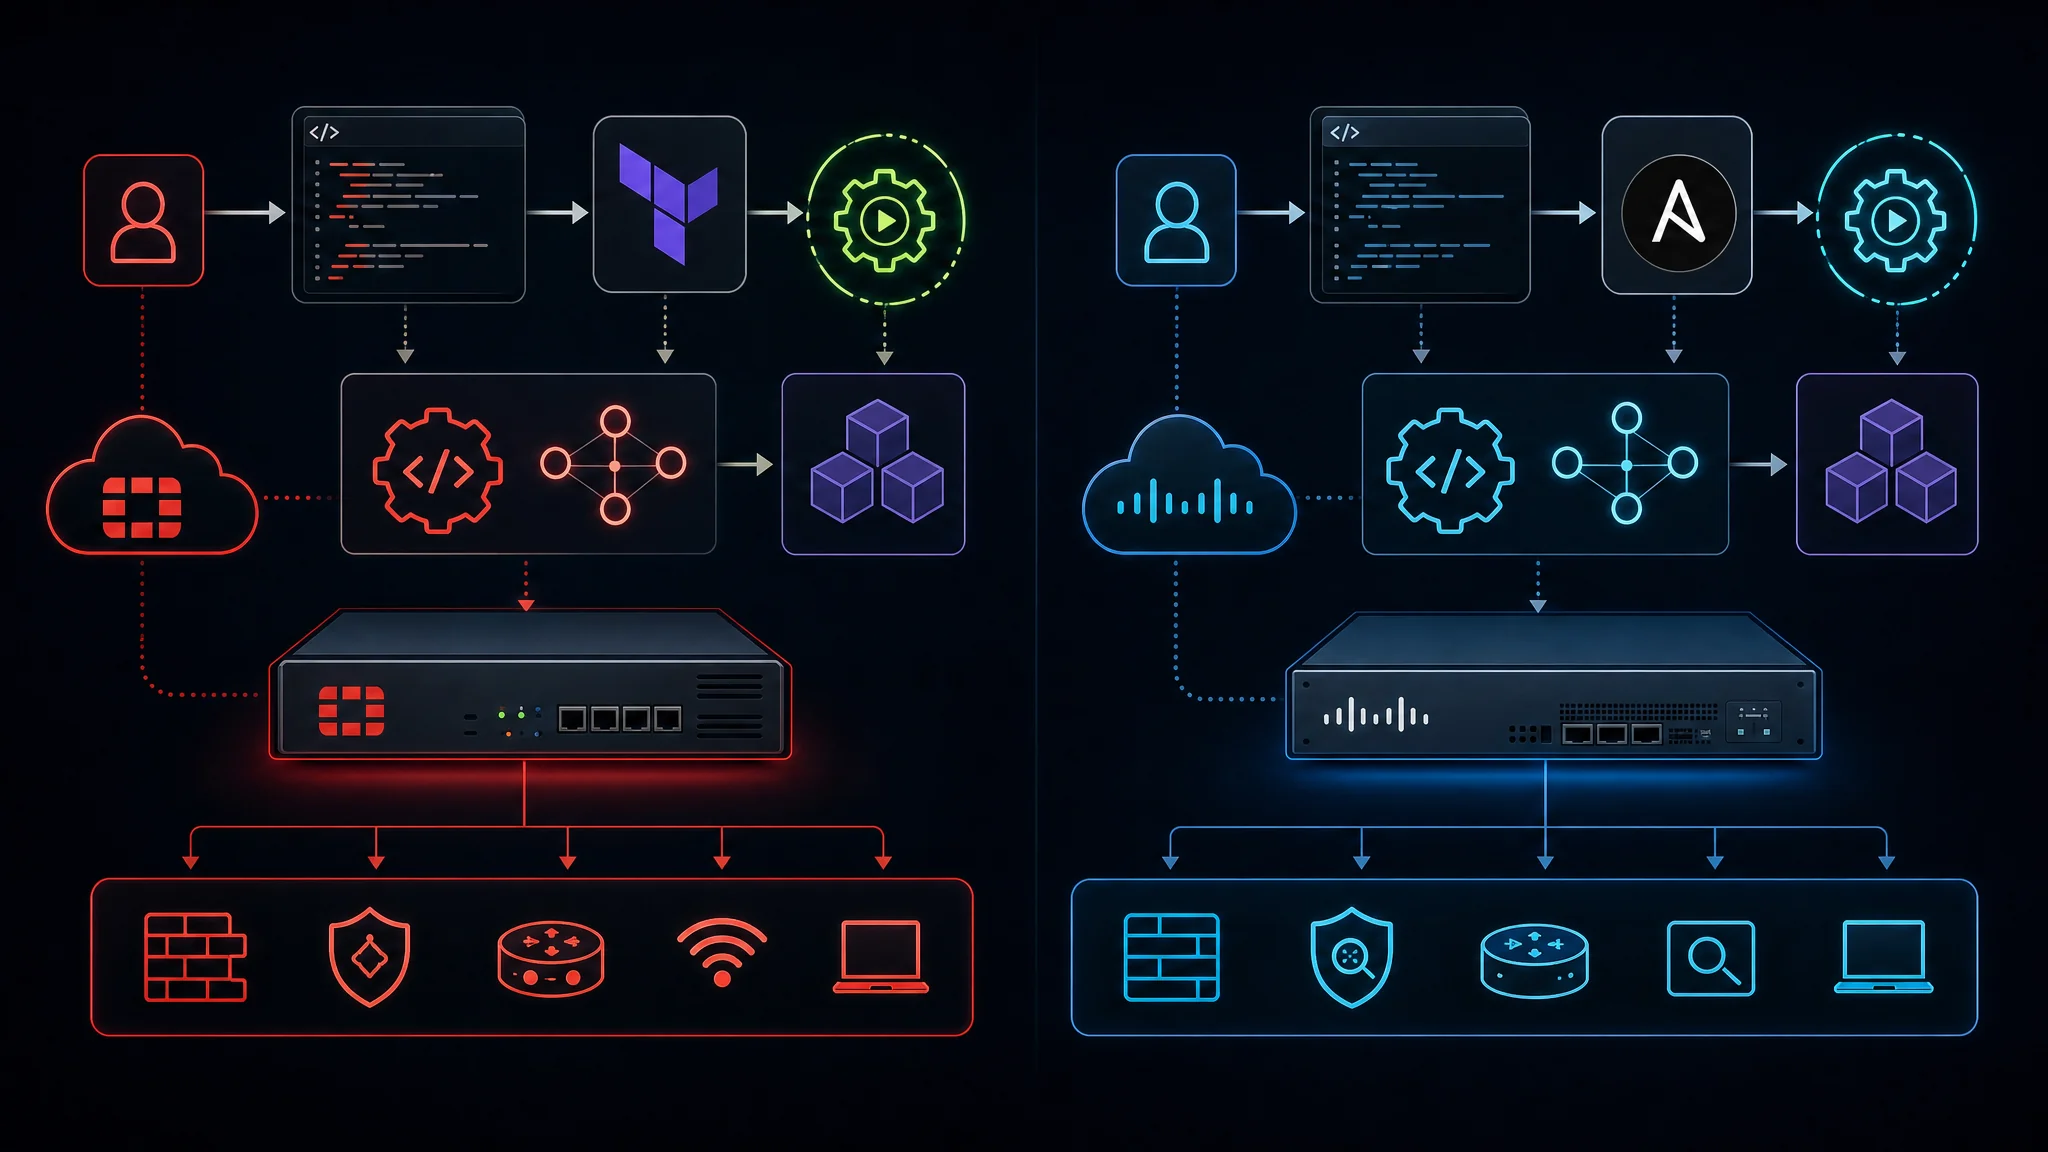
スイッチングとネットワークインフラ
この記事はセキュリティに焦点を当てていますが、ネットワークスイッチングの統合は両ベンダーのエコシステムにとって重要です。
FortiSwitchの統合
FortiSwitchのアーキテクチャ:
- FortiGateによる管理: FortiSwitchデバイスはFortiGate経由で自動検出・設定される
- 別コントローラーなし: FortiGateが集中管理スイッチコントローラーとして機能
- Security Fabric統合: スイッチのテレメトリがSecurity Fabricにフィードされ脅威検出に活用
- シンプルなライセンス: スイッチごとのライセンス不要(管理はFortiGateに含まれる)
FortiSwitchの展開モデル:
- スタンドアロンモード: ローカル管理の従来型スイッチ
- FortiLinkモード: FortiGateによる管理(Security Fabric推奨)
FortiSwitchの利点:
- ゼロタッチプロビジョニング: スイッチをFortiGateに接続するだけで自動設定
- 統合セキュリティポリシー: VLANとセキュリティポリシーをFortiGateで一元管理
- 低コスト: FortiSwitchモデルは同等のCisco Catalystより30~40%安価
- 運用簡素化: ファイアウォールとスイッチングを単一管理インターフェースで操作可能
FortiSwitchの欠点:
- 高度機能の制限: 一部のエンタープライズスイッチ機能(VSS、StackWise Virtualなど)が未対応
- FortiGate依存: FortiGateが利用不可の場合、スイッチ管理が制限される
- エコシステム規模が小さい: Ciscoスイッチングに比べサードパーティ統合が少ない
Cisco Catalystスイッチング
Cisco Catalystのアーキテクチャ:
- 業界標準: エンタープライズキャンパスネットワークのデフォルト選択肢
- 豊富な機能セット: 包括的なレイヤ2/3機能、QoS、マルチキャスト対応
- DNA Centerオプション: 最新のインテントベースネットワーク管理(追加費用)
- TrustSec統合: ハードウェアベースのセキュリティグループタグ強制
Cisco Catalystの展開モデル:
- スタンドアロン: 個別スイッチ管理
- スタッキング: 最大9台のスイッチを耐障害性のあるスタック(StackWise-480)で接続
- VSS/StackWise Virtual: 2台のシャーシが単一論理スイッチとして動作
- SD-Accessファブリック: DNA Centerが完全自動化されたキャンパスネットワークを管理
Cisco Catalystの利点:
- 実績ある信頼性: 業界トップクラスの稼働率と安定性
- 高度なルーティング: レイヤ3スイッチでBGP、OSPF、EIGRPを完全サポート
- 大規模対応: 単一論理スイッチで384~768ポートをサポートするモデルあり
- 成熟したエコシステム: 数十年の運用知識とツール群
Cisco Catalystの欠点:
- 高コスト: 同等ポート数のFortiSwitchの2~3倍の価格帯
- 複雑なライセンス体系: DNAライセンス、ネットワークスタック機能、セキュリティ機能が別々
- 管理分離: セキュリティ管理とは別のインターフェース(DNA Centerを除く)
スイッチング統合の比較:
| 要素 | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| 管理の複雑さ | 単一インターフェース(FortiGate) | 別々のインターフェース(またはDNA Center) |
| 初期設定時間 | 15分(自動検出) | 2~4時間(手動設定) |
| セキュリティポリシーの一貫性 | FortiGateで強制適用 | 動的ポリシーはISEが必要 |
| 総コスト(48ポートスイッチ) | $2,000~$3,500 | $5,000~$12,000 |
| 最適な利用ケース | SMB、支店オフィス | 大規模エンタープライズキャンパス |
価格とライセンスの比較
FortiGateの価格モデル(2026年)
ハードウェアアプライアンスの費用:
| モデル | メーカー希望小売価格 | 一般的な市場価格 | パフォーマンス(NGFW) |
|---|---|---|---|
| FortiGate 60F | $1,200 | $800~$1,000 | 500 Mbps |
| FortiGate 100F | $3,500 | $2,500~$3,000 | 1.2 Gbps |
| FortiGate 200F | $7,000 | $5,000~$6,000 | 2.5 Gbps |
| FortiGate 400F | $13,000 | $9,000~$11,000 | 4 Gbps |
| FortiGate 600F | $25,000 | $18,000~$22,000 | 6 Gbps |
| FortiGate 1800F | $110,000 | $75,000~$90,000 | 35 Gbps |
FortiGuardセキュリティサブスクリプションバンドル(年額):
- UTMバンドル: AV、Webフィルタリング、IPS、アプリケーション制御(ハードウェア費用の約25%/年)
- エンタープライズバンドル: UTM + 高度なマルウェア防御 + セキュリティ評価(ハードウェア費用の約35%/年)
- UTPバンドル: エンタープライズ + FortiSandboxクラウド(ハードウェア費用の約40%/年)
- ATPバンドル: エンタープライズ + FortiSandbox + FortiClient EMS(ハードウェア費用の約50%/年)
FortiGateの総コスト例(3年間):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
FortiGateライセンスの利点:
- バンドルされたサブスクリプション: 複数のセキュリティサービスを単一SKUで提供
- 予測可能なコスト: ハードウェア費用の一定割合で安定
- デバイスごとのエンドポイントライセンス不要: ATPバンドルにFortiClientが含まれる
- 寛大な評価期間: 新規アプライアンスは全機能15日間のトライアル付き
Cisco Firepowerの価格モデル(2026年)
ハードウェアアプライアンスの費用:
| モデル | メーカー希望小売価格 | 一般的な市場価格 | パフォーマンス(NGFW) |
|---|---|---|---|
| FPR1140 | $7,500 | $4,500~$6,000 | 1.5 Gbps |
| FPR2140 | $15,000 | $9,000~$12,000 | 3 Gbps |
| FPR4145 | $45,000 | $28,000~$35,000 | 7 Gbps |
| FPR9300-SM-36 | $200,000 | $125,000~$160,000 | 25 Gbps |
Cisco Firepowerサブスクリプションライセンス(アプライアンス単位、年額):
- Threat License: IPS、URLフィルタリング、セキュリティインテリジェンス(モデルにより年間約$1,500~$8,000)
- Malware License: ネットワーク向けAMP、ファイル解析(年間約$1,000~$6,000)
- URL Filtering License: カテゴリベースのWebフィルタリング(年間約$500~$3,000)
- Cisco Plus Secure(バンドル): すべてのセキュリティ機能+DNA統合(ハードウェア費用の約40~50%/年)
Cisco Firepowerの総コスト例(3年間):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Cisco Firepowerのライセンスのデメリット:
- アラカルトの複雑さ: 複数の異なるライセンスタイプを管理する必要がある
- FMCは別途費用: 管理プラットフォームは別購入またはサブスクリプションが必要
- スマートライセンス: インターネット接続またはSmart Software Managerのサテライトが必要
- サポート費用が高い: SmartNetは通常、ハードウェアコストの年間12~15%
総所有コスト(TCO)比較
実際のTCOシナリオ:中規模企業(従業員500名)
要件:
- 5 Gbpsのファイアウォールスループット(全セキュリティ機能有効時)
- 3拠点の集中管理
- 5年間の導入ライフサイクル
- 高可用性(アクティブ-パッシブクラスタ)
FortinetソリューションのTCO:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
CiscoソリューションのTCO:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
TCO分析:
- Ciscoソリューションは5年間でFortinetより103%高価(差額158,500ドル)
- Ciscoのプレミアムは主にハードウェアコスト(50%高)とサポート(100%高)に起因
- 両ソリューションは技術要件を満たす(FortiGate 6 Gbps対Firepower 7 Gbps)
Ciscoの高コストが正当化される場合:
- 既存のCiscoキャンパスネットワーク(ISEおよびTrustSec)
- 高度なルーティングプロトコルの要件(フルBGPテーブル、MPLS統合)
- Cisco TACサポートレベルの企業方針
- 複雑なマルチテナントまたはサービスプロバイダ展開
ユースケース推奨
小規模企業(従業員10~100名)
シナリオ: 単一オフィス、基本的なセキュリティ要件、限られたITスタッフ、予算重視
推奨ソリューション:Fortinet
理由:
- 初期費用が低い: FortiGate 60Fまたは100Fは1,000~3,000ドルで十分な性能を提供
- 管理が簡単: セキュリティファブリックのシングルペイン管理で複雑さを軽減
- オールインワン: ファイアウォール、VPN、SD-WAN、無線コントローラを1台で提供
- 予測可能なライセンス: バンドルされたサブスクリプションで予算管理が容易
サンプル構成:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
中規模企業(従業員100~1,000名)
シナリオ: 複数オフィス、コンプライアンス要件(PCI-DSS、HIPAA)、内部ITチーム、高度な機能が必要
推奨ソリューション:ネットワークインフラに依存
Fortinetを選ぶ場合:
- 既存のCiscoキャンパスネットワークがない
- 支店オフィスに統合SD-WANが必要
- 予算制約(Ciscoより30~40%のコスト削減)
- ITチームが統合セキュリティ管理に慣れている
Ciscoを選ぶ場合:
- Catalystスイッチを含む既存のCiscoキャンパスネットワークがある
- ネットワークアクセス制御にISEが既に導入されている
- 高度なセグメンテーション要件(TrustSec/SGT)
- ベンダーサポートSLAのコンプライアンス義務がある
サンプル構成(Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
サンプル構成(Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
コスト差: Ciscoソリューションは216%高価(初年度269,500ドル、年間103,000ドル)
大規模企業(従業員1,000~10,000名)
シナリオ: グローバル展開、データセンターインフラ、複雑なコンプライアンス、専任のセキュリティチーム
推奨ソリューション:Cisco(考慮事項あり)
Ciscoを推奨する理由:
- 大規模実績: 24×7運用に不可欠なCisco TACサポート
- 高度な統合: SecureX、ISE、ACI、SD-WANがスムーズに連携
- データセンター機能: Nexus、ACI、Tetrationとの統合によるワークロードセキュリティ
- コンサルティングサポート: Cisco Advanced Servicesによる設計と最適化
- 監査要件: 多くのコンプライアンスフレームワークでCiscoインフラが期待される
ただし、ハイブリッドアプローチも検討:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
サービスプロバイダ / MSP
シナリオ: マルチテナント環境、自動化要件、API統合が重要
推奨ソリューション:ほとんどのMSPはFortinet、特殊ケースはCisco
MSP向けFortinet:
- 管理ドメイン(ADOM): FortiManagerは真のマルチテナンシーをサポート
- 柔軟なライセンス: デバイス単位のライセンスで成長に応じて支払い可能
- APIの成熟度: TerraformやAnsibleによる優れた自動化サポート
- 利益率: 低コストでマネージドサービスの利益率向上
サービスプロバイダ向けCisco:
- Viptela SD-WAN: サービスプロバイダ規模とマルチテナンシーに特化
- マルチインスタンスFMC: 顧客ごとに別FMCまたはテナンシー共有可能
- ブランド認知度: エンタープライズ顧客がCiscoを指名することが多い
- プロフェッショナルサービス: Ciscoパートナープログラムによる案件登録とマージン
移行に関する考慮事項
CiscoからFortinetへの移行
一般的な移行理由:
- コスト削減: 5年間で40~60%のTCO削減
- 管理の簡素化: セキュリティファブリックで運用負荷を軽減
- SD-WAN統合: 別途アプライアンス不要の統合SD-WANが必要
移行の課題:
設定の変換:
- CiscoからFortiOSへの自動変換ツールはない
- ポリシーロジックは手動で再作成が必要
- VPN設定は再構成が必要(特にサイト間IPsec)
スタッフ教育:
- FortiOS CLIの構文はCisco IOSと大きく異なる
- セキュリティファブリックの概念は大幅な変更を要する
- 管理チームのトレーニングに2~3週間を見込む
統合ポイント:
- Cisco APIと連携するサードパーティツールは更新が必要
- 監視システム(Splunk、ELK)は新しいログパーサーが必要
- ネットワーク管理ツールは再設定が必要
移行のベストプラクティス:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
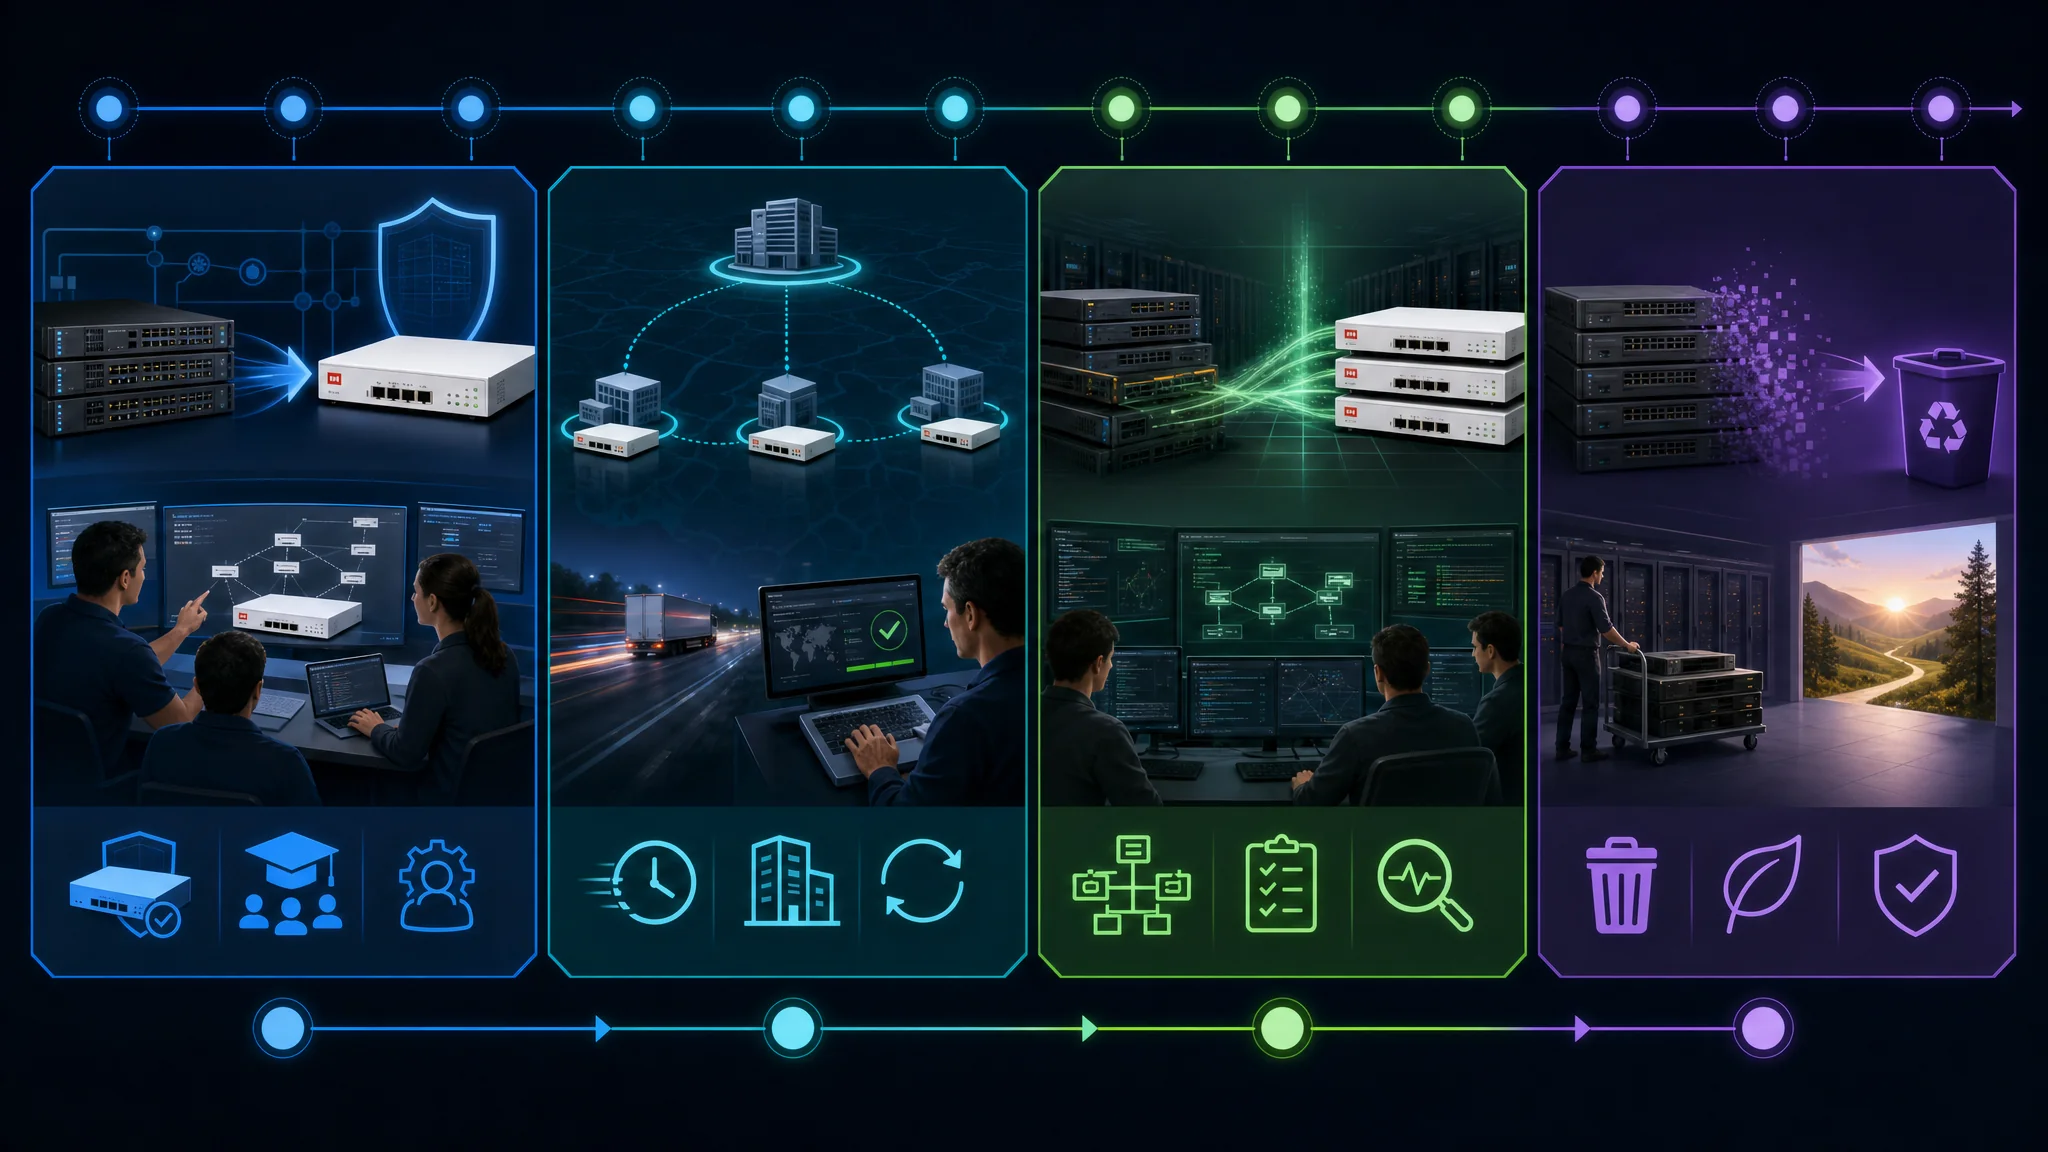
FortinetからCiscoへの移行
一般的な移行理由:
- 企業標準化: Ciscoインフラの企業方針
- 高度な機能: ISE統合やTrustSecセグメンテーションが必要
- 買収: 大手Cisco標準企業に買収された場合
移行の課題:
複雑さの増加:
- FMCはFortiManagerより管理層が増える
- Ciscoのライセンスは複雑(複数SKU対バンドルFortiGuard)
- FMCインターフェースとCisco CLIのスタッフ教育が必要
コスト影響:
- 同等性能でハードウェアコストが50~100%高い
- ライセンスとサポートは約2倍
- エンタープライズ展開にはプロフェッショナルサービスが必要なことが多い
機能の同等性:
- Fortinetのセキュリティファブリック機能はCiscoに直接の対応物がない
- 同等機能には追加のCisco製品(ISE、Tetration)が必要な場合がある
移行のベストプラクティス:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
2026年製品アップデートとロードマップ
Fortinetのアップデート(2026年)
FortiOS 7.6(2026年第1四半期リリース):
- HTTP/3およびQUICのハードウェアアクセラレーション: 最新のウェブプロトコルをネイティブサポート
- 強化されたAI/ML脅威検出: FortiGuard AIエンジンがゼロデイ脅威を識別
- 改善されたSD-WAN: 複数拠点展開を簡素化するSLAテンプレート
- Kubernetes統合: コンテナ化アプリケーション向けのネイティブセキュリティ
- 5G統合: 組み込み5Gモデム搭載のFortiExtender 5G WANフェイルオーバー
Security Fabric 3.0(2026年第2四半期リリース):
- 拡張検知および対応(XDR): ネットワーク、エンドポイント、クラウド全体の脅威を統合
- 自動化されたインシデント対応: FortiSOARプレイブックが脅威発生時に自動実行
- 改善されたテレメトリ: すべてのデバイスとユーザーのリアルタイムリスクスコアリング
- クラウドネイティブセキュリティ: オンプレミスとクラウドワークロードの統一ポリシー
今後のFortiGateハードウェア(2026-2027):
- FortiGate 7000シリーズ: 新フラッグシッププラットフォーム(400 Gbps以上のスループット)
- FortiGate Ruggedシリーズ: 産業用およびIoT向けアプライアンス
- FortiGate 5Gシリーズ: モバイル展開向け統合5G接続
Ciscoのアップデート(2026年)
Cisco Secure Firewall 7.4(2026年第1四半期リリース):
- Snort 3のパフォーマンス向上: Snort 2比でCPU使用率を40%削減
- 強化されたクラウド統合: ネイティブAWS Gateway Load Balancerサポート
- 改善されたTLS 1.3可視化: 暗号化トラフィック分析の向上
- 適応型ポリシー推奨: AIによるポリシー最適化提案
- マルチクラウド管理: AWS、Azure、GCP展開の統一ポリシー
SecureXプラットフォームアップデート(2026年第3四半期):
- サードパーティ統合の拡大: 400以上のセキュリティベンダー統合(300から増加)
- 強化された自動化: ローコードのセキュリティオーケストレーションワークフロー
- 脅威ハンティング: Talosインテリジェンス搭載の組み込み脅威ハンティングツール
- コンプライアンスダッシュボード: PCI-DSS、HIPAA、NIST向けの事前構築ダッシュボード
今後のCiscoファイアウォールハードウェア(2026-2027):
- Firepower 10000シリーズ: 次世代フラッグシップ(500 Gbps以上のスループット)
- Firepower Embedded Services: 次世代ISRルーター向けセキュリティモジュール
- Firepower Virtualの改善: AzureおよびAWSでのパフォーマンス向上
競合分析:勝者は誰か?
市場シェア動向(2024-2026):
- Fortinet: 市場シェア拡大(24%→28%)、特に中堅市場で
- Cisco: やや減少(ファイアウォール市場21%→19%)、ただしSD-WANは成長中
- 要因: Fortinetの積極的な価格戦略とSD-WAN統合が展開を牽引
技術リーダーシップ:
- パフォーマンス: FortinetはSPUプロセッサでドルあたりスループットのリードを維持
- 脅威インテリジェンス: Cisco Talosは依然として業界のゴールドスタンダード
- イノベーション: Fortinetは主要機能をより速くリリース(6か月サイクル対12か月)
- クラウド統合: CiscoはネイティブクラウドAPI統合で先行
顧客満足度(Gartner Peer Insights、2026年):
- Fortinet: 4.5/5.0星(価値とパフォーマンス重視)
- Cisco: 4.2/5.0星(サポートとエコシステム重視)
意思決定フレームワーク:ソリューションの選択
意思決定ツリー
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
選定基準スコアカード
各要素を1~5で評価(1=重要でない、5=非常に重要)、その後ベンダースコアと掛け合わせてください:
| 基準 | 重み(1-5) | Fortinetスコア | Ciscoスコア | あなたの優先度 |
|---|---|---|---|---|
| 初期コスト | _____ | 5 | 3 | _____ |
| 5年総所有コスト(TCO) | _____ | 5 | 3 | _____ |
| パフォーマンス/価格比 | _____ | 5 | 3 | _____ |
| 純粋なパフォーマンス | _____ | 4 | 4 | _____ |
| 管理の簡便さ | _____ | 5 | 3 | _____ |
| ベンダーエコシステム | _____ | 3 | 5 | _____ |
| サードパーティ統合 | _____ | 3 | 5 | _____ |
| 高度なルーティング | _____ | 3 | 5 | _____ |
| サポート品質 | _____ | 4 | 5 | _____ |
| SD-WAN統合 | _____ | 5 | 4 | _____ |
| 脅威インテリジェンス | _____ | 4 | 5 | _____ |
| 自動化成熟度 | _____ | 4 | 4 | _____ |
| クラウド統合 | _____ | 4 | 5 | _____ |
スコアリング手順:
- 各基準の優先度重みを入力(1~5)
- 各行で重み×ベンダースコアを計算
- FortinetとCiscoの合計を算出
- 合計スコアが高い方がニーズにより適合
シナリオ別最終推奨
Fortinetを選ぶべき場合:
- ✅ 予算制約が大きい(40~60%のコスト削減)
- ✅ 別途アプライアンス不要の統合SD-WANが必要
- ✅ 管理の簡素化が優先(小規模ITチーム)
- ✅ 主に支店展開を行う
- ✅ 既存のCiscoキャンパスネットワーク投資がない
- ✅ ドルあたりパフォーマンスが重要指標
- ✅ インフラストラクチャー・アズ・コードが必須(Terraformサポートが優秀)
Ciscoを選ぶべき場合:
- ✅ 既存のCiscoキャンパスネットワークとISEが展開済み
- ✅ 高度なセグメンテーション(TrustSec/SGT要件)が必要
- ✅ エンタープライズでプレミアムベンダーサポート(Cisco TAC)が必須
- ✅ 複雑なルーティング要件(完全なBGPテーブル、MPLS)
- ✅ 大規模データセンター展開(ACI統合)
- ✅ コンプライアンスで特定ベンダー認証が必要
- ✅ クラウドネイティブ展開(AWS/Azure API統合が最良)
- ✅ マルチテナントサービスプロバイダーアーキテクチャ
ハイブリッドアプローチを検討すべき場合:
- ✅ データセンターと支店の両方を持つ大企業
- ✅ 本社はCisco品質、支店はコスト削減を希望
- ✅ ベンダー間の段階的移行を進めている
- ✅ 拠点ごとに異なるセキュリティ要件がある
結論
FortinetとCiscoは共に世界クラスのネットワークセキュリティソリューションを提供しますが、得意とするシナリオは異なります。
Fortinet FortiGateは、Security Fabricアーキテクチャを通じて卓越した価値、ドルあたりパフォーマンス、簡素な管理を実現します。統合アプローチは複雑さを排除し、統一されたセキュリティ管理を望む組織に最適です。FortiGateは、中小企業、支店展開、予算重視の企業において、最新のセキュリティ機能をプレミアム価格なしで提供する明確な勝者です。
**Cisco Secure Firewall(Firepower)**は、エンタープライズグレードの信頼性、包括的なエコシステム統合、高度な機能を大企業に提供します。プレミアム価格は、ISE統合、TrustSecマイクロセグメンテーション、世界クラスのサポート、複雑なルーティング機能が必要な場合に正当化されます。Ciscoは、大企業、データセンター、既存のCiscoインフラ投資を持つ組織の標準であり続けています。
Ciscoソリューションの60~80%のTCOプレミアムは大きく、Ciscoの高度な機能やエコシステム統合が特に必要でない限り、正当化が難しいことが多いです。しかし、それらの機能が重要な組織にとっては、Ciscoへの投資は運用効率や高度なセキュリティ機能を通じて大きな成果をもたらします。
2026年の推奨事項:
- 小規模ビジネス(10~100ユーザー): Fortinet FortiGate 60F-100F(圧倒的なコストパフォーマンス)
- 中規模市場(100~1,000ユーザー): Fortinet(既存のCiscoインフラがCiscoを必須としない限り)
- エンタープライズ(1,000~10,000ユーザー): 本社/データセンターはCisco、支店はFortinetを検討
- 大規模エンタープライズ(10,000ユーザー以上): Cisco(大規模での実績、包括的なエコシステム)
- サービスプロバイダー/MSP: Fortinet(マルチテナンシーと利益率に優れる)
主なポイント: ブランドだけで選ばないでください。技術要件、予算制約、既存インフラを上記の意思決定フレームワークに照らし合わせてください。多くの組織はハイブリッドアーキテクチャを成功裏に導入しており、Ciscoの強みが活きる部分にはCiscoを、コスト効率が重要な部分にはFortinetを使用しています。
参考文献
- Fortinet公式サイト
- Ciscoセキュリティ公式サイト
- Gartner ネットワークファイアウォール マジッククアドラント 2026
- FortiOS 7.6 リリースノート
- Cisco Secure Firewall 7.4 ドキュメント
- NSS Labs NGFW 比較レポート 2026
- Fortinet Security Fabric アーキテクチャガイド
- Cisco SecureX プラットフォーム概要
- Fortinet対Cisco TCO分析 - Forrester Research 2026
- IDC MarketScape:世界のネットワークセキュリティアプライアンス 2026
Related Posts

This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
2026年版pfSense、Firewalla、OPNsenseのホームおよび企業ネットワークセキュリティ向けファイアウォールソリューションの包括的比較。ニーズに最適なオプションを見つけましょう。
- Ubiquiti Unifi vs TP-Link Omada:どちらのネットワークシステムがあなたに適しているのでしょうか?
Ubiquiti UnifiとTP-Link Omadaのネットワークシステムを比較して、あなたのニーズに合ったものを選んでください。