ソーシャルエンジニアリング攻撃から身を守る

Table of Contents
ソーシャルエンジニアリングから身を守るには?
ソーシャルエンジニアリングは、サイバー犯罪者が人をだまして機密情報を引き出したり、セキュリティを損なう行動を取らせたりする手法です。人間の心理や感情を利用して、個人データ、資金、コンピューターシステムへ不正にアクセスします。攻撃は進化し、巧妙になっています。リスクを理解し、先回りして対策することが大切です。この記事では、効果的な対策とベストプラクティスを紹介します。
これらの対策を実践して警戒を続ければ、被害に遭うリスクを大きく減らせます。自分と機密情報を守るには、知識と注意が欠かせません。
詳しくは、 ソーシャルエンジニアリングに関するNational Cyber Security Centreの案内 と、 一般的な詐欺についてのFBIの情報 を参照してください。
よくある攻撃を防ぐ
デジタル時代には、ソーシャルエンジニアリング攻撃が巧妙化し、増加しています。攻撃者は人間の心理を利用し、機密情報を明かすよう仕向けます。メールとテキストメッセージは、よく使われる連絡手段です。なかでもフィッシングは大きな脅威です。
フィッシング攻撃は、相手をだまして個人データ、資金、コンピューターシステムへ不正にアクセスしようとします。本物に見える偽メールやメッセージで、悪意あるリンクを開く、機密情報を入力するといった即時の行動を促します。
機密情報を求めたり、急いだ対応を迫ったりするメールやメッセージは、必ず本物か確認してください。
送信元を確認する: 返信する前に送信者の身元を確認します。不審な行動や不自然な依頼に注意してください。
リンクと添付ファイルを調べる: 操作する前に確認します。リンクにカーソルを合わせて実際のURLを見て、正規のサイトへつながるか確かめます。
緊急性を疑う: 即答や即時の対応を求めるメッセージには注意します。状況を評価し、依頼の正当性を確認する時間を取りましょう。
警戒を続け、こうした予防策を実践すると、フィッシングなどの一般的な攻撃に遭うリスクが下がります。対策には知識、注意、先回りした行動が必要です。
ソーシャルエンジニアリングを理解する
対策を始める前に、ソーシャルエンジニアリングの主な形を知っておきましょう。
フィッシング: サイバー犯罪者が信頼できる組織や人物を装い、ログイン情報やクレジットカード情報などを聞き出します。
口実: 攻撃者が作り話の状況や理由を用意し、機密情報を明かす、特定の操作をするよう被害者を誘導します。
餌: 無料ダウンロードや割引など魅力的な話で、情報の開示やマルウェアのインストールを促します。
見返り: 個人情報やシステムへのアクセスと引き換えに、利益やサービスを提供します。技術サポート担当者を装う場合もあります。
共連れ: 許可された人の後ろについて行ったり、従業員を装ったりして、制限区域へ不正に入ります。
こうした手口を理解すると、攻撃を見分けて防ぎやすくなります。手口を知り、警戒を保つことで被害を避けられます。
詳しくは、SimeonOnSecurityの記事 フィッシングを見分ける方法 を参照してください。
対策には知識と意識が必要です。最新情報を把握し、見知らぬ相手や不審な依頼には慎重に対応しましょう。
情報を集め、学び続ける
新しい手口や傾向を知ることが、最初の防御策です。サイバー犯罪者の戦術を把握すると、脅威を見つけて適切に対応できます。次の方法で知識を深めましょう。
セキュリティニュースを追う: 信頼できるサイバーセキュリティのニュース、ブログ、記事を定期的に読みます。 simeononsecurity.com などのサイトは、現在の脅威や対策について情報を提供します。
脅威アラートに登録する: 信頼できる組織やセキュリティ機関のアラートを受け取り、新しい手口や新興の脅威を把握します。
セキュリティ意識向上の訓練に参加する: サイバーセキュリティやソーシャルエンジニアリング対策のセミナー、ウェビナー、講習会に参加します。実践的な助言と実例を学び、攻撃の識別や対応に役立てます。
情報を集めると、先回りした対策ができます。 simeononsecurity.com などを定期的に読めば、脅威、脆弱性、防御策の最新情報を得られます。信頼できる組織のアラートは、新しい手口を迅速に知らせます。訓練は攻撃の識別と軽減に必要な知識や技能を養います。
ソーシャルエンジニアリング対策では、知識が力になります。手口を学び、セキュリティの動向を追うことで、だまされるリスクを減らせます。
さらに、 プロアクティブなサイバーセキュリティにおける脅威ハンティングの役割 や、 simeononsecurity.comのおすすめ にある情報源も参照してください。
パスワードと認証を強化する
強力なパスワード と適切な認証は基本的な防御策です。弱いパスワードは破られやすく、アカウントへのアクセスを許します。次の対策を取りましょう。
複雑で一意のパスワードを使う: 大文字、小文字、数字、記号を組み合わせた長いパスワードを作ります。推測されやすい定型句や個人情報は避けてください。
多要素認証(MFA)を有効にする: 可能な限りMFAを使います。指紋や端末に届く固有コードなど、追加の認証要素が防御を強化します。
パスワードを使い回さない: 1つのアカウントが侵害されても、他のアカウントへ被害が広がらないようにします。
定期的にパスワードを更新する: メール、銀行、SNSなど重要なアカウントは定期的に変更します。安全な保管と管理にはパスワードマネージャーを検討してください。
複雑で一意のパスワードは推測や解読が難しくなります。MFAは攻撃者が越えるべき障壁を追加します。使い回しを避ければ、1つの侵害が他へ広がりません。定期的な更新は、盗まれた認証情報による不正アクセスのリスクを抑えます。
詳しくは 強力なパスワード と その作り方 を参照してください。MFAの要素は 多要素認証にはどのような要素があるか で説明しています。 強力なパスワード と安全な認証で、デジタルIDを守りましょう。
不審なメールや電話に注意する
メールや電話は、ソーシャルエンジニアリングに使われる一般的な手段です。次の点に注意してください。
送信者を確認する: リンクを開いたり添付ファイルを開いたりする前に、送信者が本物か確認します。メールアドレスに詐称やフィッシングの兆候がないか調べます。
添付ファイルとリンクを慎重に扱う: 知らない相手や信頼できない相手からの添付ファイルや不審なリンクは開かないでください。クリック前にリンクへカーソルを合わせて実際のURLを確認します。
緊急性や個人情報の要求を疑う: 即時の行動や個人情報を求めるメールや電話に注意します。正規の組織がメールや電話で機密情報を求めることは通常ありません。
個人情報を伝えない: パスワード、社会保障番号、銀行情報などを、依頼の正当性を確認する前にメールや電話で伝えないでください。
攻撃者は、だましのメールや電話で情報を引き出し、悪意ある行動を促します。送信者を確認すれば、偽アドレスを使うフィッシングを避けやすくなります。添付ファイルやリンクを慎重に扱えば、マルウェアや詐欺サイトへのアクセスを防げます。緊急の要求や個人情報の依頼は詐欺の兆候になり得ます。正規の組織は安全な連絡方法を優先し、メールや電話で機密情報を求めることはほとんどありません。信頼できる別の手段で依頼を確認しましょう。
詳しくは フィッシングを見分ける方法 を参照してください。これらの対策でメールや電話を使う攻撃から身を守れます。
端末を定期的に更新し、安全に保つ
コンピューター、スマートフォン、タブレットを更新し、安全に保つことは重要です。古いOSや放置されたソフトウェアは攻撃に悪用されます。次の対策を取りましょう。
セキュリティ更新を適用する: 自動更新を有効にし、最新の修正プログラムとバグ修正を受け取ります。OS、ブラウザー、アプリを定期的に更新してください。
信頼できるウイルス対策・マルウェア対策ソフトを使う: 評判のよい製品を導入し、悪意あるソフトウェアを検知して削除します。
ファイアウォールを有効にする: 端末内蔵のファイアウォール、または信頼できる外部製品を使い、不正アクセスへの防御を追加します。
公衆Wi-Fiに注意する: 安全でないネットワークでは、機密情報の閲覧や金融取引を避けます。VPNで通信を暗号化し、データを保護する方法もあります。
定期的な更新は既知の脆弱性を修正します。自動更新を有効にすれば、OS、ブラウザー、アプリの保守が簡単になります。信頼できるウイルス対策・マルウェア対策ソフトは、ソーシャルエンジニアリングで使われるものを含むさまざまなマルウェアからリアルタイムで保護します。
内蔵または信頼できるファイアウォールは、不正アクセスや侵入の試みを防ぐ層を追加します。ネットワーク通信を監視し、不審な接続の検知や遮断を支援します。公衆Wi-Fiは盗聴やデータ傍受の危険があります。安全でないネットワークで機密情報を扱ったり、決済したりしないでください。VPNは通信を暗号化し、データを他人の目から守ります。
詳細は 脆弱性のあるシステムへのパッチ適用 と ウイルス対策の推奨事項 を参照してください。
インシデントを報告し、情報を共有する
攻撃を受けたり不正行為を疑ったりした場合は、関係機関に報告して情報を共有してください。将来の攻撃を防ぎ、他の人を守る助けになります。
地域の当局へ連絡する: 地元の法執行機関に報告し、メール、電話番号、不審な行動などの詳細を伝えます。調査や必要な法的措置が行われます。
勤務先やIT部門へ知らせる: 職場で起きた場合は、すぐに報告します。内部調査、対策強化、従業員への注意喚起などで影響を抑え、追加攻撃を防げます。
情報を共有する: 新しい手口を見つけたり不審なメールを受け取ったりしたら、同僚やセキュリティコミュニティに知らせます。脅威を追跡・分析するAnti-Phishing Working Group(APWG)やInternet Crime Complaint Center(IC3)にも報告できます。共有情報は新たな対策の開発にも役立ちます。
地域当局への報告は、サイバー犯罪の防止と個人・企業の保護に貢献します。法執行機関は報告から傾向を把握し、犯人を追跡して法的措置を取ります。勤務先やIT部門へ知らせると、脆弱性への対処や組織の資産・データ保護にもつながります。
組織やセキュリティコミュニティで情報を共有すれば、知識と協力が広がります。他の人が新しい手口を知り、脅威を認識して予防策を取れるようになります。報告と共有は、集団防御への大切な貢献です。
詳しくは地域の法執行機関、 Anti-Phishing Working Group(APWG) 、 Internet Crime Complaint Center(IC3) のサイトを参照してください。
まとめ
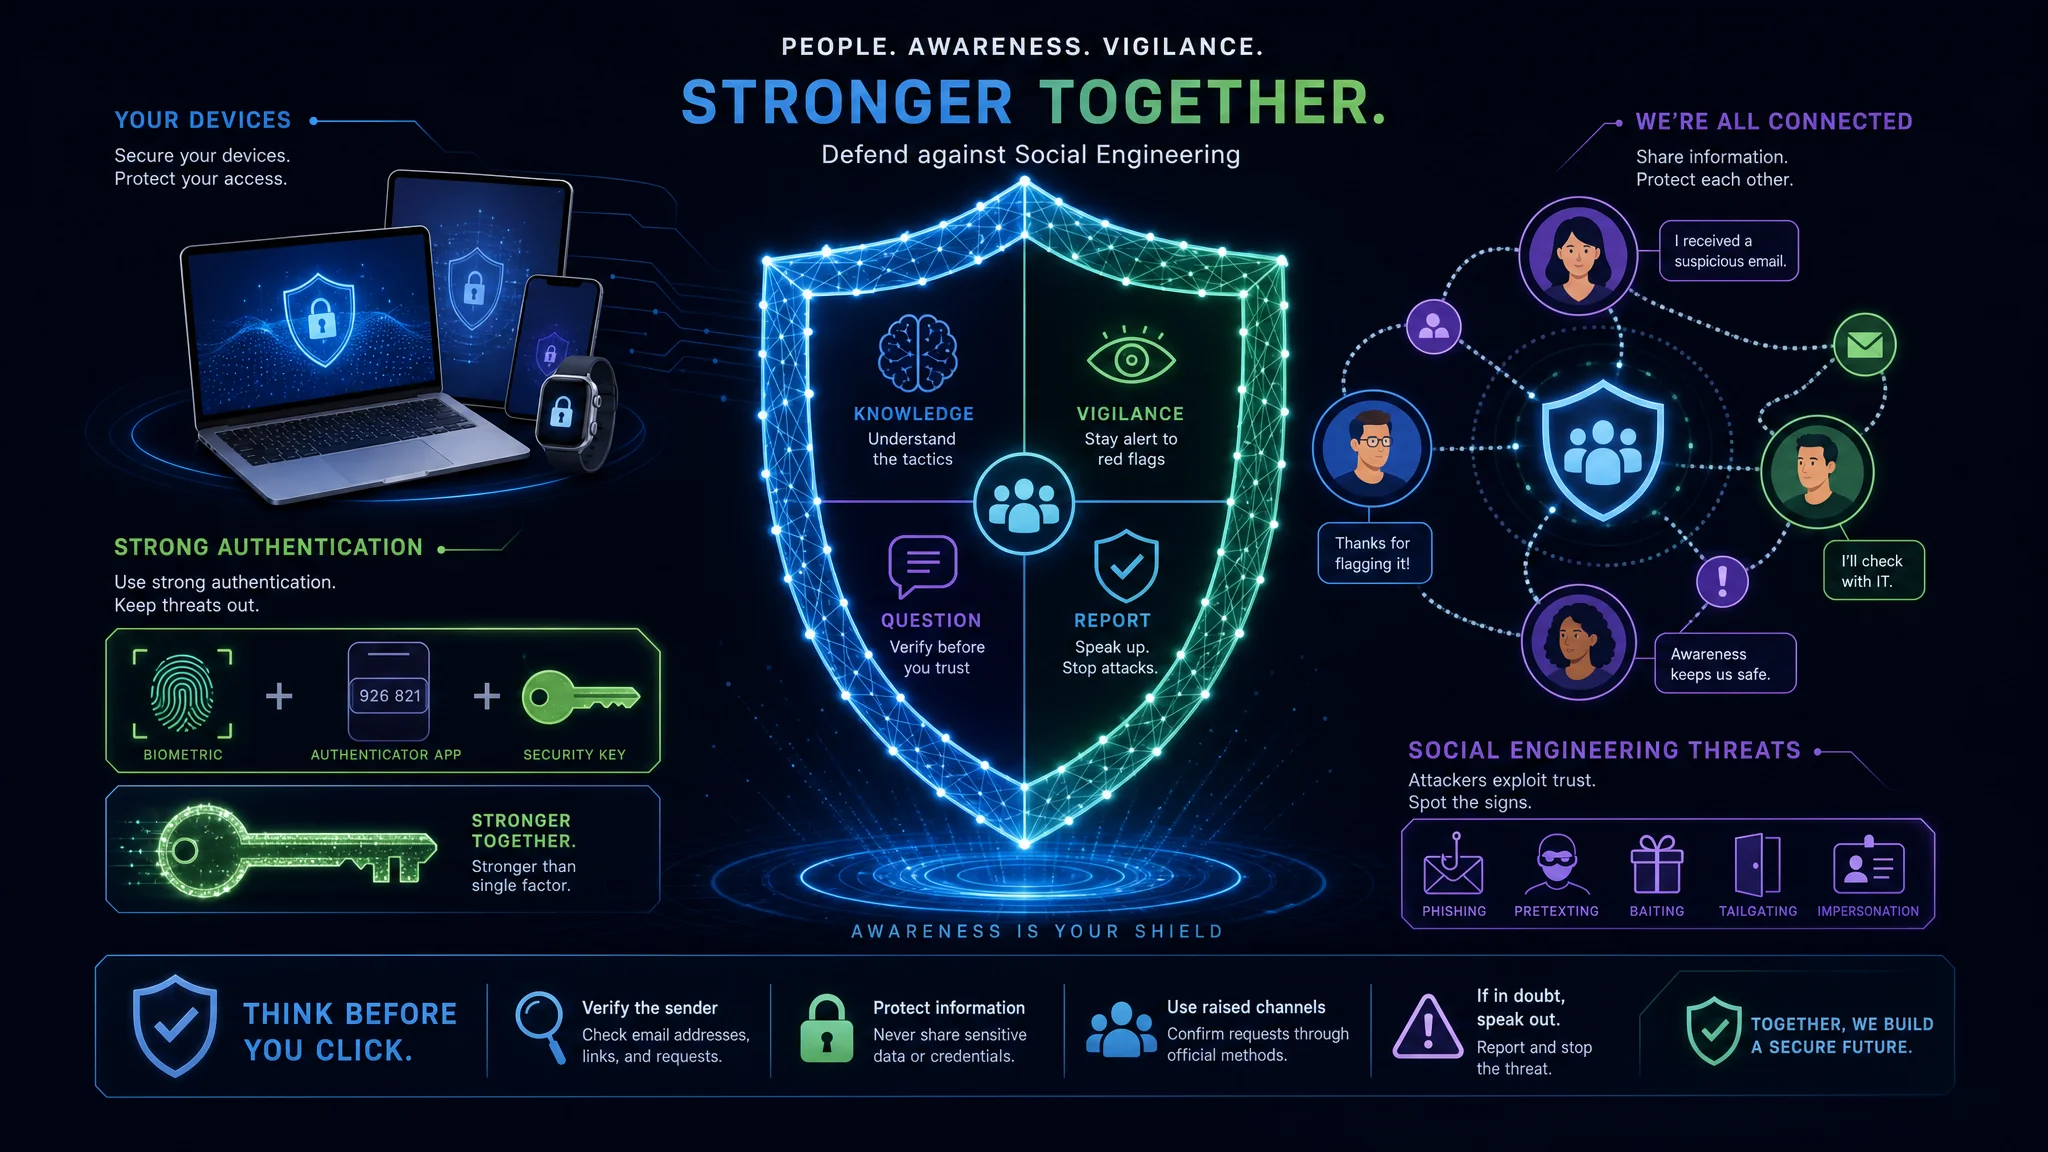
ソーシャルエンジニアリング対策には、知識、警戒、先回りした対策が必要です。手口を理解し、この記事の戦略を実践すれば、被害に遭うリスクを減らせます。
情報を集め、端末を更新・保護し、パスワードと認証を強化し、メールや電話に注意し、関係当局へ報告してください。これらの行動は防御を強化し、サイバーセキュリティ態勢を改善します。
攻撃は常に進化します。最新の手口を知り、信頼できる情報源を読み、教育に参加して、脅威を認識し適切に対応しましょう。
強力なパスワードと多要素認証は、アカウントに追加の保護を与えます。パスワードを一意かつ複雑にし、使い回さず、定期的に更新してください。
メールと電話には注意します。送信者を確認し、不審な添付ファイルやリンクを避け、個人情報を急いで求める依頼を疑ってください。確認前に機密情報を渡してはいけません。
セキュリティ更新、信頼できるウイルス・マルウェア対策ソフト、ファイアウォール、公衆Wi-Fiでの注意で端末を更新・保護してください。既知の脆弱性や悪用への対策になります。
インシデントが起きたら、地域当局、勤務先、セキュリティコミュニティへ報告して情報を共有してください。将来の攻撃を防ぎ、集団防御を支援します。
これらの戦略は防御を強化し、被害に遭うリスクを抑えます。サイバーセキュリティは継続的な取り組みです。個人情報とデジタル資産を守るため、警戒を続けましょう。
これらの対策は、個人や企業にとってより安全なオンライン環境にも貢献します。知識を広め、ベストプラクティスを実践し、ソーシャルエンジニアリングに集団で対抗しましょう。
参考資料
- simeononsecurity.com
- Federal Trade Commission - 個人情報盗難
- National Institute of Standards and Technology - パスワードガイドライン
- Federal Communications Commission - サイバーセキュリティのヒント
Related Posts