最小権限の原則を習得する

Table of Contents
Linuxシステムに最小権限のアクセス制御ポリシーを導入する方法: 成功のためのヒントと戦略
現代のサイバーセキュリティでは、機密情報とデジタル資産の保護が極めて重要です。組織は最小権限に基づくアクセス制御ポリシーを導入して、セキュリティを強化できます。ユーザーには、業務に必要な最小限の権限だけを付与します。これにより、不正アクセスや誤操作による損害のリスクを抑えられます。この記事では、最小権限の考え方、サイバーセキュリティにおける重要性、Linuxの役割、Linuxでの実装手順、ベストプラクティス、よくある問題の解決方法を説明します。
サイバーセキュリティで最小権限が重要な理由
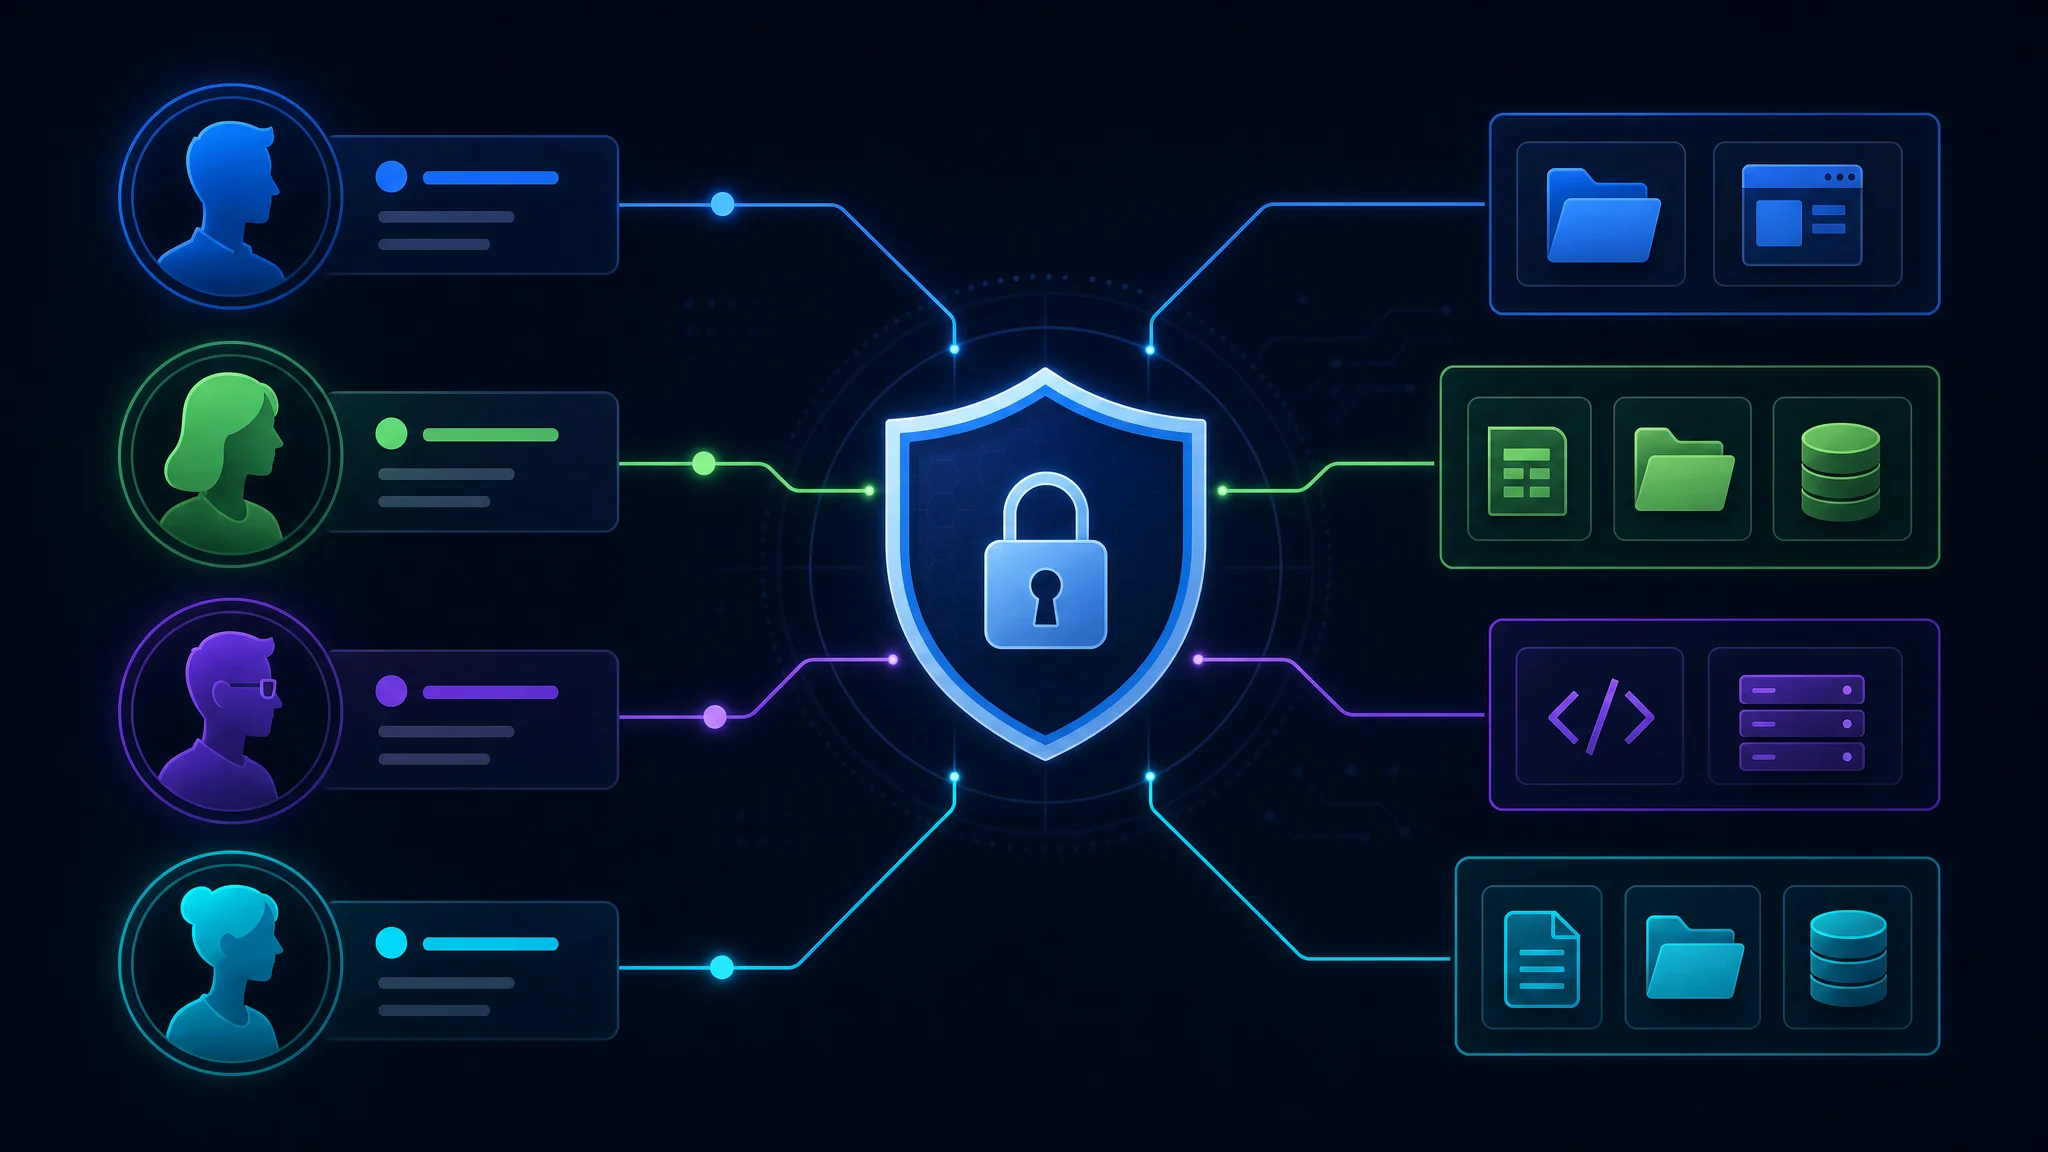
最小権限を導入すると、安全な環境を維持しやすくなります。必要な権限だけをユーザーに付与すれば、攻撃対象領域が縮小し、セキュリティ侵害の影響も限定できます。サイバー脅威は急速に変化するため、組織は不正アクセスやユーザーのミスに伴うリスクを下げる予防的な対策を講じる必要があります。
たとえば、組織のIT部門が全従業員に業務用端末の管理者権限を付与したとします。全員がソフトウェアをインストールし、システム設定を変更し、機密ファイルにアクセスできるようになります。便利に見えますが、マルウェア感染、誤ったデータ削除、重要なシステムへの不正アクセスのリスクが高まります。最小権限を適用すれば、管理者権限を使う正当な必要性がある許可済みの担当者だけが、その操作を実行できます。
最小権限は、組織が規制要件を満たすうえでも役立ちます。Payment Card Industry Data Security Standard (PCI DSS)やGeneral Data Protection Regulation (GDPR)などの業界規制は、機密データへのアクセス制限を重視しています。アクセスを制限することで、組織はデータ保護とコンプライアンスへの取り組みを示し、法的・金銭的な影響を避けやすくなります。
最小権限のアクセス制御の仕組み
最小権限のアクセス制御では、ユーザーに業務で必要な最小限の権限を割り当てます。「知る必要がある」または「利用する必要がある」という原則に基づいています。明示的な許可がない限り、ユーザーは機密リソースにアクセスしたり、特権操作を実行したりできません。きめ細かな制御を設定し、権限を定期的に見直して、強固なセキュリティを維持します。
一般的な方法の1つがロールベースアクセス制御 (RBAC)です。組織内の役割を定義し、それぞれに特定のアクセス権を割り当てます。たとえば、従業員、管理職、管理者などの役割では、リソースや操作に対するアクセスレベルが異なります。各ユーザーを適切な役割に割り当て、職務に必要なリソースだけを利用できるようにします。
もう1つの方法は、ジャストインタイムアクセス (JIT)です。特定の作業で必要なときだけ、一定期間、ユーザーに一時的なアクセスを付与します。期間が終わると、アクセスは自動的に取り消されます。これにより、不正使用のリスクを減らせます。
最小権限の導入には、慎重な計画と継続的な管理が必要です。権限が今も適切で必要かどうか、定期的に確認してください。ユーザー教育や啓発活動を通じて、過剰な権限に伴うリスクを従業員に伝えることも重要です。
最小権限は、包括的なサイバーセキュリティ戦略の重要な要素です。必要な権限だけを付与し、アクセス権を定期的に見直すことで、侵害のリスクと不正アクセスの影響を抑えられます。安全で回復力のある環境を実現するには、IT部門、経営陣、従業員が連携する必要があります。
アクセス制御におけるLinuxシステムの役割
Linuxは、堅牢なセキュリティ機能と柔軟性を備えているため、多くの組織で採用されています。最小権限を効果的に実装するためのアクセス制御機構も複数用意されています。
Linuxのアクセス制御機構
Linuxは任意アクセス制御 (DAC)、強制アクセス制御 (MAC)、ロールベースアクセス制御 (RBAC)を提供します。DACでは、リソースの所有者がアクセスを管理します。MACとRBACを使うと、管理者はシステム全体に適用するポリシーをより細かく設定できます。
DACでは、ユーザーが自分のファイルやディレクトリの権限を設定します。誰がファイルを読み取り、書き込み、実行できるかを決められます。これにより、機密情報を保護し、不正アクセスを防ぎやすくなります。
MACは、オペレーティングシステムが適用するシステム全体のアクセス制御機構です。ユーザーやプロセスなどの主体と、ファイルやディレクトリなどの対象に付けたラベルに基づいてポリシーを適用します。許可された主体だけが、セキュリティクリアランスと対象の分類に応じてアクセスできます。
RBACでは、役割に基づいてアクセスを付与します。ユーザーに役割を割り当て、役割に応じてアクセスを許可します。個人ではなく役割に権限を割り当てることで、管理が簡単になり、新しいユーザーを追加しやすくなります。
アクセス制御ポリシーにLinuxを選ぶ理由
組織がLinuxを選ぶ理由には、堅牢性、カスタマイズ性、コミュニティの支援があります。Linuxディストリビューションには、アクセス制御を設定して適用するためのツールが豊富に用意されています。
Linuxシステムは、安定性とセキュリティで知られています。他の一部のOSと比べて、クラッシュや脆弱性の影響を受けにくい場合があります。そのため、信頼できる安全なアクセス制御を必要とする組織に適しています。
カスタマイズ性もLinuxが選ばれる理由です。各ディストリビューションには多くの設定方法があり、組織は自らの要件に合わせてアクセス制御モデルや権限を調整できます。
Linuxはオープンソースなので透明性があり、セキュリティ専門家がコードを監査して脆弱性を調べられます。セキュリティ上の欠陥を迅速に見つけて修正し、不正アクセスやデータ侵害のリスクを抑えられます。
Linuxの開発とサポートには、大規模で活発なコミュニティが貢献しています。組織はコミュニティの知識や支援、ドキュメント、チュートリアルを活用し、最新のセキュリティベストプラクティスを把握できます。
Linuxで最小権限を実装する手順
Linuxシステムで最小権限を導入するには、体系的な手順が必要です。次の手順に沿って実装してください。
Linuxシステムを準備する
システムを最新の安定版に更新し、セキュリティパッチを定期的に適用します。既知の脆弱性を修正し、不正アクセスや悪意ある活動のリスクを減らせます。
ネットワーク通信を制御し、システムを攻撃から守るために、ファイアウォールをインストールして設定します。ファイアウォールは内部ネットワークと外部との境界となり、定められたルールに基づいて送受信トラフィックを監視・フィルタリングします。適切に設定すれば、不正アクセスを防ぎ、機密データを保護できます。
ネットワーク通信を監視し、不審または悪意ある活動を検出するため、侵入検知・防止システム (IDPS)の導入も推奨されます。これらのシステムは、潜在的な脅威をリアルタイムで検出して対応できます。
ユーザーアカウントとグループを設定する
職務と責任に応じてユーザーアカウントとグループを作成します。各ユーザーには作業に必要な最小限の権限だけを付与してください。必要なリソースだけにアクセスを限定することで、アカウントが侵害された場合の影響も小さくなります。
アカウントの作成時には、強力なパスワードポリシーを適用します。複雑なパスワードを要求し、定期的に期限切れとし、可能であれば多要素認証を導入します。これらの対策は、アカウントへの不正アクセスを防ぎ、機密情報を保護します。
ユーザーアカウントとグループの所属を定期的に確認・監査してください。不要な権限や使われなくなったアカウントを削除し、攻撃対象領域を縮小します。
権限とアクセス制御を設定する
アカウントとグループを設定したら、ファイル、ディレクトリ、システムリソースの権限を設定します。機密情報にアクセスできるユーザーを限定するため、権限を定期的に確認し、更新します。
ファイルとディレクトリの権限構造を適切に設計することが重要です。ユーザーの役割と責任に基づいて、読み取り、書き込み、実行権限を付与します。重要なシステムファイルや機密データへの不正アクセスや改変を防げます。
従来の権限に加え、必要に応じてアクセス制御リスト (ACL)を使う方法も検討し、より細かく制御します。ACLでは、個別のファイルやディレクトリに対して、特定のユーザーやグループのアクセス権を定義できます。
重要なファイルやディレクトリへのアクセス試行を定期的に監視して記録します。不正アクセスや不審な活動を検知し、速やかに対応できます。
さらに、ファイル完全性を監視し、SELinuxやAppArmorなどの強制アクセス制御 (MAC)フレームワークも検討してください。これらの技術は重要なファイルの完全性を守り、厳格なアクセス制御を適用します。
最小権限を実装するベストプラクティス
最小権限の実装を成功させるため、次のベストプラクティスに従ってください。
定期的な監査と監視
不正アクセスの試行や不審な行動を検知するため、ユーザーの操作、アクセスログ、システムログを定期的に監査・監視します。侵入検知システムとSecurity Information and Event Management (SIEM)ソリューションを導入すれば、監視を自動化し、リアルタイムのアラートを受け取れます。
ユーザーの教育と啓発
最小権限の重要性、不正アクセスや誤操作のリスクをユーザーに説明します。安全な業務、パスワード衛生、機密情報の適切な取り扱いに関する教育を行います。
例外と一時的な権限の扱い
特定の作業で、一時的に高い権限が必要になる場合があります。一時アクセスを許可する手順を定め、作業の完了後すぐに権限を取り消します。アカウントを定期的に見直し、不要な権限が蓄積する前に削除します。
アクセス制御の一般的な問題を解決する
最小権限の導入では、よくある問題が発生することがあります。安全な環境を維持するには、問題を理解して対処することが重要です。
権限の競合を解決する
ファイルやディレクトリの階層構造によって、ユーザーに矛盾するアクセス権が設定されると、権限の競合が起きます。権限とアクセス制御の設定を注意深く確認し、競合を見つけて解消します。ロールベースアクセス制御を適用すると、権限管理が簡単になり、競合を防ぎやすくなります。
ユーザーのアクセス問題に対応する
権限の設定が正しくないと、ユーザーがリソースにアクセスできないことがあります。ユーザーアカウント、グループへの所属、権限を確認して、問題を速やかに解決します。ユーザーの要望を把握し、アクセス上の問題に対応できるよう、連絡を取りやすい状態を保ってください。
まとめ
Linuxシステムの強固なセキュリティを維持するには、最小権限に基づくアクセス制御ポリシーが欠かせません。最小権限とアクセス制御におけるLinuxの役割を理解し、ベストプラクティスを実践することで、不正アクセスやユーザーのミスに伴うリスクを軽減できます。定期的な監視、教育、一般的な問題への対処も重要です。これらの方法を採用し、業界のベストプラクティスに従って、機密情報とデジタル資産を脅威から保護しましょう。

Related Posts