よくあるサイバー攻撃の種類と防御側の検知方法
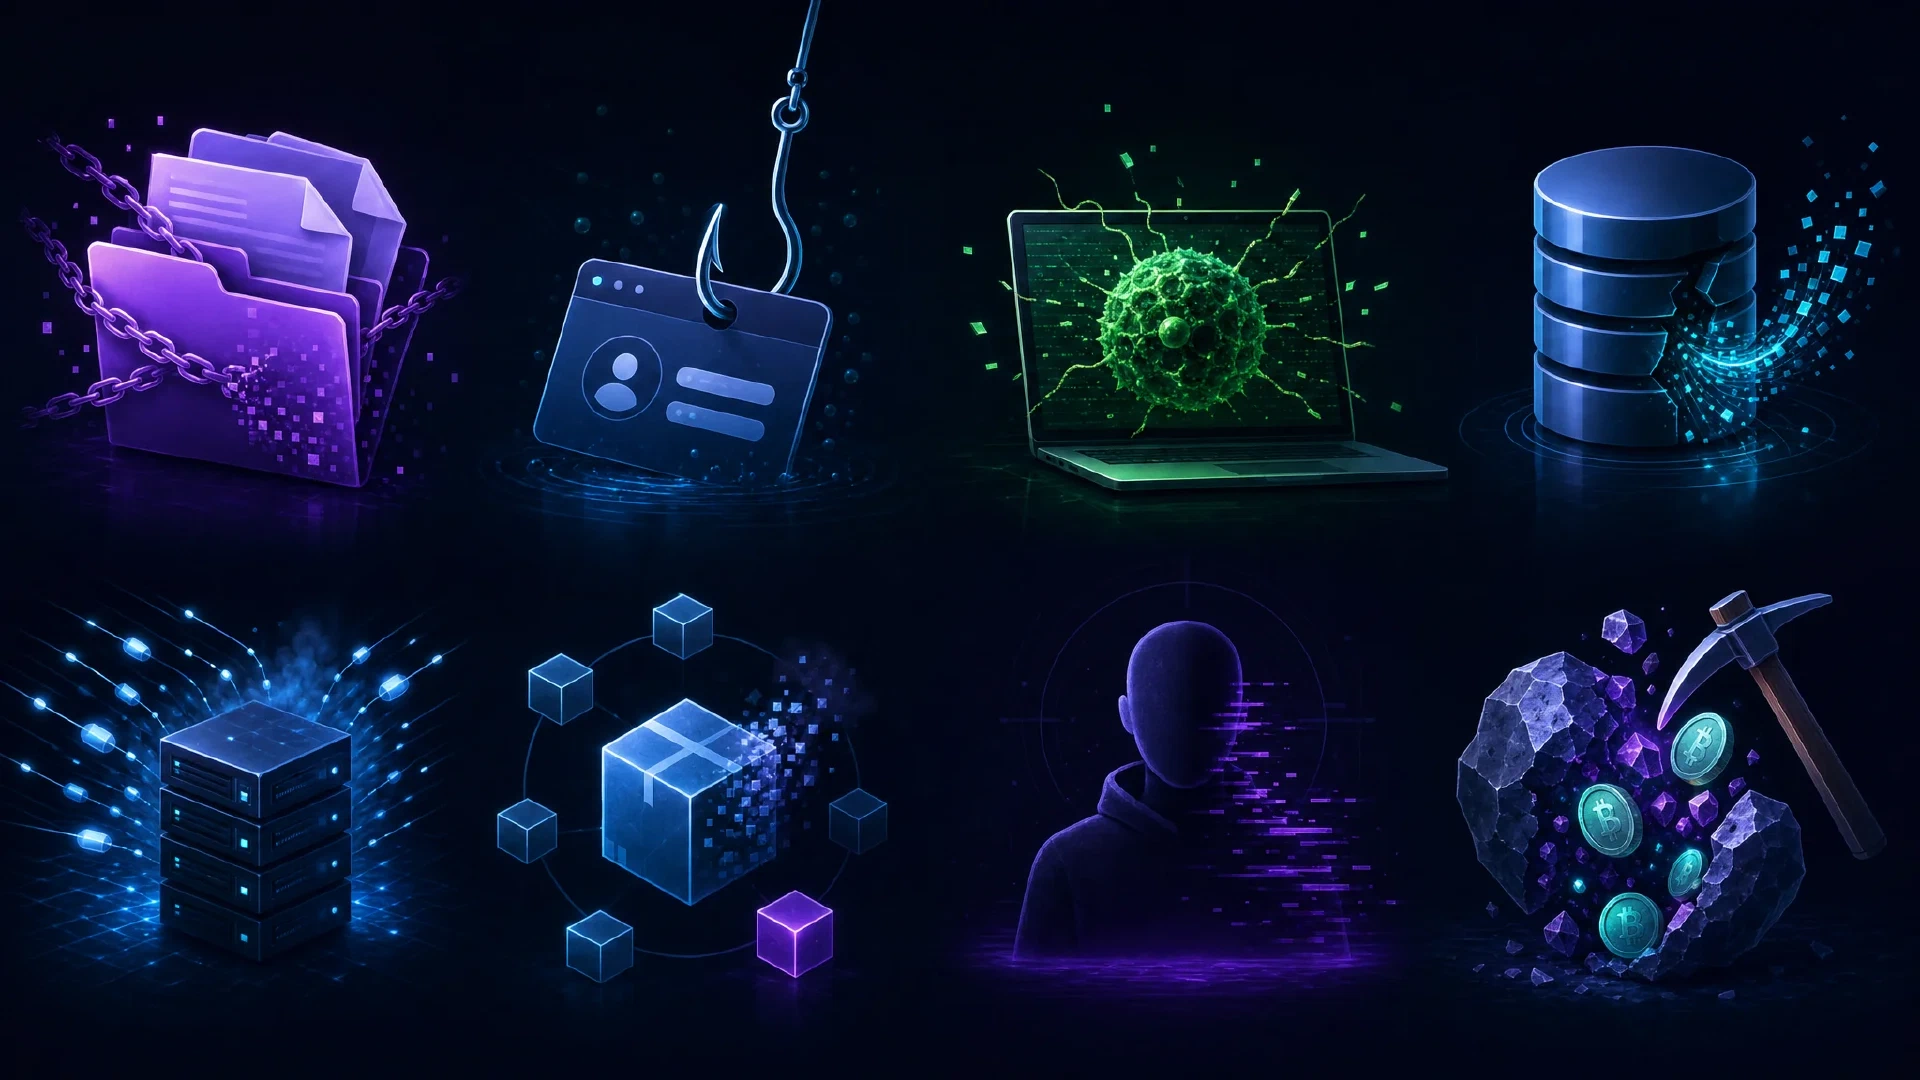
Table of Contents
攻撃の種類とは、単一のツールではなく、手法の分類です。ランサムウェア、フィッシング、クレデンシャルスタッフィングは、攻撃者が少しずつ変化を加えながら多くの標的に繰り返し使う手法を指します。各分類を学ぶと、セキュリティチームで目にするアラートを整理しやすくなります。
個々のマルウェアファミリーは数か月で登場しては消えていきます。以下の攻撃分類は何年も安定しており、それぞれがエンドポイント、ID、ネットワーク、メールのテレメトリーに特徴的な痕跡を残します。
要点
- ペイロードではなくパターンを学ぶ。 攻撃の分類は個別のツールよりも変化が遅いものです。
- どの分類にも証拠が残る。 検知作業は、どのテレメトリーに活動が記録されるかを知ることから始まります。
- 攻撃を再現して理解する。 自宅ラボを使えば、抽象的な分類を記録された観察結果に変えられます。
- 調査結果を記録する。 短い調査メモは、作業内容と証拠の両方を伝えます。
主な攻撃の種類
次の表は、セキュリティチームがよく遭遇する分類を示します。各セクションでは、分類、その一般的な亜種、検知するために防御側が確認するデータを説明します。
| 攻撃の種類 | 動作 |
|---|---|
| マルウェア | ランサムウェア、スパイウェア、トロイの木馬などの悪意あるソフトウェアを実行する |
| サービス拒否 | 正規のユーザーがアクセスできなくなるまでサービスに通信を集中させる |
| フィッシング | 認証情報の開示や悪意あるファイルの実行を人に促す |
| スプーフィング | 攻撃者を信頼できるシステム、送信者、アドレスに見せかける |
| IDベースの攻撃 | 盗難または偽造された認証情報を悪用し、正規ユーザーとして行動する |
| コードインジェクション | アプリケーションに悪意あるコードを挿入し、動作を変える |
| サプライチェーン攻撃 | 信頼されているベンダー、ライブラリ、更新経路を侵害する |
| ソーシャルエンジニアリング | 人を操り、安全でない行動を取らせる |
| 内部脅威 | 現職または元従業員が持つアクセス権を悪用する |
| DNSトンネリング | DNSクエリにデータを埋め込み、制御をすり抜ける |
| IoT攻撃 | 接続デバイスを狙い、ネットワーク内を移動したり、監視したり、ボットネットに加えたりする |
| AIを使った攻撃 | 機械学習でコンテンツを生成し、人になりすまし、フィルターを回避する |
対象範囲について: これらの分類は重なり合います。フィッシングメールがマルウェアを送り込むことも、認証情報の窃取に続いてIDベースの攻撃が行われることもあります。固定的な区分ではなく、複数の視点として捉えてください。
マルウェア
マルウェアとは、システムに損害を与え、制御し、利益を得る目的で作られたプログラムです。ランサムウェア、ファイルレスマルウェア、スパイウェア、アドウェア、トロイの木馬、ワーム、ルートキット、キーロガー、ボットネットが含まれます。
| サブタイプ | 動作 |
|---|---|
| ランサムウェア | ファイルを暗号化し、復号鍵と引き換えに金銭を要求する |
| ファイルレスマルウェア | 組み込みのシステムツールを使い、ディスクへの書き込みを最小限に抑える |
| スパイウェア | ユーザーに気付かれずに活動データを収集する |
| トロイの木馬 | 正規ソフトウェアを装い、実行させる |
| ワーム | ユーザーの操作なしにホスト間で自己複製する |
| ルートキット | OS内に隠れ、長期的な制御を維持する |
証拠が残る場所: エンドポイント検出・対応ツール、または EDR は、プロセスツリー、コマンドライン、ファイル書き込み、レジストリの変更を記録します。ファイルレス攻撃でも、OSが悪用されたツールを起動するため、プロセスやスクリプトのテレメトリーが残ります。
サービス拒否
サービス拒否(DoS)攻撃は、正規のユーザーがアクセスできなくなるまで標的にリクエストを送り続けます。分散型サービス拒否(DDoS)攻撃は、多数のシステムから同じ手法を同時に実行するため、送信元アドレスを基準に通信を遮断するのが難しくなります。
| 特徴 | DoS | DDoS |
|---|---|---|
| 発生元 | 1つのシステム | 多数のシステム |
| 遮断の難しさ | 中程度 | 発生元が多数のネットワークに分散するため高い |
| 一般的な影響 | 可用性の喪失 | より大規模な可用性の喪失 |
証拠が残る場所: ベースラインと比べた通信量、送信元ごとの接続数、リクエスト率の急増、エラー率の変化を確認します。セキュリティチームが事象に気付く前に、可用性監視がアラートを出すこともよくあります。
フィッシング
フィッシングは、メール、テキストメッセージ、電話、ソーシャルメディアを使い、認証情報を開示させたり、悪意ある添付ファイルを実行させたりします。この分類は標的とチャネルで分かれます。
| 亜種 | 標的とチャネル |
|---|---|
| スピアフィッシング | 特定の人やチーム。通常はメールを使用 |
| ホエーリング | 経営幹部や上級職員。金銭やデータの移動を狙うことが多い |
| スミッシング | 不正なテキストメッセージ |
| ビッシング | 不正な電話や音声メッセージ |
証拠が残る場所: メールゲートウェイのログ、URL解析結果、添付ファイルの分析結果、ユーザーからの報告です。注意深い従業員からの報告は、ここに挙げる中でも特に価値の高いシグナルです。
スプーフィング
スプーフィングは、信頼されているIDの背後に攻撃者を隠し、標的に接続、メッセージ、アドレスを受け入れさせます。偽装によって時間を稼ぎ、信頼に基づくチェックを無効にします。
| 種類 | 偽装するもの |
|---|---|
| ドメインスプーフィング | 実在するブランドを装う類似のWebサイトやメールドメイン |
| メールスプーフィング | メッセージの送信者アドレス |
| ARPスプーフィング | 2つのホスト間の通信を傍受するためのローカルネットワークアドレス |
証拠が残る場所: メールヘッダーのSPF、DKIM、DMARCの結果、ドメイン登録日、証明書の不一致、ローカルネットワークのアドレス重複警告です。
IDベースの攻撃
IDベースの攻撃は、ソフトウェアの欠陥ではなく有効なアカウントを使います。攻撃者は使える認証情報を持っているため、活動が通常の利用に近く、目立ちません。この分類は、**セキュリティオペレーションセンター(SOC)**が毎日処理するアラートの大部分を占めます。
自宅ラボで1つだけ攻撃の種類を練習するなら、これを選びましょう。シグナルが豊富で、演習を繰り返せて、構成も大がかりになりません。
| 手法 | 内容 |
|---|---|
| Kerberoasting | サービスチケットを要求し、暗号化されたパスワードをオフラインで解析する |
| 中間者攻撃(MITM) | 2者の間に入り、セッションを読み取ったり変更したりする |
| ハッシュ再利用攻撃 (Pass-the-Hash) | 盗んだパスワードハッシュを再利用して新しいセッションを開く |
| Golden ticket | 広範なドメインアクセスを得るためKerberosチケットを偽造する |
| Silver ticket | 特定のサービス用のチケットを偽造する |
| 認証情報の収集 | ユーザー名とパスワードを大量に集める |
| クレデンシャルスタッフィング | 同じ認証情報を複数の無関係なサイトで試す |
| パスワードスプレー | よく使われる1つのパスワードを多数のアカウントで試す |
| ブルートフォース | 1つのアカウントに対し多数のパスワードを試す |
| ダウングレード | 接続により弱いバージョンのプロトコルを強制する |
証拠が残る場所: サインイン記録、認証失敗数、トークンの異常、不可能な移動の警告、IDリスク検知です。Adversary-in-the-Middle(AiTM)フィッシングもここに含まれます。攻撃者はパスワードではなく有効なセッショントークンを盗み、未知のインフラストラクチャから再利用するとIDリスクエンジンが検知します。
コードインジェクション
コードインジェクションは、脆弱なアプリケーションに攻撃者が制御するコードを挿入し、通常の処理の一部として実行させます。有害な動作を行うのは攻撃者ではなくアプリケーションです。
| 種類 | 標的 |
|---|---|
| SQLインジェクション | 未検証の入力から構築されたデータベースクエリ |
| クロスサイトスクリプティング(XSS) | 訪問者のブラウザーで攻撃者のスクリプトを実行するWebページ |
| マルバタイジング | 悪意あるコードを含む正規の広告枠 |
| データポイズニング | AIまたは機械学習モデルの学習データ |
証拠が残る場所: Webアプリケーションのログ、データベースクエリ記録、Content Security Policyのレポート、通常のアプリケーション利用と異なるリクエストパターンです。
サプライチェーン攻撃
サプライチェーン攻撃は、多数の顧客が利用する製品やサービスを持つ信頼された第三者を標的にします。ソフトウェアサプライチェーン攻撃では、アプリケーション、ライブラリ、更新プログラムに悪意あるコードを挿入し、製品の利用者へ配布します。ハードウェアサプライチェーン攻撃では、出荷前に物理コンポーネントを侵害します。
現代のソフトウェアはサードパーティのライブラリに依存しています。そのため、依存関係が1つ侵害されるだけで、元のベンダーをはるかに超える範囲に影響します。
証拠が残る場所: ソフトウェア構成分析、ビルドパイプラインの記録、信頼された更新プログラムからの予期しない送信接続、配布物の完全性チェックです。
ソーシャルエンジニアリング
ソーシャルエンジニアリングは心理的な圧力を使い、人に危険な行動を取らせます。攻撃者は権威、緊急性、恐怖、金銭、信頼に訴えます。
| 手法 | アプローチ |
|---|---|
| プレテキスティング | 信頼を得るため、もっともらしい状況を作り上げる |
| ビジネスメール詐欺(BEC) | 信頼された同僚になりすまし、支払いを変更させたりデータを共有させたりする |
| 偽情報 | ソーシャルメディアやボットを通じて虚偽の情報を広める |
| Quid pro quo | 情報やアクセスと引き換えに報酬を提示する |
| ハニートラップ | 金銭、データ、アクセスを得るため、偽りの関係を作る |
| テールゲーティング | 従業員に続いて、保護されたドアを通り抜ける |
証拠が残る場所: メール認証の結果、不審な支払い変更依頼、ヘルプデスクの記録、物理アクセスログです。
内部脅威
内部脅威とは、現職または元従業員、請負業者、パートナーによるアクセス権の悪用です。金銭や不満を理由に意図的に行う人もいれば、共有ドキュメントに認証情報を残すなど、過失によって引き起こす人もいます。
インシデント報告では、悪意ある内部関係者より、過失のある内部関係者の方が多く見られます。どちらの場合も、役割ごとのベースラインとアクセスを比べる検知制御が必要です。
証拠が残る場所: データ転送量、通常の勤務時間外の活動、権限の変更、機密リポジトリーからの一括ダウンロードです。
DNSトンネリング
DNSトンネリングは、DNSクエリと応答の中にデータをエンコードします。ほとんどのネットワークでDNSが許可されているため、Web通信を検査する制御をすり抜ける手段になります。
検知では量と形式が重要です。1台のホストが1つのドメインに何千ものクエリを送れば、通常のベースラインから大きく外れます。長すぎるサブドメインは、エンコードされたペイロードを示唆します。
証拠が残る場所: DNSクエリ記録、ホストごとのクエリ長と量、TXTなど一般的でないレコードタイプ、数日前に登録されたドメインへの問い合わせです。
IoTベースの攻撃
IoTベースの攻撃は、カメラ、プリンター、サーモスタット、センサーなどの接続デバイスを標的にします。弱い初期パスワードと少ないファームウェア更新が、よくある侵入経路となります。侵害されたデバイスはボットネットに加わり、データを漏えいさせたり、より広いネットワークへ入る経路になったりします。
5Gの普及により、接続デバイスが大規模に増えます。新しいデバイスはそれぞれ、パッチ適用サイクルが長い新たな標的です。
証拠が残る場所: デバイスインベントリー、送信接続のパターン、役割が固定されたデバイスからの異常なデータ転送、デバイス群におけるファームウェアバージョンの違いです。
AIを使った攻撃
AIを使った攻撃は、攻撃者側の作業に機械学習を適用します。
| 手法 | 用途 |
|---|---|
| 敵対的AI/ML | 学習データや入力を操作し、モデルを誤らせる |
| ダークAI | 脆弱性の悪用を目的としてAIや機械学習を使う |
| ディープフェイク | 現実的な偽の音声、動画、画像を生成する |
| AI生成のソーシャルエンジニアリング | 説得力のあるチャットや音声の会話を大規模に行う |
ディープフェイク音声の電話や流暢なフィッシングチャットは、昔からある手口の信頼性を高めます。根本の手法は変わらないため、行動を基にした検知スキルは、単一のツールに結び付いた検知スキルより長く役立ちます。
証拠が残る場所: コンテンツの来歴を示すシグナル、金銭やアクセス要求を別の経路で確認する手順、IDや支払い変更に関連する行動の異常です。
攻撃とテレメトリーの対応付け
各分類は異なるデータソースを使います。次の表はその対応を示し、検知作業の出発点になります。
| 攻撃の種類 | 主なテレメトリー |
|---|---|
| マルウェア | EDRのプロセス、ファイル、レジストリ記録 |
| サービス拒否 | ネットワークフローと可用性の監視 |
| フィッシング | メールゲートウェイとURL分析の記録 |
| スプーフィング | メール認証とネットワークアドレスの記録 |
| IDベース | サインインとID保護の記録 |
| コードインジェクション | Webアプリケーションとデータベースクエリのログ |
| サプライチェーン | ビルドパイプラインと依存関係インベントリー |
| ソーシャルエンジニアリング | メール、ヘルプデスク、物理アクセスの記録 |
| 内部脅威 | データアクセスと転送の記録 |
| DNSトンネリング | DNSクエリ記録 |
| IoT | デバイスインベントリーと送信フローの記録 |
| AIを使った攻撃 | ID、支払い、コンテンツの来歴に関する記録 |
テレメトリーの列から検知作業を始めましょう。有用なルールは、ツール名ではなく、既知のデータソースと既知の動作から生まれます。
インシデントでは分類が重なります。 フィッシングメッセージが認証情報の窃取、マルウェアの実行、IDベースの侵入につながることがあります。最初のアクセス手法を記録し、その後の動作は個別に記録しましょう。1つの事象が無関係な4つのアラートに分かれるのを防ぎ、調査の時系列も明確になります。
ラボで検知を練習する
実際の動きを見るまでは、攻撃の分類は抽象的なままです。自宅ラボを使えば、活動を生成し、テレメトリーを取得し、アラートと生の記録を比較できます。 セキュリティオペレーションセンターを構築するキャリア動画 では、採用前に実務経験を積むための構築全体を紹介しています。
まずIDベースの分類から始めます。テストユーザーを作成し、サインインログを有効にして、失敗と成功のサインインを順に実行します。次に記録を読み、通常の利用と演習を区別するフィールドをメモします。
繰り返し実施できる演習:
- 上のテレメトリー表から分類を1つ選びます。
- 自分のテストシステムやアカウントで、無害な形で活動を再現します。
- 分類によって生成されたテレメトリーを収集します。
- 検知のアイデアをルール、保存した検索、クエリとして記述します。
- 演習でルールをテストし、想定した動作でアラートが出ることを確認します。
- ルールが見逃す活動も含めて、限界を記録します。
Microsoft SOC Home Labガイド では、ライセンス、ネットワーク分割、ログ収集、ID制御のテストなど、環境構築を詳しく説明しています。 Mad Hat Cyber Rangeガイド では、攻撃、検知、防御の演習を含むワークショップ向け構成を紹介しています。
一貫した用語を使うため、観察した動作を該当する MITRE ATT&CKの手法 に対応付けます。これはアナリストを助ける手段であり、攻撃者を特定する証拠ではありません。演習記録とともに、生イベント、クエリ、ルールのバージョン、既知の見落としを保管します。
次のステップ
最初は1つの分類と1つの演習を選びましょう。最初の演習を終えて記録した後で、2つ目の分類を追加します。目的はツールのチェックリストではなく、1つの調査を深く理解することです。
- Microsoft SOC Home Labガイド は、演習環境を構築します。
- IT自宅ラボの構築 は、セキュリティラボの基盤となるインフラを扱います。
- IT履歴書の書き方 は、記録したラボを実務経験として示す方法を紹介します。
- 代表的な5つのサイバー攻撃ベクトルと対策 は、よく見られるベクトルに焦点を絞ります。
参考資料: 攻撃の分類とサブタイプは、Kurt Bakerによる 一般的なサイバー攻撃に関するCrowdStrikeの概要 に沿っています。製品や参考情報へのリンク先はMicrosoftのドキュメントです。

Related Posts