ネットワークの基礎:スイッチ、ルーター、ファイアウォール、DMZ

Table of Contents
はじめに
技術が急速に変化する中、ネットワークは機器をつなぎ、通信を可能にする重要な役割を担います。ネットワークの基礎を理解することは、ITの専門家にも知識を広げたい人にも役立ちます。この記事では、スイッチ、ルーター、ゲートウェイ、サブネット、ファイアウォール、DMZなど、主要なネットワーク構成要素を概説します。読み終えるころには、各概念と、信頼性と安全性の高いネットワークを構築するうえでの重要性を理解できます。
スイッチ:ローカルエリアネットワークの性能を高める
スイッチは、OSIモデルのデータリンク層で動作するネットワーク機器です。ローカルエリアネットワーク(LAN)内の複数の機器を接続し、それらの間でデータパケットをやり取りします。接続先すべてにデータを送るハブと異なり、スイッチはパケットを宛先の機器にだけ転送します。これにより衝突や混雑が減り、ネットワーク性能が向上します。
スイッチの主な機能と利点は次のとおりです。
- ポート単位の転送:スイッチの各ポートには固有のメディアアクセス制御(MAC)アドレスが割り当てられ、宛先の機器にパケットを直接届けます。
- 仮想LAN(VLAN):VLANを使うと、異なる機器グループ間の通信を分離でき、ネットワークの分割とセキュリティ向上に役立ちます。
- サービス品質(QoS):音声や動画など遅延に敏感な通信を優先し、十分な帯域幅を確保できます。
ルーター:ネットワークを接続し、インターネットアクセスを可能にする
スイッチがLAN内で動作する一方、ルーターは複数のネットワークを相互接続し、ネットワーク通信を支えます。OSIモデルのネットワーク層で動作し、ルーティングプロトコルを使ってデータパケットが宛先へ届く最適な経路を決めます。ネットワーク同士をつなぐほか、ネットワーク内の機器にインターネットアクセスを提供します。
ルーターの主な機能と利点は次のとおりです。
- IPアドレス管理:IPアドレスを使って、異なるネットワーク間でデータパケットを識別し、経路を決めます。
- ネットワークアドレス変換(NAT):LAN内で使うプライベートIPアドレスを、インターネット通信時にパブリックIPアドレスへ変換します。
- ファイアウォール機能:多くのルーターは、許可されていないアクセスからネットワークを守る基本的なファイアウォール機能を備えています。
- 動的ホスト構成プロトコル(DHCP):ネットワーク内の機器へIPアドレスを自動割り当てするDHCPサーバーとして動作できます。
ゲートウェイ:異なる種類のネットワークをつなぐ
ゲートウェイは、異なるプロトコルやアーキテクチャを持つネットワークを接続する機器またはソフトウェア要素で、ネットワーク間の通信を可能にします。仲介役として、一方のネットワーク形式のデータパケットを別の形式へ変換します。たとえば、ローカルネットワークとインターネットを接続する際に重要な役割を果たします。
ゲートウェイの主な機能と利点は次のとおりです。
- プロトコル変換:異なる通信プロトコルを使うネットワーク同士が情報を交換できるよう、データパケットを変換します。
- ネットワーク統合:異なるアーキテクチャを持つネットワークを統合し、通信を可能にします。
- セキュリティの適用:パケットフィルタリングや暗号化などを実施し、ネットワーク間の安全なデータ転送を支援します。
サブネット:効率的な通信のためにネットワークを整理する
サブネットは、IPネットワークを論理的に分割したものです。ネットワークを小さく管理しやすいサブネットワークに分けることで、性能とセキュリティを高められます。サブネットはサブネットマスクで定義され、各サブネットに割り当てるIPアドレスの範囲を決めます。
サブネットを使う利点は次のとおりです。
- 性能の向上:大規模なネットワークをサブネットに分けると、通信を局所化し、ネットワーク全体の混雑を減らせます。
- セキュリティの強化:異なるサブネット間の通信を制限するアクセス制御ポリシーを適用でき、追加のセキュリティ層になります。
- ネットワーク管理の簡素化:機器を論理グループに整理し、IPアドレスの割り当て、ルーティング、トラブルシューティングを管理しやすくします。
ファイアウォール:許可されていないアクセスからネットワークを守る
ファイアウォールは、あらかじめ定めたセキュリティルールに基づき、送受信ネットワーク通信を監視し制御するセキュリティ機器です。内部ネットワークとインターネットなどの外部ネットワークとの間に境界を設け、許可されていないアクセスや脅威を防ぎます。
ファイアウォールの主な機能と利点は次のとおりです。
- パケットフィルタリング:送受信パケットを調べ、定義済みルールに基づいて危険な通信を遮断します。
- 侵入防止システム(IPS):IPS機能を備えたファイアウォールは、マルウェア感染や侵入の試みなどのネットワーク攻撃を検出し、防止できます。
- 仮想プライベートネットワーク(VPN)対応:多くのファイアウォールがVPN技術をサポートし、インターネット経由の安全なリモートアクセスを可能にします。
- アプリケーション制御:高度なファイアウォールはアプリケーション層を検査し、個々のアプリケーションとネットワーク利用を細かく制御できます。
DMZ:ネットワークセキュリティを高める
**非武装地帯(DMZ)**は、内部ネットワークとインターネットなどの外部ネットワークとの間に設けるネットワーク区画です。Webサーバーやメールサーバーなど、外部からアクセスされるサービスを内部ネットワークから分離し、追加のセキュリティ層を提供します。
DMZの主な利点と用途は次のとおりです。
- セキュリティの向上:外部公開サービスをDMZに置くと、攻撃者が内部ネットワークへ到達するリスクを減らせます。
- 攻撃対象領域の縮小:インターネットに公開する必要があるサービスだけを置き、攻撃経路の候補を減らせます。
- 規制への準拠:機密性の高い顧客データを守るため、Payment Card Industry Data Security Standard(PCI DSS)などの規制でDMZが求められる場合があります。
2026年のトラブルシューティング手順
クライアント側から外側へ順に調べます。リンク状態、アドレスの割り当て、デフォルトゲートウェイ、DNS名前解決、経路選択、ファイアウォールポリシー、アプリケーションサービスを確認してください。ルールを変更する前に、送信元アドレス、宛先、プロトコル、ポート、時刻、観測したエラーを記録します。
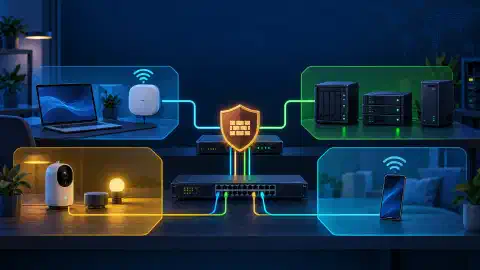
パケットキャプチャは、自分が所有または管理するネットワークでのみ使用してください。管理インターフェースを制限されたネットワークに置き、ゲスト機器とIoT機器を分割し、各ポート転送が作る通信経路を確認します。用語や最新のリスクについては、 NISTネットワーク用語集 と CISAの勧告 が参考になります。
まとめ
ネットワーク機器の基礎を理解することは、効率的で安全かつ信頼性の高いネットワークを構築、維持するうえで重要です。この記事では、スイッチ、ルーター、ゲートウェイ、サブネット、ファイアウォール、DMZの機能と利点を説明しました。これらの概念を理解すれば、現代の接続需要を満たすネットワークを設計し、管理しやすくなります。
ネットワーク固有の要件を常に考慮し、ベストプラクティスやコンプライアンスについて、**連邦情報処理標準(FIPS)や米国国立標準技術研究所(NIST)**のガイドラインなど、関連文書や政府規制を参照してください。
参考資料
- 連邦情報処理標準(FIPS): https://www.nist.gov/itl/fips
- 米国国立標準技術研究所(NIST): https://www.nist.gov/

Related Posts