ランサムウェアから身を守る方法

Table of Contents
ランサムウェア攻撃とは何か、どのように動作し、どう防ぐか
近年、ランサムウェア攻撃は、最も広く見られ、被害の大きいサイバー犯罪の一つになっています。個人にも組織にも、攻撃の仕組みと起こり得る影響を理解することが重要です。この記事では、ランサムウェアの仕組みを説明し、代表的な事例を紹介するとともに、悪意ある攻撃から身を守るための対策を解説します。
ランサムウェア攻撃を理解する
ランサムウェア攻撃から身を守るには、まず脅威を正しく理解する必要があります。最初にランサムウェアを定義しましょう。
ランサムウェアは、コンピューターやネットワーク上のファイルを暗号化し、身代金が支払われるまで利用できなくする悪意あるソフトウェアです。多くの場合、フィッシングメール、悪意ある添付ファイル、侵害されたWebサイトを経由して侵入します。
ランサムウェア攻撃は、個人や組織の業務を麻痺させ、大きな経済的損失を招くため、重大な脅威です。
ランサムウェア攻撃の歴史
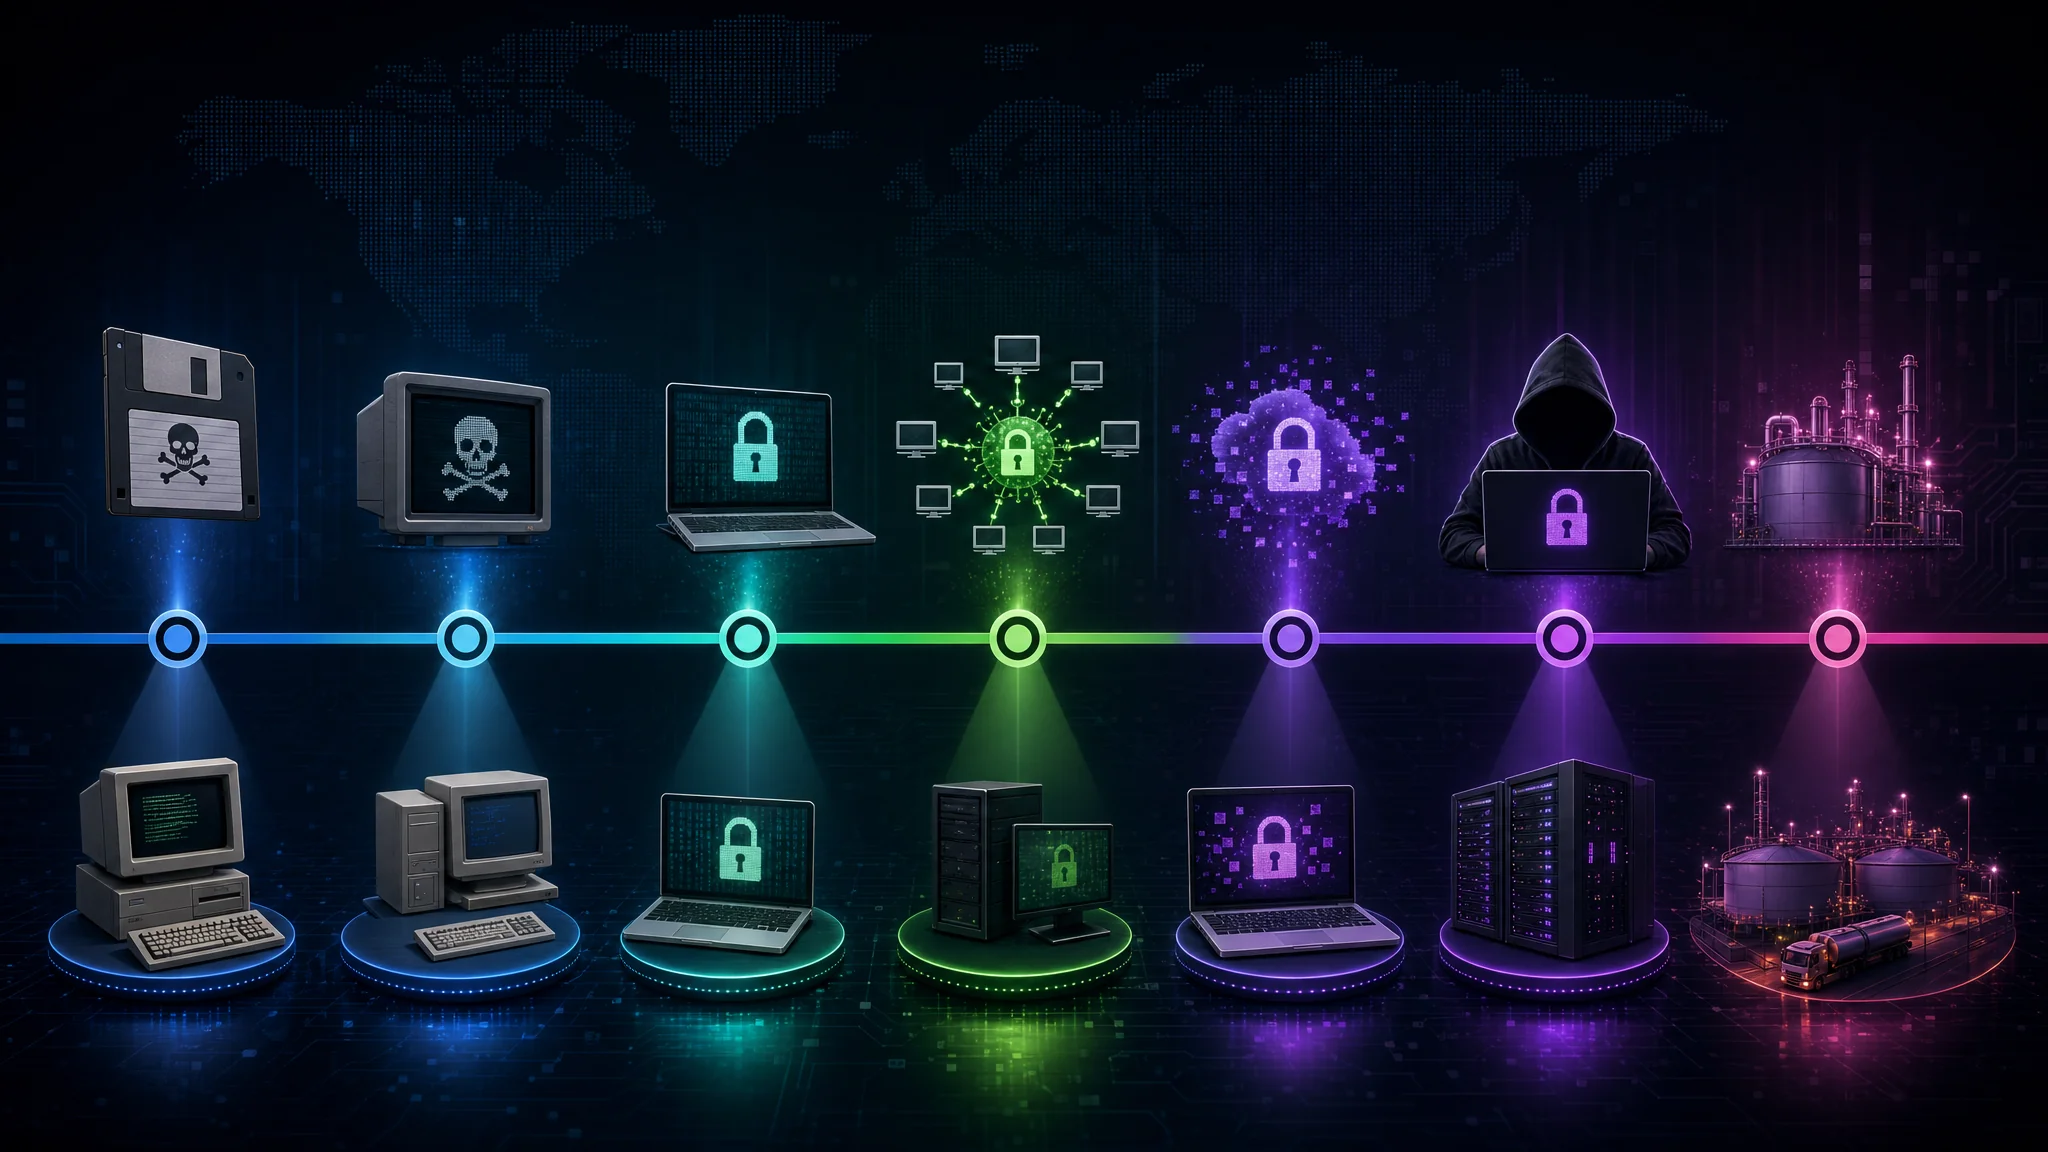
ランサムウェア攻撃には長い歴史があり、重要な出来事がいくつもあります。初期の事例として知られるのが、1989年のAIDSトロイの木馬です。この悪意あるプログラムはフロッピーディスクで配布され、ユーザーのファイルを暗号化し、身代金をパナマの私書箱へ送るよう要求しました。
その後、攻撃はより高度かつ頻繁になり、サイバー犯罪者が好んで使う手段になりました。CryptoLocker、Locky、Ryukなどのランサムウェアは広範な被害をもたらし、数十億ドル規模の経済的損失を生みました。
近年で特に悪名高い攻撃が、2017年のWannaCry攻撃です。この世界規模のサイバー攻撃は150か国以上で数十万台のコンピューターに被害を与えました。英国のNational Health Service(NHS)など主要な組織も影響を受けました。攻撃者はWindowsオペレーティングシステムの脆弱性を悪用して急速に拡散し、感染端末のファイルを暗号化しました。身代金はBitcoinで要求され、攻撃者の追跡がさらに難しくなりました。
もう一つ大きな注目を集めたのが、2021年のColonial Pipeline攻撃です。米国最大級の燃料パイプライン事業者の一つが標的となり、東海岸の燃料供給が混乱しました。ランサムウェアグループのDarkSideによる犯行とされ、Bitcoinで数百万ドルの身代金が要求されました。この事件は、重要インフラの脆弱性と、不可欠なサービスへの影響を明らかにしました。
攻撃は進化し続け、手口も高度になっています。個人や組織は警戒を怠らないでください。強固なサイバーセキュリティ対策、定期的なソフトウェア更新、従業員へのフィッシングなど攻撃手法の教育、重要なデータの安全なバックアップは、リスクの低減に役立ちます。
Bitcoinなどの暗号資産が広まったことで、身代金の匿名支払いが容易になり、法執行機関による犯人の追跡や逮捕が難しくなりました。この利益率の高い犯罪モデルは、ランサムウェアの開発と展開を続ける動機にもなっています。
効果的な防御策を作るには、攻撃の歴史、手口、影響を理解する必要があります。最新情報を把握し、先回りしたセキュリティ対策を実施すれば、個人や組織は深刻な被害から身を守りやすくなります。
ランサムウェア攻撃の仕組み
攻撃の規模や起こり得る結果を理解するには、どのように実行されるか、どのような段階をたどるかを知る必要があります。
攻撃者はさまざまな手口でシステムに侵入し、価値あるデータを人質に取ります。攻撃の流れを詳しく見ていきましょう。
ランサムウェアがシステムに感染する仕組み
ランサムウェアは、悪意あるメールの添付ファイルや感染したWebサイトなど、人を欺く方法でシステムに侵入することがよくあります。サイバー犯罪者は手口を進化させ、ソーシャルエンジニアリングを使って、ユーザーに感染ファイルを開かせたり、悪意あるリンクをクリックさせたりします。
最初の感染に成功すると、ランサムウェアはネットワーク内に拡散しながらファイルを暗号化します。拡散が速いと、組織のインフラ全体が麻痺することもあります。強固なセキュリティ対策が欠かせません。
感染では、ソフトウェアやOSの脆弱性が悪用される場合も多くあります。そのため、ソフトウェアを最新の状態に保ち、判明した脆弱性に対する修正プログラムを速やかに適用することが重要です。定期的な更新は攻撃のリスクを大幅に下げます。
ランサムウェア攻撃の手順
システムに侵入すると、ランサムウェアは暗号化処理を開始します。特定の種類のファイルを標的にし、アクセスできない状態にします。通常は高度なアルゴリズムが使われるため、鍵がなければ復号はほぼ不可能です。
暗号化後、攻撃者はポップアップやテキストファイルで身代金要求メッセージを表示し、復号鍵を得るための支払い方法を示します。期限内に支払わなければ、暗号化されたファイルを永久に削除する、または身代金を増額すると脅す場合もあります。
攻撃者は微妙なバランスを取ろうとします。鍵なしで復号できないほど強く暗号化しつつ、被害者に支払わせる必要があるためです。攻撃者が被害者の支払いを案内する「カスタマーサポート」を提供する場合もあり、攻撃の複雑さが増しています。
重要なのは、身代金を支払っても、ファイルの復元やマルウェアの除去が保証されるわけではないことです。サイバーセキュリティの専門家は、攻撃の利益を増やし、次の犯罪を促すため、支払いを強く推奨していません。
攻撃の段階を理解すると、効果的な予防策を実施しやすくなります。警戒を保ち、ソフトウェアを更新し、利用者を教育し、強固な対策を講じれば、感染リスクを大幅に下げられます。
ランサムウェア攻撃の影響
攻撃が成功すると、金銭面とそれ以外の両方に広範な影響が及びます。主な例を紹介します。
ランサムウェア攻撃は現在、深刻化する懸念の一つです。サイバー犯罪者による攻撃は、個人にも組織にも壊滅的な影響を与える可能性があります。ここでは金銭面と非金銭面の影響を説明します。
ランサムウェア攻撃による金銭的損失
ランサムウェア攻撃は個人と組織に深刻な金銭的損害を与えます。費用には、攻撃者が要求する身代金だけでなく、インシデント対応、フォレンジック調査、強化したセキュリティ対策の導入費用も含まれます。
組織の場合、金銭的な影響は甚大です。身代金のほか、攻撃からの復旧にも費用がかかります。侵害の調査を専門家に依頼する、新しいセキュリティ基盤に投資する、顧客データが漏えいした場合に高額な罰金を支払う、といった出費が発生します。
被害を受けた組織は、評判の低下、顧客の減少、法的責任にも直面する可能性があります。特に小規模事業者は、十分に復旧する資源が不足し、深刻な打撃を受けます。財務上の負担が倒産につながる場合もあります。
データ損失とその他の非金銭的影響
金銭面以外にも、攻撃は大きなデータ損失を招きます。被害者は価値ある知的財産、顧客データ、専有情報を失い、業務に支障が出て信頼も損なわれます。
データ損失の影響は、直接的な金銭被害にとどまりません。個人情報を失うと、個人情報の盗難などのサイバー犯罪につながる可能性があります。企業が機密データを失えば、コンプライアンス要件に違反し、評判の低下や法的責任を招くことがあります。
攻撃により業務の中断や停止が発生し、生産性の低下、納期の遅れ、顧客の不満につながることもあります。24時間稼働する現代の企業では、通常業務を迅速に再開することが重要です。この点からも、強固なインシデント対応計画が欠かせません。組織は影響を抑えるため、バックアップシステムや災害復旧策に投資する必要があります。
被害を受けた人や組織への心理的負担も軽視できません。侵害された感覚や無防備さは長く残り、デジタルシステムへの信頼や、再び人を信頼する力に影響する場合があります。
ランサムウェアの影響は金銭的損失だけではありません。データ損失、評判の低下、業務の混乱、信頼の喪失も含まれます。脅威が変化し続ける中、個人や組織は警戒を保ち、強固なサイバーセキュリティ対策を実施する必要があります。
代表的なランサムウェア攻撃
代表的な攻撃を調べると、個人や組織に及ぶ規模と影響を理解できます。ここでは二つの事例を紹介します。
事例:WannaCryランサムウェア攻撃
2017年5月に発生したWannaCryランサムウェア攻撃は、歴史上でも特に大規模で深刻な事件の一つです。Windowsの脆弱性を悪用し、150か国の数十万台のシステムに影響しました。
この攻撃はランサムウェアの破壊力を示すとともに、セキュリティパッチと更新を速やかに適用する必要性を明らかにしました。
WannaCryはワームのようにネットワーク上を急速に拡散し、脆弱なシステムに感染しました。感染端末のファイルを暗号化し、解除のためBitcoinでの支払いを要求しました。個人だけでなく、医療機関、政府機関、規模を問わない企業も標的になりました。
医療、運輸、金融など重要分野で大きな混乱が起きました。病院は医療記録にアクセスできず、患者の転送や手術の延期を余儀なくされました。海運や物流の企業は遅延と金銭的損失を被りました。この攻撃は重要インフラの脆弱性への懸念を高め、強固なサイバーセキュリティ対策の必要性を示しました。
事例:NotPetyaランサムウェア攻撃
2017年6月に発生したNotPetyaランサムウェア攻撃は、主にウクライナの組織を標的にしましたが、すぐに海外へ拡散し、多数の多国籍企業に被害を与えました。当初、ウクライナで広く使われていた税務会計ソフトのソフトウェア更新を装っていました。
この事件は、強固なバックアップ戦略と十分に検証された災害復旧計画が、攻撃の影響を抑えるうえで重要だと示しました。
NotPetyaは税務会計ソフトの更新機構の脆弱性を悪用し、ネットワークへの侵入と拡散に成功しました。ファイルを暗号化し、Bitcoinでの支払いを要求しました。しかし、従来型のランサムウェアと異なり、主な目的は金銭的利益ではなく、広範囲の破壊でした。
被害を受けた多国籍企業には、海運大手のMaersk、製薬会社のMerck、食品メーカーのMondelez Internationalが含まれます。業務に大きな混乱が起き、損失を数億ドルと見積もった企業もありました。
NotPetyaはサプライチェーンセキュリティの弱点も明らかにしました。世界のネットワークが互いにつながっているため、一つの侵害が複数の組織へ連鎖的に影響する可能性を示したのです。
この攻撃を受け、各国政府と専門家は、定期的な更新、ネットワークの分割、従業員教育などの予防策を強調しました。世界中の組織にとって警鐘となり、防御の強化と包括的なインシデント対応計画の作成を促しました。
ランサムウェア攻撃から身を守る
ランサムウェア攻撃は依然として重大な脅威ですが、個人や組織は予防策を講じて被害のリスクを下げられます。
サイバー衛生の基本
良好なサイバー衛生は、ランサムウェア対策の基本です。ソフトウェアとOSの定期的な更新、強固で使い回さないパスワード、多要素認証の利用に加え、疑わしいリンクや不明な送信者からの添付ファイルに注意してください。
サイバー衛生を先回りして実践すると、ランサムウェア感染や他の脅威のリスクを大幅に低減できます。
ランサムウェア対策におけるウイルス対策ソフトの役割
ウイルス対策ソフトは、ランサムウェア攻撃の防止と検出に重要な役割を果たします。強固な製品は、振る舞い分析や機械学習などの高度な検出機能で、悪意あるコードが実行される前にランサムウェアを見つけて阻止します。信頼でき、最新状態に保たれたウイルス対策ソフトは、多層防御の重要な要素です。
定期的なデータバックアップの重要性
重要なデータを定期的にバックアップすると、攻撃の影響を抑えられます。バックアップがあれば、攻撃者の要求に応じずに暗号化されたファイルを復元できます。ただし、攻撃でバックアップまで侵害されないよう、オフラインまたは安全に隔離された環境に保管してください。
組織は厳格なバックアップスケジュールを定め、復元手順を定期的にテストする必要があります。これにより、データの完全性と攻撃後に迅速に復旧できることを確認できます。
まとめ
ランサムウェア攻撃は、個人や組織のサイバーセキュリティに対する深刻で変化の速い脅威です。攻撃の仕組み、想定される影響、防御策を理解することが、この種のサイバー犯罪から身を守る鍵です。警戒を続け、適切な実践と強固な対策を行うことで、ランサムウェア攻撃を抑止し、検知し、復旧する力を高め、より安全なデジタル環境につなげられます。

Related Posts