T-Mobile Home Internet でポート転送が使えない理由

Table of Contents
T-Mobile 5G Home Internet の個人向けゲートウェイには、設定可能なポート転送機能がありません。2台目のルーターにルールを追加しても、通信事業者のゲートウェイ設定は変わらず、公開された受信経路も作られません。T-Mobile はブリッジモードの切り替えや NAT タイプの変更機能も公開していません。 T-Mobile ゲートウェイの設定
この記事の対象はセルラー回線の Home Internetです。光回線や法人向け製品は、機能がそれぞれ異なる別のサービスとして扱ってください。
要点
- 制限を特定する: ゲートウェイの機能と上流でのアドレス変換を区別します。
- 経路を調べる: 各アドレスとポートがどの機器に属するか記録します。
- 代替案を比較する: クライアントのアクセス方法とプロトコル要件に合うホスティング方式を選びます。
- 判断を記録する: テストと代替手段を含む接続計画を作ります。
始める前に
対象: T-Mobile のセルラー Home Internet を利用し、外部から自宅サービスに接続したい人。前提条件: サーバー、ローカルネットワーク設定、提供されたゲートウェイのステータス情報にアクセスできること。最後のリモートテストには別のインターネット接続があると便利です。
所要時間の目安: 要件の整理とローカルチェックに15~20分。別のアクセス方式の設定には追加の時間が必要です。難易度: 初級から中級。目的は根拠のある接続方式を選ぶことで、使われないルーターのルールを追加することではありません。
ローカルのポートルールだけでは不十分な理由
ポート転送は、ルーターに届いた受信トラフィックを内部の宛先へ転送します。ホームサーバーがインターネットからの未要求トラフィックを受け取るには、経路上のすべての上流機器を通過できなければなりません。ローカル接続の成功が示すのは、サーバーが自宅ネットワーク内から到達できることです。外部からの到達性は証明しません。
キャリアグレード NAT (CGNAT) は、プロバイダーのネットワーク内でアドレス変換を追加します。加入者はパブリック IPv4 の容量を共有し、外側の変換はプロバイダーが管理します。RFC 6598 は、このような構成で使う共有アドレス空間として 100.64.0.0/10 を予約しています。
RFC 6598
ゲートウェイの機能とキャリア NAT は別の問題です。 T-Mobile のサポートページはゲートウェイの制限を説明しています。上流の変換が自分の管理外にある場合、CGNAT があると自分のルーターを設定しても不十分です。ポート転送メニューがないことだけでは、キャリアネットワーク全体の構成は分かりません。
実際には接続方式を選ぶことになります。 プライベートアクセスにはオーバーレイネットワーク、HTTP サービスには外向きトンネル、外部ユーザーに公開アクセスが必要ならホスティングされたエンドポイントを使います。選んだ方式は別のネットワークからテストしてください。LAN 内のリクエスト成功を外部到達性の証拠にしないでください。
| 変更 | 変わること | 未解決のままのこと |
|---|---|---|
| 2台目のルーターのルール | 自分のルーターでの転送 | キャリアゲートウェイと上流経路 |
| 別の DNS リゾルバー | 名前解決 | 受信接続 |
| 動的 DNS ホスト名 | アドレスを追従する名前 | 使用可能な受信経路 |
| 高速な Wi-Fi | ローカル無線性能 | インターネットからの到達性 |
動的アドレス割り当てとは、時間の経過とともにアドレスが変わることです。NAT によるアドレス共有とは別の仕組みです。T-Mobile は動的アドレスを説明しており、このサポートページには個人向け Home Internet を固定アドレスに変更する方法は記載されていません。 T-Mobile の接続制限
アドレスを誰が管理しているか追跡する
プロバイダー NAT の例では、経路はいくつもの境界を通ります。
リモートクライアント -> プロバイダーの変換 -> 家庭用ゲートウェイ -> 追加ルーター -> サーバー
                              プロバイダーが管理   家庭内機器とローカル設定
Webサイトから見えるアドレスが示すのは、そのサイトに到達した接続です。サーバーへの受信マッピングを示すものではありません。CGN の要件では、加入者 ID、外部アドレス、ポート、時刻を使ってマッピングを説明しています。 RFC 6888
インターフェイスを記録します。 サーバーのローカルアドレス、2台目のルーターの WAN アドレス、セルラーゲートウェイが報告するアドレス、外部サービスが観測するアドレスを区別してください。ここで WAN はルーターの上流側を指します。インターフェイス名のないアドレスは、診断の根拠として不十分です。
公開側に文書用アドレスを使った、次の例示的な観察を考えてみます。
| 観察場所 | 値の例 | 意味 |
|---|---|---|
| サーバー LAN | 192.168.50.10 | ローカルの宛先 |
| 2台目のルーターの WAN | 192.168.12.20 | 上流に別のプライベートネットワークがある |
| 外部 IPv4 チェック | 203.0.113.25 | 外部から見えるアドレス |
根拠のある結論: 2台目のルーターは別のプライベートネットワークの背後にあります。根拠のない結論: WAN の値だけでキャリアの変換方式まで分かる。セルラーゲートウェイのステータス画面に関連アドレスが表示される場合は、別途確認してください。
アドレス範囲から分かること: プロバイダー側の 100.64.0.0/10 のアドレスは共有アドレス空間です。どのインターフェイスに表示されたか記録してください。プライベートネットワーク用ツールもこの範囲を割り当てる場合、ラベルのないスクリーンショットでは判断できません。
RFC 6598
で範囲が定義されています。
ローカルサービスを確認する
HTTP ダッシュボードの場合、ホームネットワーク内にある別の Linux または macOS デバイスから次のリクエストを実行します。例のアドレスとポートをサーバーの値に置き換えてください。
curl --connect-timeout 5 --max-time 10 --output /dev/null --write-out '%{http_code}\n' http://192.168.50.10:8080/
--connect-timeout は接続確立の制限時間です。--max-time はリクエスト全体の制限時間です。--output は応答本文を破棄し、--write-out は HTTP ステータスを表示します。これらのオプションは
curl のマニュアル
に記載されています。
結果の読み方: 認証を求める応答を含む HTTP 応答があれば、この経路で HTTP エンドポイントが応答したことを示します。ブラウザーでそのサービスを確認してください。タイムアウトだけでは、どの層に問題があるか分かりません。続いてリッスンアドレス、ポート、ホストのファイアウォールを確認します。
この確認は HTTP 向けです。UDP を使うゲームには、プロトコルに合ったテストが必要です。
サービスに合う代替案を選ぶ
プライベートアクセスと公開ホスティングでは、要件が異なります。まず、誰が接続する必要があるか、クライアントのインストールを受け入れてもらえるかを決めてください。
TCP は接続上で順序付けされたストリームを転送します。UDP は個々のデータグラムを転送します。2つのサービスが同じポート番号を使っていても、ホスティング方式はアプリケーションのトランスポート方式に対応している必要があります。
| 要望 | 検討する方法 | 主な制約 |
|---|---|---|
| ノートパソコンから自宅サーバーへ接続 | Tailscale のプライベートネットワーク | デバイス登録とアクセスルールの設定 |
| ブラウザー用のプライベートダッシュボード | Cloudflare Tunnel と Access | ホスト名と ID ポリシーの設定 |
| 一般公開する Web サイト | 公開ホスティングまたは適切なトンネル | プロトコル、容量、サービス要件の確認 |
| 一般的なゲームクライアント向けゲームサーバー | 受信ポート対応が文書化されたホスティング | ゲームの TCP/UDP 要件への対応 |
Tailscale は直接接続を試み、直接通信に失敗した場合は中継接続をサポートします。手動で自宅のポートを転送する必要はありませんが、実際の経路によって性能は変わります。 Tailscale 接続の概要 と リレーの解説 を参照してください。
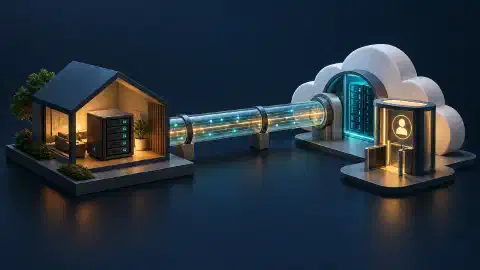
Cloudflare Tunnel はサーバーから外向きの接続を確立します。プライベートダッシュボードの場合は Access ポリシーと組み合わせてください。ポリシーなしでホスト名を公開しても ID チェックは追加されません。 Tunnel 接続 と Tunnel と Access の比較 を参照してください。
VPN の契約だけでは、受信ホスティングの仕組みは決まりません。サービスを購入する前に、対応プロトコル、公開ポート、認証方法、制限を確認してください。ゲームサーバーでは、ゲームが必要とする UDP ポートを具体的に確認します。
IPv6 の場合はどうでしょうか
IPv6 アドレスの割り当てと受信通信の許可は別の要件です。IPv6 は IPv4 のアドレス変換への依存を減らしますが、ゲートウェイのステートフルフィルタリングは受信接続を引き続き制御します。RFC 6092 は、未要求トラフィックの処理を含め、家庭向け IPv6 のフィルタリングについて説明しています。T-Mobile ゲートウェイの設定を説明する文書ではありません。 家庭向け IPv6 のセキュリティ推奨事項
経路全体を評価します。 リモートクライアントには IPv6 接続性が必要です。サーバーには適切なアドレスとリスナーが必要です。ネットワークはそのトラフィックを許可しなければなりません。IPv6 で Web サイトを閲覧できても、それは外向き経路の確認にすぎず、インターネット上のクライアントがサーバーに接続できる証拠ではありません。
| 証拠 | 確認できること |
|---|---|
| サーバーの IPv6 アドレス | インターフェイスにアドレスが割り当てられた |
| 外向き IPv6 リクエストの成功 | このクライアントから外部サービスに到達できた |
| 外部アプリケーションからの応答 | テストしたアプリケーションの受信経路が機能する |
判断ルール: 完全な受信経路とクライアントの互換性を確認してから IPv6 ホスティングを選びます。アドレスが割り当てられたことを、アプリケーションのリモートテストの代わりにしないでください。
ネットワークを変える前にアプリケーションを確認する
次の診断手順で、ローカルの障害とリモートアクセスの制限を切り分けます。
- ローカル接続: 別の家庭内デバイスから、サーバーのローカルアドレスと対象ポートに接続できるか確認します。
- サービス設定: アプリケーションが想定インターフェイスで待ち受け、ホストのファイアウォールが対象クライアントを許可するか確認します。
- 対象ユーザー: プライベートアクセスか公開アクセスか決めます。
- リモートテスト: 別のインターネット接続から、選択したトンネルまたはプライベートネットワークをテストします。
- 性能: 接続後に実際のワークロードを測定します。
ローカルテストが失敗した場合は、リモートアクセスサービスを選ぶ前に調査が必要です。ポート転送では、誤ったインターフェイスで待ち受けるアプリケーションを修正できません。
ホスティング方式を選ぶ
シナリオ: 旅行中に自宅のダッシュボードを確認したいとします。友人2人はゲームサーバーに参加したいと考えています。ダッシュボードは HTTP を使い、ゲームは UDP を必要とします。友人は別のネットワーククライアントをインストールせず、一般的なゲームクライアントを使いたいとします。
要件を分けて考えます。 少人数の ID を持つブラウザ用ダッシュボードには、認証付きの Web 公開方式が適しています。ゲームには、必要なトランスポートとクライアントを支援する公開経路が必要です。1つ目を解決しても、2つ目を支援できるとは限りません。
| 要件 | 根拠のある選択 |
|---|---|
| ブラウザーからのプライベートダッシュボード | Tunnel と Access を評価する |
| 登録済みデバイスからの個人アクセス | プライベートオーバーレイネットワークを評価する |
| 公開 UDP ゲームクライアント | UDP 到達性が文書化されたホスティングを評価する |
確認質問: 動的 DNS を使えば、受信経路がない状態でもゲームに接続できるでしょうか。いいえ。ホスト名を更新しても、必要なマッピングやリスナーは作られません。経路を説明せず、名前だけを変更する提案は避けてください。
トレードオフを記録します。 ゲームを外部ホスティングへ移すと、継続的な費用と管理作業が増えます。友人にプライベートネットワークへ参加してもらうと、相手側の設定要件が変わります。変更可能な制約を確認してから選んでください。
接続計画を作る
次の項目を含む1サービス分の計画を作成します。
アプリケーションと必要な TCP/UDP ポート:
アクセスが必要な人またはデバイス:
クライアントのインストールを受け入れられるか:
ローカルサービスのテスト結果:
利用可能な受信経路:
選んだアクセス方式:
認証方式:
リモートテストと成功条件:
テストに失敗した場合の代替手段:
完了条件: リモートクライアントからアプリケーションまでの各段階に、管理者と対応する仕組みがあること。自宅のトンネルならコネクターを含めます。外部ホスティングならホストのファイアウォールと公開リスナーを含めます。未確認の前提は、検証するまで明示してください。
次の手順
ブラウザー用ダッシュボードでは、 Cloudflare Tunnel 設定ガイド から始めて Access を追加します。サービスの全体像については、 T-Mobile Home Internet の概要 を参照してください。

Related Posts