サイバーレジリエンスを高める

Table of Contents
サイバーセキュリティにおける定期的な侵入テストの重要性
定期的な侵入テストは、効果的なサイバーセキュリティ戦略に欠かせません。実際の攻撃を模擬すると、組織はシステムの脆弱性や弱点を特定し、先回りして対処できます。この記事では、サイバーセキュリティにおける侵入テストの役割、手順、使用するツールや技術、規制遵守における重要性、今後の展望を説明します。
要点
- 定期的な侵入テストは、組織がシステムの脆弱性や弱点を見つけるのに役立ちます。
- 定期的にテストすると、新たな脅威に対応しやすくなります。
- 一般的な手法には、ネットワークスキャン、Webアプリケーションのセキュリティ検査、パスワード解析があります。
- 熟練したテスターの確保や、本番システムへの影響が課題になります。
- 侵入テストは、規制要件への対応、機密データの保護、インシデント対応の改善に役立ちます。
サイバーセキュリティにおける侵入テストの役割
侵入テストとは
侵入テストは倫理的ハッキングとも呼ばれ、サイバーセキュリティにおける重要な取り組みです。システムやネットワークに対する実際の攻撃を模擬し、脆弱性や弱点を特定します。組織はテストを通じて防御策を先回りして評価し、潜在的なリスクを軽減するために必要な対策を講じます。
侵入テストは、攻撃者に悪用される前に脆弱性を見つけて修正する助けになります。組織は自らのセキュリティ態勢と、既存のセキュリティ管理策の有効性を把握できます。
定期的な侵入テストの主な利点:
- 脆弱性の発見: テストによってシステム、ネットワーク、アプリケーションの脆弱性を見つけ、悪用される前に修正できます。
- セキュリティ管理策の評価: 管理策の有効性を検証し、システムが適切に保護されているか確認できます。
- インシデント対応の改善: テストで対応計画の不足を見つけ、セキュリティインシデントの検知、対応、復旧の能力を高められます。
侵入テストは、規制要件への対応、機密データの保護、サイバーセキュリティに関する適切な注意義務の実証にも役立ちます。
ヒント: 組織のサイバーセキュリティ戦略に定期的な侵入テストを組み込み、防御策の有効性を継続的に確認しましょう。
定期的な侵入テストの利点
定期的な侵入テストは組織のセキュリティ態勢を強化します。次の点に役立ちます。
脆弱性の発見: 専門家が実際の攻撃を模擬し、攻撃者に悪用される可能性のあるシステム、ネットワーク、アプリケーションの弱点を見つけます。
セキュリティ管理策の評価: さまざまな攻撃シナリオを試し、防御の耐性を評価して改善すべき領域を明らかにします。
セキュリティ投資の検証: セキュリティ対策への投資が有効かを確認できます。組織は重要度の高い問題に資源を振り向けられます。
リスクの軽減: 脆弱性を先回りして特定し修正すると、攻撃の成功率を下げ、業務や評判への影響を抑えられます。
規制への準拠: 多くの規制枠組みは定期的な侵入テストを求めます。テストを実施すると、セキュリティと規制遵守への取り組みを示せます。
インシデント対応の改善: 実際の攻撃を模擬すると、対応プロセスの不足を発見できます。インシデントを検知し、対応し、復旧する方法を改善できます。
セキュリティ意識の向上: 従業員がサイバー脅威と、安全な環境を維持するうえでの自身の役割を理解する助けになります。
攻撃者への先手: システムとアプリケーションを継続的に検査し、攻撃者に利用される前に脆弱性を修正できます。
定期的な侵入テストは組織のサイバーセキュリティ戦略を支えます。脆弱性の発見、管理策と投資の評価、リスク軽減、規制遵守、インシデント対応と意識の向上に役立ちます。
侵入テストで使われる一般的な手法
侵入テストでは、システムやネットワークの脆弱性と弱点を見つけるために複数の手法を使います。組織のインフラを保護するうえで重要な手法です。主要な手法の一つがネットワークスキャンです。ネットワークを調べ、開いているポート、サービス、攻撃者の侵入口になり得る箇所を特定します。
もう一つの一般的な手法が脆弱性評価です。システムやネットワークの脆弱性を特定し、評価します。ソフトウェア構成、パッチの適用状況、システム設定などを分析します。
脆弱性の悪用も重要な手法です。テスターは特定した脆弱性を使い、システムへの不正アクセスや制御の奪取を試みます。これにより脆弱性の影響と既存の管理策の有効性を評価できます。
侵入後の活動では、侵害したシステムへのアクセスを維持したり、追加情報を収集したりします。現実に近い状況を再現し、攻撃者が与え得る損害を評価します。
最後に、報告と修正も侵入テストの重要な工程です。テスターは調査結果を記録し、脆弱性の優先順位を付け、修正策を提案します。組織は弱点に対処し、セキュリティ態勢を改善できます。
侵入テストを行う際の課題
侵入テストにはいくつかの課題があります。効果的に実施できる経験豊富な専門家が必要です。セキュリティ対策は常に 進化 しているため、テスターは最新の手法とツールを追う必要があります。現代のITインフラは複雑で、すべての脆弱性を特定するのは困難です。さまざまなシステムと技術に関する知識も求められます。テストは通常業務を妨げる可能性もあるため、影響を抑えるよう慎重に計画し、日程を決めなければなりません。最後に、報告と修正の段階では、脆弱性と対策を明確に伝える必要があります。
効果的な侵入テストの実施方法
効果的な侵入テストには慎重な計画、実行、分析が必要です。次の方法で、テストを徹底し成果につなげられます。
明確な目標を定める: テストを始める前に目的を明確にします。テスト内容を組織のセキュリティ要件に合わせられます。
対象範囲を包括的に定める: テストするシステム、ネットワーク、アプリケーションと、制限事項を明記します。意図しない影響を防ぐ助けになります。
自動テストと手動テストを組み合わせる: 自動ツールは一般的な脆弱性を見つけます。手動テストは複雑な脆弱性の発見や、実際の攻撃の模擬に必要です。
新たな脅威と脆弱性を把握する: 新しい脆弱性や攻撃手法は定期的に見つかります。包括的なテストのため、テスターは最新情報を追う必要があります。
結果を正確に記録し、効果的に伝える: 脆弱性、潜在的な影響、推奨される修正手順を正確に記録します。関係者には明確で簡潔な報告を共有します。
定期的に再テストして再評価する: 侵入テストは一度限りの活動にしないでください。システムやアプリケーションを定期的に再テストし、修正を確認するとともに新たな脆弱性を探します。これにより高いセキュリティ態勢を維持し、リスクを抑えられます。
これらの方法に従うと、組織は防御を強化し、攻撃者に悪用される前に脆弱性を見つけて対処できます。
侵入テストの手順
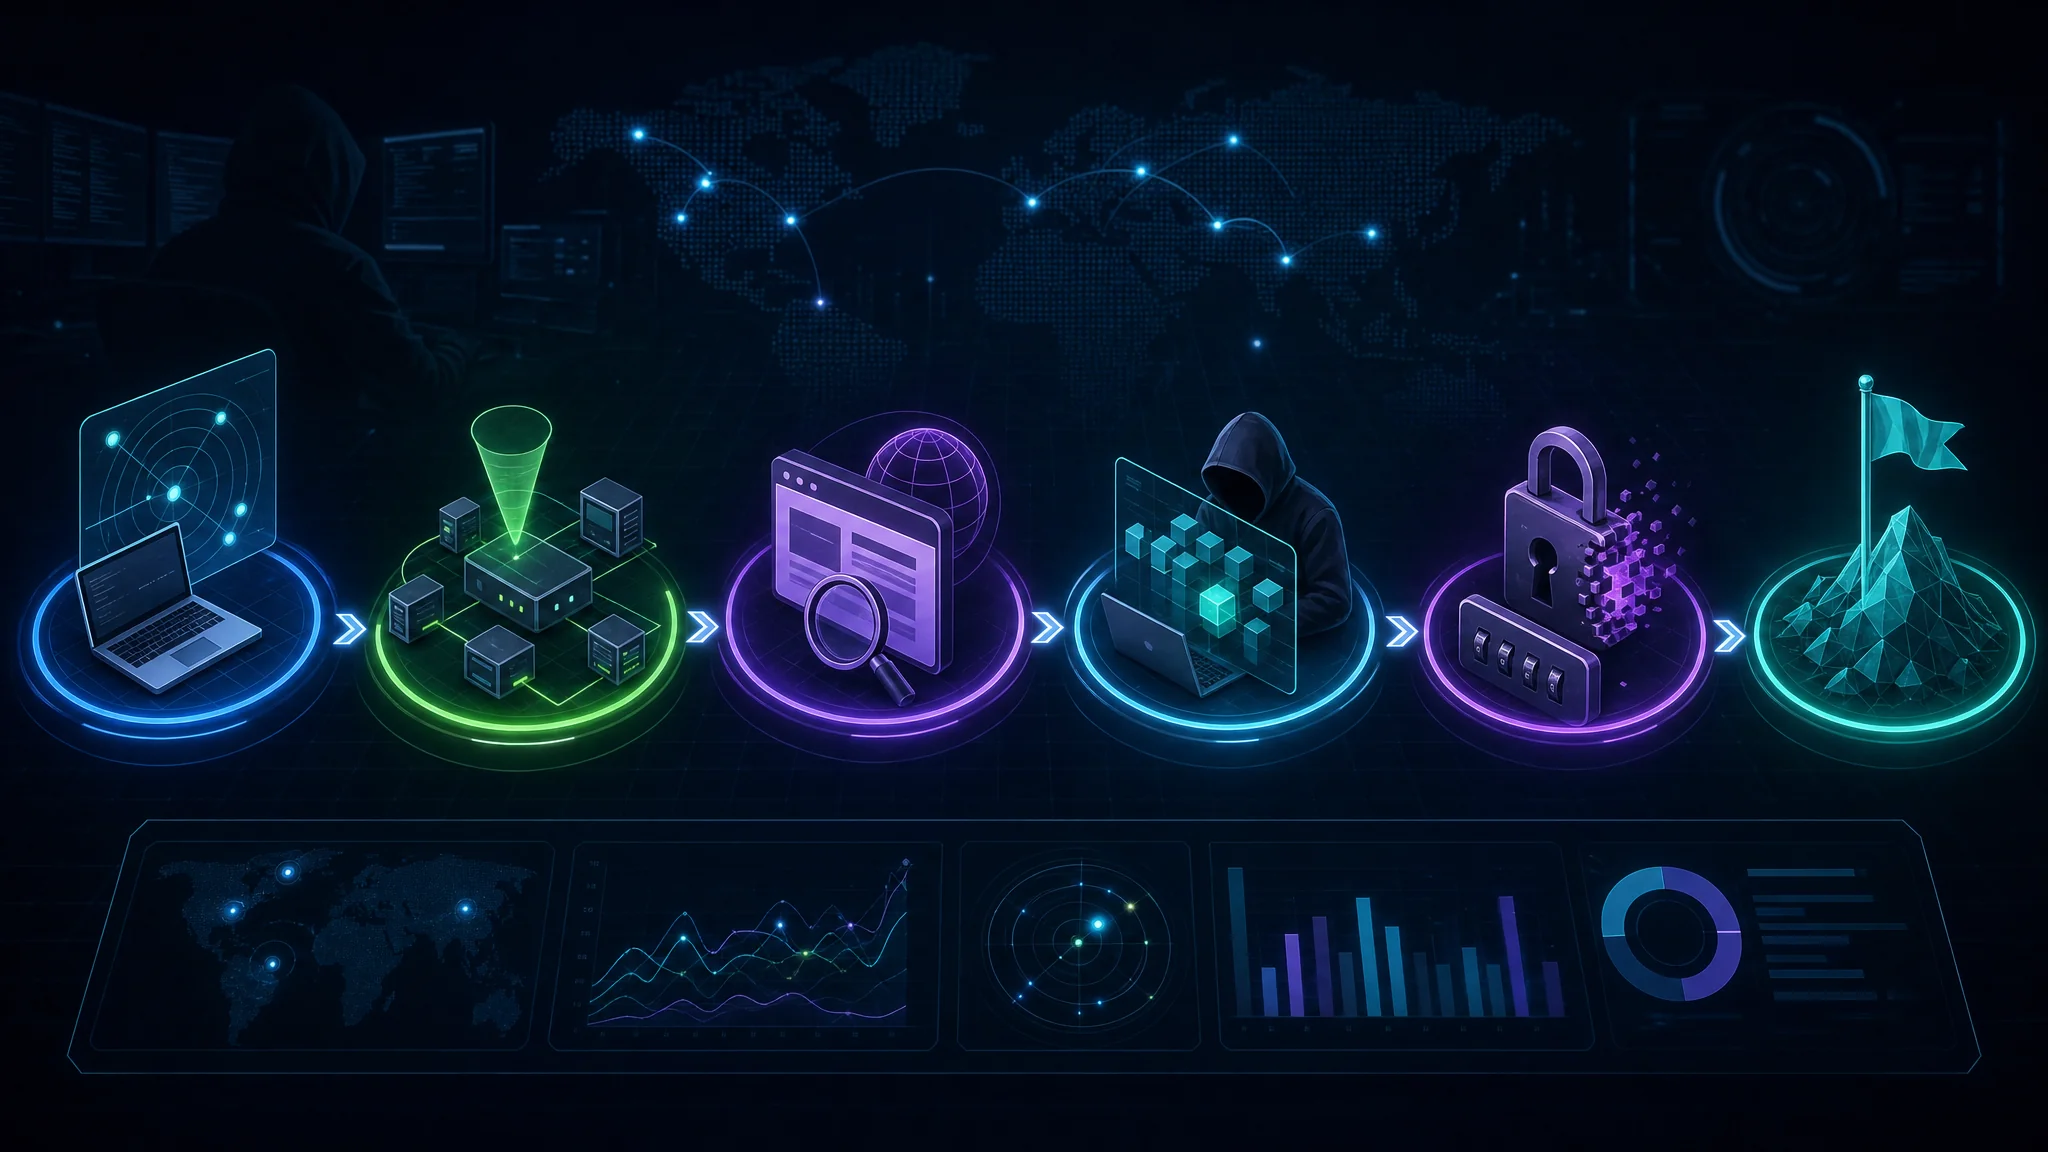
計画と対象範囲の設定
計画と対象範囲の設定は侵入テストの重要な段階です。テストの目標、対象範囲、制限事項を決めます。綿密な計画によりテストを効果的かつ効率的に実施できます。次の点を検討します。
- テスト対象のシステムと資産を特定する。内部と外部の両方を含めます。
- テスト方法を決める。ブラックボックス、ホワイトボックス、グレーボックスなどがあります。
- 実施ルールを定める。テスターと組織の間で、連絡方法や期待事項を明確にします。
- 日程を決める。各段階に十分な時間を割り当てます。
- 組織のシステムと業務への影響を評価する。
ヒント: IT、セキュリティ、経営層など、複数部門の関係者を参加させます。組織のインフラと目標を包括的に理解できます。
計画と対象範囲を決めたら、テスターは次の段階へ進みます。
偵察と情報収集
偵察と情報収集は侵入テストの重要な段階です。テスターは対象システムやネットワークについて、脆弱性や弱点を見つけるための情報をできるだけ多く集めます。対象を深く理解し、次の手順を計画する助けになります。
この段階では、次のような技術やツールを使います。
- オープンソースインテリジェンス(OSINT): ソーシャルメディア、オンラインフォーラム、検索エンジンなど、公開されている情報源から情報を集めます。
- ネットワークスキャン: 対象ネットワーク上の稼働ホスト、開放ポート、サービスを特定します。
- DNS列挙: 対象のドメイン名、IPアドレス、関連サービスの情報を集めます。
- ソーシャルエンジニアリング: フィッシングやなりすましなど、操作や欺瞞の手法で情報を収集します。
テスターは偵察と情報収集を倫理的かつ法的な範囲内で行う必要があります。適切な許可を得て、行為が損害を与えたりプライバシーを侵害したりしないようにします。
技術面に加え、効果的な偵察と情報収集には分析力と調査力も必要です。収集したデータを分析し、脆弱性を特定して次の手順を計画します。
十分な偵察は、侵入テストを成功させる土台になります。価値ある知見を得て、テスターが根拠に基づいた判断を下せます。
脆弱性評価
侵入テストの重要な手順 の一つが脆弱性評価です。システムやネットワークに存在する可能性のある脆弱性を特定し、評価します。詳しい評価により、攻撃者に悪用される弱点を把握できます。脆弱性の特定は、効果的なリスク軽減策を作り、全体的なセキュリティ態勢を強化するために欠かせません。
脆弱性の悪用と侵入後の活動
脆弱性の悪用と侵入後の活動は、侵入テストの重要な段階です。悪用の段階では、テスターが脆弱性評価で見つけた脆弱性を使おうとします。これにより、対象システムやネットワークへの不正アクセスまたは制御の奪取を試みます。目的は実際の攻撃を模擬し、悪用に成功した場合の影響を評価することです。
侵入後の段階では、侵害したシステムやネットワークへのアクセスを維持し、権限の昇格を試みます。対象環境に侵入した熟練攻撃者の行動を再現します。侵害したシステムをさらに調べると、追加の脆弱性や機密情報を見つけ、攻撃者が与え得る損害を評価できます。
侵入テスターは、次のようなさまざまなツールと手法を使います。
- エクスプロイトフレームワーク: Metasploitなどのフレームワークには、脆弱性の検証に使える既成のエクスプロイトとペイロードが含まれます。
- 権限昇格の手法: テスターは、設定ミスや弱いアクセス制御を悪用するなどして、侵害したシステム内の権限を高めます。
- ピボット: 侵害したシステムを踏み台として使い、対象ネットワーク内の別のシステムへのアクセスを試みます。
テスターは脆弱性の悪用や侵入後の活動を慎重に行い、倫理指針に従う必要があります。対象環境に損害や混乱を与えず、管理された方法で弱点を見つけることが目的です。十分なテストにより、組織は自らのセキュリティ態勢を把握し、潜在的なリスクを先回りして軽減できます。
報告と修正
侵入テストの次の重要な段階が報告と修正です。テストで見つけた脆弱性と結果を記録し、修正方法を提案します。
問題を効果的に解決するには、体系的な手順が重要です。主な手順は次のとおりです。
記録: 脆弱性、その影響、潜在的なリスクを詳しく記述します。
優先順位付け: 重大度と組織のシステムやデータへの潜在的な影響に基づき、脆弱性の優先順位を決めます。
推奨事項: 各脆弱性に対して、解決に必要な手順を提示します。
連携: テストチームと組織のIT・セキュリティチームが協力すると、効果的に修正できます。
検証: 修正を実施した後、再テストして有効性を確認します。
完了: すべての脆弱性を修正し、検証したら侵入テストを完了できます。
ヒント: 修正期限を明確に定め、特定した脆弱性が期限内に解決されるようにします。
報告と修正の段階は、侵入テストの全体的な効果を左右します。組織が脆弱性に先回りして対処し、サイバーセキュリティを強化できます。
侵入テストのツールと技術
ネットワークスキャンツール
ネットワークスキャンツールは、 侵入テストの手順 で重要な役割を担います。ネットワークを調べて、悪意ある攻撃者に悪用される可能性のある脆弱性や弱点を特定します。スキャンを通じてネットワークのセキュリティ態勢や、注意や修正が必要な箇所を把握できます。ネットワークインフラ、接続中の機器、開放ポート、そこで稼働するサービスも確認できます。攻撃対象領域と侵入経路を理解するために必要な情報です。
Webアプリケーションのセキュリティスキャナー
Webアプリケーションのセキュリティスキャナーは、アプリケーションの脆弱性や弱点を検出し、組織が機密データを攻撃から守る助けになります。 実際の攻撃手法を模擬 して、SQLインジェクション、クロスサイトスクリプティング(XSS)、安全でない直接オブジェクト参照などの一般的な欠陥を検出します。Webアプリケーションのセキュリティ態勢を把握し、リスクを先回りして軽減できます。
パスワード解析ツール
パスワード解析ツールは、組織のシステムで使われるパスワードの強度評価に役立ちます。さまざまな手法で弱いパスワードや脆弱性を見つけます。実際の攻撃を模擬し、パスワードポリシーの有効性を検証するとともに、強固なパスワードの重要性を関係者に伝えます。
無線ネットワーク検査ツール
無線ネットワーク検査ツールは、Wi-Fiネットワークの脆弱性を見つけ、リスクを軽減する助けになります。Wiresharkはネットワークトラフィックを取得・分析する一般的なツールです。パケットの詳細を確認し、不審または悪意ある活動を特定できます。
もう一つの重要なツールであるAircrack-ngは、Wi-Fiネットワークのセキュリティを検証します。WEPやWPA-PSKの鍵を解析し、暗号化の強度を評価できます。パケットの取得と注入の機能も備えています。
専門家は、オープンソースの無線ネットワーク検出器、スニファー、侵入検知システムであるKismetを使う場合もあります。Kismetは隠れたネットワークを含む無線ネットワークを検出・記録し、分析用にトラフィックを取得します。近くのネットワークのSSID、MACアドレス、信号強度などを確認できます。
NetStumblerは、無線ネットワークを検出するWindows用ツールです。SSID、MACアドレス、チャネル、信号強度を表示します。基本的なネットワーク診断や、電波干渉の可能性を調べる用途にも使えます。
無線ネットワーク検査ツールを使うと、脆弱性の特定、トラフィックの分析、暗号化強度の評価ができます。専門家は無線ネットワークを保護し、送信データの機密性と完全性を維持できます。
ソーシャルエンジニアリングの枠組み
ソーシャルエンジニアリングの枠組みは、現実的な攻撃を模擬し、組織の脆弱性を評価するための体系的な方法を提供します。人に関わるセキュリティ管理策の弱点を見つけ、リスク軽減策を考える助けになります。フィッシングや標的型フィッシングは、機密情報の開示やセキュリティを損なう行動を促します。口実作りでは、偽の身元や状況を使って情報を引き出します。共連れ侵入や肩越しの覗き見は、人の信頼や目視を利用し、立入制限区域や機密情報への不正アクセスを試みます。これらの手法は許可された 侵入テスト の範囲でのみ使用します。
規制遵守における侵入テストの役割
脆弱性と弱点の特定
脆弱性や弱点の特定は侵入テストの重要な部分です。十分に評価すると、攻撃者に悪用される可能性のあるセキュリティ上の欠陥を見つけられます。テスターは対象システム、ネットワーク、アプリケーションを体系的に調べ、不正アクセスやデータ侵害につながる弱点を探します。
テスターは手動検査、自動スキャン、脆弱性評価の枠組みを組み合わせます。各手法を組み合わせると、対象のセキュリティ態勢を包括的に評価し、実行可能な修正策を提示できます。
技術面だけでなく、セキュリティ方針、手順、従業員の意識も分析します。これにより、ソーシャルエンジニアリングへの脆弱性や、セキュリティ教育の不足など、人に関わる弱点を特定できます。
脆弱性の調査結果は、定量的・定性的な方法で報告します。報告書には、脆弱性、潜在的な影響、軽減策などを記載します。重大度や悪用可能性に基づく優先リストを作り、修正へ資源を効果的に配分できます。
脆弱性の特定は継続的な取り組みです。技術の進化と新たな脅威の出現に合わせ、組織は定期的に侵入テストを行う必要があります。弱点を継続的に評価して修正すると、セキュリティ態勢を強化し、機密データを不正アクセスから守れます。
機密データの保護
機密データの保護はサイバーセキュリティの重要な要素です。侵害されると、重大な金銭的、評判上、法的な影響が生じる可能性があります。暗号化はデータを、正しい復号鍵を持つ場合に限って読める形式へ変換します。データが傍受されても、権限のない人には読めず、利用できません。
もう一つの重要な対策がアクセス制御です。厳格な権限と認証により、機密情報を閲覧できる人を許可された利用者に限定します。アクセスを制限すると、不正な開示や悪用のリスクを抑えられます。
暗号化とアクセス制御に加えて、**データ損失防止(DLP)**ソリューションの導入も検討できます。機密データの不正な送信や保存を監視し、防止します。メール、ファイル転送、その他の通信経路からの送信を検出してブロックできます。
組織はデータの機密度に応じてデータ分類も定期的に行う必要があります。分類により、必要なセキュリティ対策と資源を決められます。重要なデータ資産を特定し、適切に保護できます。
機密データを保護するには、暗号化、アクセス制御、データ損失防止、データ分類を組み合わせます。これらの対策は侵害のリスクを下げ、価値ある情報を守ります。
インシデント対応の強化
侵入テストは、システムやネットワークの脆弱性を見つけ、組織のインシデント対応能力を改善する助けになります。インシデント対応とは、セキュリティ事象の検知、対処、復旧を指します。チームが連携して影響を抑え、通常運用を再開します。
侵入テストは次のようにインシデント対応を支援します。
脆弱性の特定: テストで攻撃者に悪用され得る弱点を見つけます。パッチ適用や軽減策により、攻撃の成功率を下げられます。
対応計画の検証: 現実的な攻撃を模擬し、インシデント対応手順の有効性を確認して必要な改善を加えます。
対応能力の改善: 結果と推奨事項をもとに、手順の更新、従業員の訓練、新たな技術やツールの導入ができます。
連携の強化: テストにはIT、セキュリティ、インシデント対応の各チームが関わります。連携とコミュニケーションが改善し、効率的な対応につながります。
定期的な侵入テストはインシデント対応能力を高めます。脆弱性の特定、計画の検証、能力の改善、連携強化により、組織はセキュリティ事象に適切に備えて対応できます。
適切な注意義務の実証
適切な注意義務の実証は侵入テストの重要な側面です。組織は詳細な評価を実施し、システムやデータを保護するために必要な対策を講じます。定期的な侵入テストは、インフラ、アプリケーション、プロセスに潜む 脆弱性 や弱点を先回りして見つけます。攻撃者に悪用される前に問題へ対処できます。
侵入テストの将来
新しい技術と脅威
新たな技術は、サイバーセキュリティに機会と課題の両方をもたらします。サイバー犯罪者が悪用できる新しい攻撃経路や脆弱性も生まれます。専門家は新技術と関連する脅威を把握する必要があります。
その一つが**モノのインターネット(IoT)**です。通信し、データを交換する機器や物のネットワークを指します。IoT機器の普及は、弱い認証、安全でない通信プロトコル、機密データへの不正アクセスなどのリスクを生みます。
**人工知能(AI)**もサイバーセキュリティに新たな課題をもたらします。AIを用いたシステムはさまざまな業界で役立ちますが、新しいリスクも生みます。攻撃者はAIアルゴリズムを利用し、AIで生成したフィッシングメールやAIを用いたマルウェアなどの高度な攻撃を仕掛けることがあります。
こうした新たな脅威に対処するには、専門家が戦略と防御策を継続的に見直す必要があります。IoT機器には強固な認証と暗号化が必要です。組織はAIを活用したセキュリティソリューションを導入し、AIを使う攻撃の検知や軽減を図ることもできます。
技術の急速な進展は、サイバーセキュリティに機会と課題の両方をもたらします。専門家は警戒を続け、新技術や関連する脅威に合わせて戦略を調整する必要があります。
侵入テストにおける自動化と人工知能
自動化と人工知能(AI)は侵入テストを変え、専門家に大きな利点をもたらします。脆弱性をより速く効率的に見つけられるため、 組織 は潜在的な脅威に先手を打てます。繰り返し作業を自動化し、AIアルゴリズムを活用すると、専門家は複雑なセキュリティ問題の分析と効果的な軽減策の策定に集中できます。
継続的テストとDevSecOps
継続的テストとDevSecOpsはサイバーセキュリティの重要な概念です。継続的テストは、ソフトウェア開発ライフサイクル全体にテストを組み込み、脆弱性を早期に見つけて対処します。この手法はセキュリティ問題の検出と修正を早め、侵害のリスクを低減します。
DevSecOpsはセキュリティ対策をソフトウェア開発プロセスに組み込みます。開発、運用、セキュリティのチームが連携し、開発ライフサイクルの各段階にセキュリティを取り入れます。
継続的テストとDevSecOpsを効果的に導入するには、次の方法があります。
- 自動化: セキュリティテストを自動化し、一貫した包括的な検査を行います。
- 統合: セキュリティツールとプロセスを開発パイプラインに統合し、脆弱性を早期に見つけて修正します。
- 連携: 開発、運用、セキュリティのチーム間の協力を促し、セキュリティを共通の責任にします。
- 教育と訓練: 開発者や関係者に、セキュリティの実践について継続的に教育します。
継続的テストとDevSecOpsを採用すると、ソフトウェアアプリケーション全体のセキュリティを改善し、サイバー攻撃のリスクを軽減できます。
侵入テストにおける倫理的考慮事項
侵入テストでは倫理的考慮事項が重要です。専門家は倫理基準と原則に沿って行動する責任があります。サイバー犯罪者は、 システムやネットワークの脆弱性を悪用 するため、戦術と技術を常に変化させています。テスターは最新の倫理ガイドラインと実践方法を把握する必要があります。
侵入テスターに必要なスキルと訓練
侵入テスターには、ネットワーク、オペレーティングシステム、プログラミング言語の確かな基礎知識が必要です。セキュリティ原則と実践方法も理解する必要があります。効果的なテストには倫理的ハッキングの手法とツールも欠かせません。
熟練した侵入テスターを目指す人は、正式な訓練を受け、**Certified Ethical Hacker (CEH)やOffensive Security Certified Professional (OSCP)**などの資格を取得するとよいでしょう。これらの資格は、侵入テストに必要な知識と技能を認定します。
技術的なスキルに加えて、テスターには分析的思考と問題解決能力が必要です。攻撃者の視点で考え、システムやアプリケーションの潜在的な脆弱性を特定できなければなりません。
最新の傾向と手法を把握するため、専門家は継続的に学習し、サイバーセキュリティ会議や**Capture the Flag(CTF)**コンテストに参加するとよいでしょう。
技術的な専門知識、分析的思考、継続的な学習を組み合わせることで、侵入テスターはセキュリティリスクを効果的に見つけ、軽減できます。
侵入テストは急速に進化しています。技術の進歩とサイバー脅威の高度化に合わせ、組織はセキュリティを強化する必要があります。 simeononsecurity.com では、専門家によるセキュリティ情報と資料を提供しています。初心者から経験者まで、傾向、実践方法、 スキル を高める資料を確認できます。 simeononsecurity.com でサイバーセキュリティの知識を深めてください。
まとめ
定期的な侵入テストは、組織のサイバー防御の安全性と回復力を高めます。体系的な評価によって脆弱性や弱点を特定し、攻撃者に悪用される前にセキュリティ上の不足を修正できます。利点には、インシデント対応の改善、規制要件への準拠、機密データの保護強化があります。効果的なテストには、慎重な計画、適切なツールと技術、実践方法の遵守が必要です。サイバーセキュリティの進化に合わせ、侵入テストは新技術と脅威に対応し、自動化と人工知能を活用し、継続的テストとDevSecOpsを組み込む必要があります。責任を持って効果的に実施するには、倫理的配慮とテスターの継続的な能力開発も欠かせません。
よくある質問
侵入テストとは何ですか?
侵入テストは倫理的ハッキングとも呼ばれ、コンピューターシステムやネットワークの脆弱性を特定するための先回りした取り組みです。実際の攻撃を模擬して、組織のセキュリティ態勢を評価します。
定期的な侵入テストはなぜ重要ですか?
定期的な侵入テストは、攻撃者に悪用される前に脆弱性を見つけて対処する助けになります。企業はサイバー脅威に先手を打ち、機密データを保護できます。
定期的な侵入テストにはどのような利点がありますか?
セキュリティ管理策の弱点の発見、対策の有効性の検証、インシデント対応能力の改善、規制要件への準拠などが挙げられます。
侵入テストではどのような手法を使いますか?
一般的な手法には、ネットワークスキャン、脆弱性評価、脆弱性の悪用、ソーシャルエンジニアリング、パスワード解析があります。さまざまな角度から弱点を特定できます。
侵入テストの課題は何ですか?
複雑なネットワーク環境、進化する攻撃手法、時間と資源の制約、熟練テスターの必要性などがあります。慎重な計画と連携が対処に役立ちます。
効果的な侵入テストの実施方法は何ですか?
明確な目標の設定、適切な許可の取得、自動テストと手動テストの組み合わせ、結果の正確な記録、実行可能な修正策の提示などが挙げられます。

Related Posts