EU域外企業のためのGDPRコンプライアンスガイド(2024年)

Table of Contents
GDPRを理解する:EU域外企業のためのガイド
一般データ保護規則(GDPR)は、欧州連合(EU)が2018年に制定した包括的なデータ保護法です。主にEU域内の企業に適用されますが、EU居住者の個人データを処理するEU域外企業にも大きな影響があります。このガイドでは、EU域外企業向けにGDPRの概要、主なコンプライアンス要件とその影響、遵守するための手順、企業が直面する課題を説明します。ここで紹介する指針とベストプラクティスに従うことで、EU域外企業はGDPRを遵守し、EUの顧客との信頼を築けます。
主なポイント
- GDPRはEUが制定した包括的なデータ保護法です。
- EU居住者の個人データを処理するEU域外企業にもGDPRが適用されます。
- コンプライアンス要件には、データ保護責任者の任命と処理の法的根拠の特定が含まれます。
- データ主体には、同意の撤回やデータ侵害の報告などの権利があります。
- GDPRに違反すると、多額の制裁金や評判の毀損につながる可能性があります。
GDPRの概要
GDPRの歴史と目的
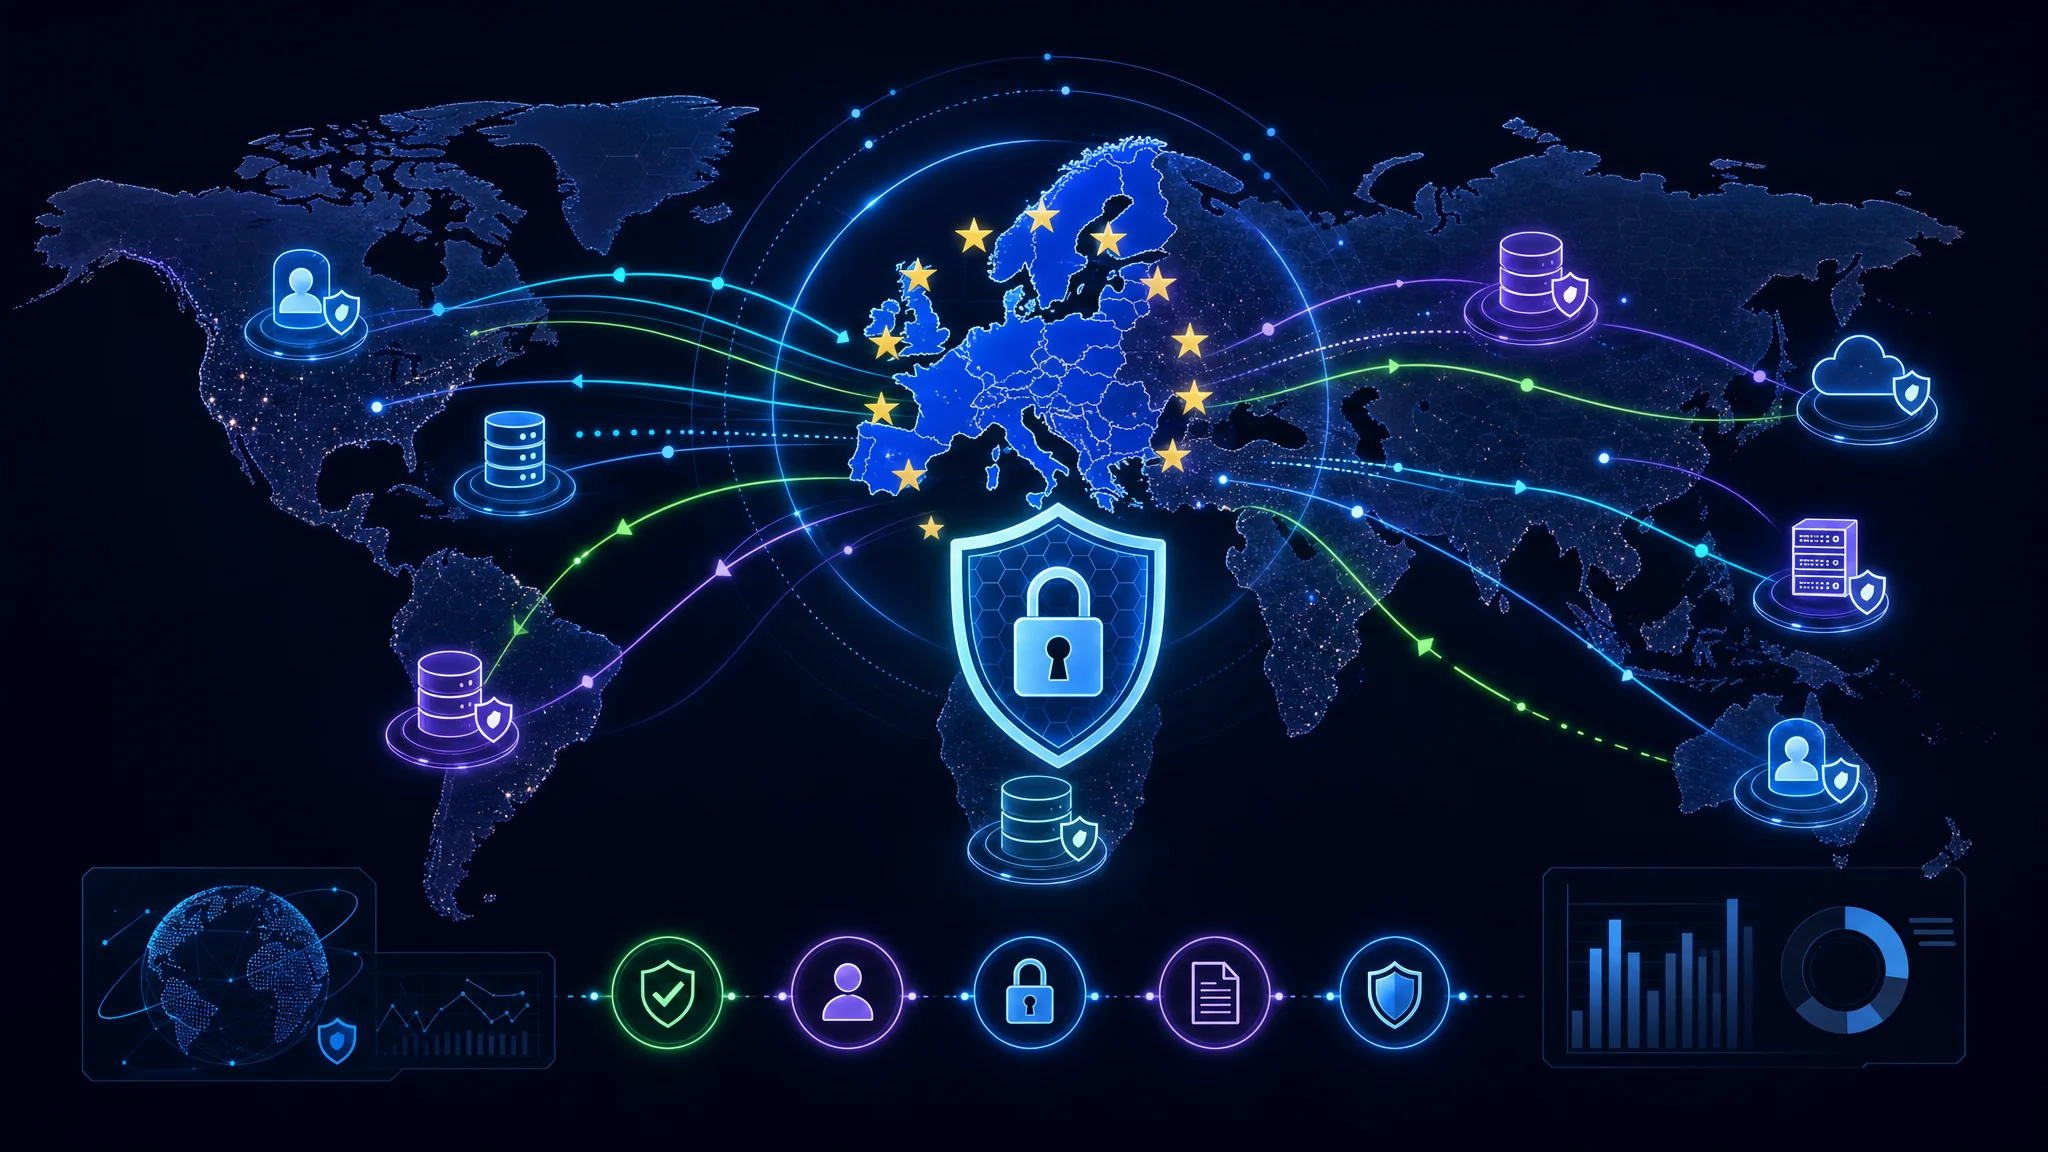
EU域外企業にとって、一般データ保護規則(GDPR)の歴史と目的を理解することは重要です。EUは2018年、EU域内の個人データ保護とプライバシー権を強化するためにGDPRを導入しました。この規則は、EU加盟国のデータ保護法を調和させ、個人が自身のデータをより適切に管理できるようにすることを目的としています。
GDPRの歴史と目的に関する主なポイントは次のとおりです。
- GDPRは、時代遅れとなったデータ保護指令95/46/ECに代わり、技術の進歩やグローバル化によって生じた課題に対応します。
- この規則は、プライバシー擁護者、企業、政府関係者など、さまざまな関係者が参加する数年にわたる協議と交渉を経て策定されました。
- 主な目的には、個人の権利の強化、データ処理における透明性と説明責任の促進、EU域内で事業を行う企業間の公平な競争環境の確立があります。
GDPRの歴史と目的を把握すれば、EU域外企業は各条項の背景を理解し、規則を遵守しやすくなります。
GDPRの主要原則
サイバーセキュリティの専門家として、GDPRの主要原則を理解する必要があります。これらの原則は規則の土台となり、組織のコンプライアンス対応を導きます。主な原則は次のとおりです。
- 適法性、公正性、透明性:組織は個人データを適法かつ公正に、透明性を保って処理しなければなりません。個人には、データがどのように使われるかを知らせ、自身の権利を明確に理解できるようにします。
- 目的の限定:個人データは、特定され、明示され、正当な目的のためにのみ収集すべきです。追加の同意を得ずに別の目的で使ってはなりません。
- データの最小化:組織は、目的の達成に必要な個人データだけを収集・保存し、過剰なデータや無関係なデータを避けるべきです。
- 正確性:組織は、処理する個人データの正確性を確保する責任を負います。データを最新に保ち、不正確な情報を訂正するため、合理的な措置を講じる必要があります。
- 保存期間の制限:個人を識別できる形式で個人データを保存する期間は、必要な範囲に限るべきです。組織は保存期間を定め、不要になったデータを削除または匿名化する必要があります。
- 完全性と機密性:組織は、不正アクセス、開示、改変、破壊から個人データを守るため、適切なセキュリティ対策を実施しなければなりません。
- 説明責任:組織はデータ処理活動について説明責任を負います。GDPRへの準拠を証明できるようにし、データ主体からの請求やデータ侵害に対応する仕組みを整える必要があります。
これらの原則に従うことで、EU域外企業は個人データを適法、倫理的かつ安全に取り扱えます。
GDPRの適用範囲と適用対象
一般データ保護規則(GDPR)は広い範囲に適用され、EU域内外を問わず、EU居住者の個人データを処理する企業が対象になります。EU域外企業は、コンプライアンスを確保し、EUのデータ主体のプライバシー権を守るため、GDPRの適用範囲を理解する必要があります。
主なポイント:
- EU域外企業でも、EUの個人に商品やサービスを提供する場合、またはその行動を監視する場合はGDPRの対象になります。
- 個人データには、氏名、住所、メールアドレス、IPアドレス、Cookie情報など、個人を直接または間接的に特定できる情報が含まれます。
- EU居住者の個人データを扱う限り、処理を行う場所にかかわらず規則が適用されます。
表:GDPRの適用範囲と適用対象
| 適用範囲 | 適用対象 |
|---|---|
| EU域内 | 適用 |
| EU域外 | 適用 |
ヒント: EU域外企業は、GDPRの適用対象かどうかを判断するため、データ処理活動を慎重に評価すべきです。法律の専門家に相談すると、不明点を整理し、コンプライアンスの確保に役立ちます。
GDPRは幅広い場面に適用されます。EU域外企業は、EUの個人への商品やサービスの提供、行動の監視などが対象になることを理解する必要があります。形式や保管場所を問わず個人データを特定して保護することが、GDPR要件の遵守につながります。法律相談と詳細なデータ評価も重要な手順です。
EU域外企業のコンプライアンス要件
データ保護責任者(DPO)
データ保護責任者(DPO)は、組織が一般データ保護規則(GDPR)を遵守するうえで重要な役割を担います。DPOは、組織のデータ保護戦略とその実施を監督し、データ保護影響評価について助言し、GDPR要件への準拠状況を監視します。
DPOの役割に関する主なポイントは次のとおりです。
- 独立性:利益相反を避けるため、DPOは独立して職務を行い、経営陣の最上位に直接報告すべきです。
- 専門性:DPOはデータ保護法とその実務に関する専門知識を持ち、組織の業務やデータ処理活動を理解している必要があります。
- 責任:DPOは従業員にGDPR要件を周知し、監査や評価を実施し、データ主体や監督機関の連絡窓口を務めます。
DPOの役割を効果的にするため、組織は明確な報告体制を整え、十分なリソースと支援を提供し、データ保護への意識と説明責任を重視する文化を育てることができます。
ヒント:組織はDPOを慎重に選び、責任を効果的に果たせるよう支援して、GDPRへの準拠を確保すべきです。
処理の法的根拠
GDPRへの準拠を目指すEU域外企業にとって、個人データを処理する法的根拠を理解することは重要です。法的根拠は、個人データを処理できる理由を定めます。GDPR第6条では、次の6つが定められています。
- 同意:個人データを処理することについて、本人から明示的かつ十分な説明に基づく同意を得る。
- 契約の履行に必要な場合:データ主体との契約を履行するために必要な個人データを処理する。
- 法的義務:法的義務を果たすためにデータを処理する。
- 重大な利益:人の生命を守るためにデータを処理する。
- 公共の利益に関する任務:公共の利益のために行われる公的な機能や任務を遂行するためにデータを処理する。
- 正当な利益:管理者または第三者の正当な利益のためにデータを処理する。ただし、データ主体の利益、権利、自由が優先される場合は除きます。
EU域外企業は、各処理活動の法的根拠を慎重に判断し、記録する必要があります。これにより、データ処理の透明性と説明責任が高まり、GDPRへの準拠にもつながります。
各法的根拠の判断に役立つよう、Information Commissioner’s Office(ICO)はガイダンスと例を提供しています。内容を確認し、必要に応じて法律の専門家に相談することをお勧めします。
同意とデータ主体の権利
同意とデータ主体の権利は、 一般データ保護規則 (GDPR)の重要な要素です。組織は個人データの処理前に、本人から明示的かつ十分な説明に基づく同意を得なければなりません。本人がデータの利用目的を完全に理解し、自由意思で同意する必要があります。また、本人はいつでも同意を撤回できます。組織は、処理の法的根拠やデータ主体の権利を含め、データ処理活動について明確で透明性のある情報を提供しなければなりません。
GDPRの同意とデータ主体の権利に関する要件を満たすため、組織は次の対応を行うべきです。
- 個人が同意を簡単に行い、撤回し、管理できる同意管理システムを導入する。
- プライバシーポリシーを定期的に見直して更新し、明確で簡潔、かつ容易に参照できる状態にする。
- 個人データへのアクセス、訂正、消去など、データ主体の権利を行使する手段を提供する。
- データ主体からの請求に対応する手順を定め、期限内に回答する。
個人のプライバシーと権利を守るため、組織は同意とデータ主体の権利に関するGDPR要件を理解し、遵守する必要があります。
データ侵害の通知
データ侵害の通知はGDPRコンプライアンスの重要な要素です。データ侵害が発生した場合、EU域外企業は関係する監督機関と影響を受けた個人に速やかに通知しなければなりません。迅速で****正確な通知は、侵害による被害を抑え、 GDPR要件への準拠を証明する のに役立ちます。通知には、侵害の性質、影響を受けた個人データの種類、起こり得る結果、対応として講じた措置を含めるべきです。通知要件を満たさないと、多額の制裁金が科される可能性があります。
国際データ移転
国際データ移転とは、欧州連合(EU)からEU域外の国へ個人データを移すことです。一般データ保護規則(GDPR)は、個人データを保護するため、このような移転に関する要件を定めています。
国際データ移転に関する主な考慮事項:
- 十分性認定:欧州委員会は、EU域外の国が十分なデータ保護水準を備えているかを判断できます。十分性が認められた国には、追加の保護措置なしで個人データを移転できます。
- 標準契約条項(SCCs):十分性認定のない国へデータを移す際に、適切な保護を確保するため組織が利用できる、事前承認済みの契約条項です。
- 拘束的企業準則(BCRs):多国籍組織が採用する内部ルールで、組織内の個人データ移転に一貫した保護水準を確保します。
- 例外:一定の状況では、組織は国際移転の例外規定を利用できます。例外には、明示的な同意、契約の履行、重大な利益の保護などがあります。
国際データ移転のコンプライアンスを確保するためのヒント:
- GDPRに基づくデータ移転要件を詳細に評価する。
- 十分性認定、SCCs、BCRsなど、移転に適用する法的根拠を特定する。
- 移転中に個人データを保護するため、適切な技術的・組織的措置を講じる。
- データ移転活動を文書化し、準拠を証明する記録を維持する。
EU域外企業は、国際データ移転に関するGDPR要件を理解し、遵守する必要があります。違反すると、多額の制裁金や評判の低下につながる可能性があります。
- GDPRへの継続的な準拠を確保するため、データ移転の手順を定期的に見直して更新する。
- GDPRの変更や更新を把握し、データ移転の実務に反映する。
EU域外企業に対するGDPRの影響
マーケティングと広告への影響
一般データ保護規則(GDPR)は、EU域外企業のマーケティングや広告活動にも大きな影響を与えます。マーケティング目的で個人データを処理する前に、本人から明示的かつ十分な説明に基づく同意を得る必要があります。企業はデータの利用方法を明確に説明し、本人が配信を停止できるようにしなければなりません。
主なポイント:
- マーケティング目的で個人データを処理する前に、明示的かつ十分な説明に基づく同意を得る。
- 個人がマーケティングの連絡を停止できるようにする。
- マーケティング目的でデータをどのように使うか明確に説明する。
GDPRに違反すると、世界全体の年間売上高の4%または2,000万ユーロのいずれか高い額を上限とする罰金など、厳しい制裁が科される可能性があります。
ヒント: EU域外企業は、GDPRへの準拠を確保するためマーケティングと広告の実務を見直すべきです。プライバシーポリシーの更新、同意取得の仕組みの導入、マーケティング連絡を停止する方法の提供などが必要になる場合があります。
データ保護影響評価
データ保護影響評価(DPIA)は、EU域外企業がGDPRを遵守するうえで重要です。DPIAは、プロジェクトや活動に伴うデータ保護上のリスクを特定して軽減する体系的なプロセスです。データ処理が個人のプライバシー権に与える影響を評価し、リスクを軽減する適切な措置を決めるのに役立ちます。
DPIAでは、収集するデータの種類、処理目的、実施中のセキュリティ対策、個人の権利と自由に対する潜在的なリスクなど、データ処理活動を包括的に分析します。また、処理の必要性と相当性を検討し、目的の達成に必要なデータだけを収集・処理するようにします。
DPIAを効果的に実施するには、EU域外企業は次の手順に従うべきです。
- DPIAの必要性を判断する:プロジェクトや活動に、高リスクのデータ処理が含まれているか確認する。
- 処理内容を説明する:目的、データの種類、受領者、保存期間などを記録する。
- 必要性と相当性を評価する:目的を達成するために処理が必要かつ相当かを確認する。
- リスクを特定して評価する:個人の権利と自由に対するリスクを特定し、発生可能性と重大度を評価する。
- リスクを軽減する:暗号化、仮名化、アクセス制御などの措置を実施する。
- 関係者に相談する:データ主体、データ保護責任者、その他の専門家から意見を集める。
- DPIAを文書化する:評価結果、実施した措置、下した判断の記録を維持する。
DPIAを実施することで、EU域外企業は個人のプライバシー権保護への取り組みとGDPR要件への準拠を示せます。また、データ保護上のリスクを事前に特定して対応できるため、組織全体のサイバーセキュリティ強化にも役立ちます。
説明責任と記録管理
説明責任と記録管理は、GDPRコンプライアンスの重要な要素です。EU域外企業は、処理する個人データについて責任を負えることを示し、データ処理活動の正確な記録を維持しなければなりません。記録には、処理の法的根拠と目的、関係するデータ主体と個人データの種類を含めます。一般データ保護規則は、 透明性と説明責任 を確保するため、企業にデータ処理活動の記録を求めています。
制裁と執行
一般データ保護規則(GDPR)に違反すると、厳しい制裁や執行措置につながる可能性があります。EU域外企業は、GDPR要件を満たさない場合に起こり得る結果を理解する必要があります。違反に対する罰金は高額になることがあり、上限は2,000万ユーロまたは世界全体の年間売上高の4%のいずれか高い額です。
GDPRの執行は、EU各加盟国の監督機関が担います。監督機関は調査を行い、準拠していない企業に制裁を科す権限があります。コンプライアンスを確保するため、監査や警告、是正措置の命令を行うこともできます。
制裁や執行措置を避けるため、EU域外企業はGDPRへの準拠を優先し、個人データを保護するために必要な対応を行うべきです。これには、強固なデータ保護対策の導入、定期的な監査、GDPR要件に関する従業員研修が含まれます。
GDPRに準拠するためのヒント:
- GDPR要件に沿うよう、プライバシーポリシーと手順を定期的に見直して更新する。
- GDPRコンプライアンスを監督するデータ保護責任者(DPO)の役割を組織内に設ける。
- データ侵害を監督機関へ速やかに報告するための通知手順を導入する。
- 個人データへのリスクを特定して軽減するため、データ保護影響評価(DPIA)を実施する。
- GDPRへの継続的な準拠に向け、法規制の変更や更新を把握する。
GDPR要件を守り、データ保護を優先すれば、EU域外企業は制裁や執行措置のリスクを抑え、EU顧客の信頼を築き、個人データ保護への取り組みを示せます。
EU顧客との信頼を築く
GDPRへの準拠を目指すEU域外企業にとって、EU顧客との信頼構築は欠かせません。信頼はビジネス関係の基盤であり、個人データを扱う場合には特に重要です。信頼を築くため、企業は次の対応を行うべきです。
- 不正アクセスや侵害から顧客データを守るため、強固なセキュリティ対策を実施する。
- データ処理の実務について_透明性を保ち_、個人データの収集、保存、利用方法を顧客に知らせる。
- 顧客の個人データを処理する前に明示的な同意を取得し、いつでも撤回できるようにする。
- 顧客情報を定期的に更新・検証し、データの正確性を確保する。
- 顧客が個人データにアクセスし、訂正・削除できる仕組みを用意し、データ主体の権利行使を可能にする。
これらの実務を通じて、EU域外企業はデータ保護への取り組みを示し、EU顧客との信頼を築けます。
GDPRコンプライアンスを達成する手順
データ監査の実施
データ監査は、GDPRへの準拠を目指すEU域外企業にとって重要な手順です。監査では、組織が収集、処理、保存する個人データを評価して記録します。データの取り扱いに潜むリスクや弱点の特定にも役立ちます。監査では、次の点を確認します。
- 収集する個人データの種類と処理目的を特定する。
- 同意や正当な利益など、データ処理の法的根拠を判断する。
- 不正アクセスや侵害からデータを守るセキュリティ対策を評価する。
- データ保存方針を確認し、GDPR要件への準拠を確保する。
- 第三者やEU域外への移転を含め、組織内のデータの流れを記録する。
データ監査を行うと、組織のデータ処理活動を包括的に把握でき、GDPRへの準拠に必要な改善点を特定できます。
プライバシーポリシーと手順の導入
GDPRに準拠するには、プライバシーポリシーと手順の導入が欠かせません。プライバシーポリシーは、組織が個人データをどのように収集、利用、保護するかを説明し、手順はデータを安全に扱うための枠組みを定めます。導入時には、次の点を考慮します。
- 透明性:データをどのように、何の目的で処理するかを個人に明確に伝えます。プライバシーポリシーには、簡潔で理解しやすい表現を使います。
- 法的根拠:同意、契約上の必要性、正当な利益など、個人データを処理する法的根拠を特定し、選択した根拠をプライバシーポリシーに記録します。
- データの最小化:目的に必要な最小限の個人データだけを収集・保存します。これにより、不正アクセスや不正使用のリスクを抑えます。
- データセキュリティ:不正アクセス、改変、破壊から個人データを守るため、適切な技術的・組織的措置を講じます。
- データ保存:個人データの種類ごとに明確な保存期間を設け、定期的に見直し、不要になったデータを削除します。
ヒント:変化するGDPR要件に沿い、組織のデータ処理活動の変更を反映できるよう、プライバシーポリシーと手順を定期的に見直して更新してください。
GDPRに関する従業員研修
従業員へのGDPR研修は、EU域外企業が規則を遵守し、個人データを保護するために重要です。従業員には、GDPRの主要原則と要件に加え、データ保護における自分の役割と責任を教える必要があります。
包括的な研修プログラムは、データ保護の重要性と、違反によって生じ得るリスクの理解に役立ちます。研修では次のテーマを扱います。
- GDPRの原則と組織での適用方法。
- 個人データ処理の法的根拠。
- データ主体の権利と請求への対応方法。
- 有効な同意を取得する重要性。
- データ侵害の報告と対応手順。
従業員を研修することで、GDPRへの備えが整い、安全かつ規則に沿って個人データを扱うための 知識と技能 を身につけられます。
データ保護対策の確立
EU域外企業が一般データ保護規則(GDPR)を遵守するには、強固なデータ保護対策の確立が重要です。こうした対策は個人データとプライバシー権を保護します。効果的な対策はデータ侵害のリスクを抑え、データセキュリティへの取り組みを示します。
コンプライアンスの定期的な見直しと更新
GDPR要件を継続的に満たすには、 EU域外企業 がコンプライアンスを定期的に見直して更新する必要があります。定期的な確認によって、企業は不足や改善点を見つけ、適切な措置を講じられます。これにより違反や制裁のリスクを抑えられます。また、事業に影響する可能性のある新たな義務や要件を把握するため、GDPRの変更や更新を追うことも重要です。
EU域外企業の課題とベストプラクティス
国境を越えるデータ移転への対応
国境を越えるデータ移転への対応は、EU域外企業のGDPRコンプライアンスに欠かせません。GDPRは、個人のプライバシーとデータセキュリティを守るため、欧州経済領域(EEA)外への個人データ移転に厳格な規則を設けています。
EU域外企業が国境を越えるデータ移転を適切に行うには、次の点を検討します。
- 十分性を評価する:欧州委員会が移転先の国を十分な保護水準にあると認定しているか確認します。十分性が認められた国には、GDPRと同等とされるデータ保護法があります。
- 適切な保護措置を実施する:移転先が十分と認定されていない場合、個人データを守るため、標準契約条項(SCCs)や拘束的企業準則(BCRs)などを導入します。
- 明示的な同意を得る:十分性認定のない国への個人データ移転について、データ主体から明示的な同意を取得します。
- 第三者による移転を監視する:データ移転に関係する第三者もGDPR要件を遵守していることを確認します。
- 記録を維持する:国境を越えるデータ移転を詳しく記録します。記録には、法的根拠、実施した保護措置、関連するデータ保護影響評価を含めます。
これらの手順に従えば、EU域外企業はGDPRに沿って国境を越えるデータ移転を行い、個人データのプライバシーと安全性を守れます。
同意とデータ主体からの請求の管理
同意とデータ主体からの請求を管理することは、EU域外企業のGDPRコンプライアンスに重要です。個人が自身の個人データを管理し、GDPRに基づく権利を行使できるようにする必要があります。主な考慮事項は次のとおりです。
- 同意:個人データの処理前に、有効かつ明示的な同意を取得します。同意は自由意思による具体的で十分な説明に基づく、曖昧さのないものでなければなりません。
- データ主体の権利:GDPRが認める、個人データへのアクセス、訂正、消去などの権利を把握します。
- 請求への対応:データ主体からの請求を適切に処理する手順を整えます。請求者の本人確認と、定められた期限内の回答も含まれます。
GDPRを遵守し、データを処理する個人との信頼を保つため、同意とデータ主体からの請求を適切に管理する必要があります。
ベンダーと第三者のコンプライアンス確保
EU域外企業がGDPRを遵守するには、ベンダーと第三者にもコンプライアンスを求める必要があります。EU域外企業は、顧客の 個人データの処理 をベンダーや外部サービス提供者に委託することがよくあります。委託先にもGDPR要件を遵守させるため、強固な契約を結ぶことが重要です。ベンダーと第三者のコンプライアンスを確保する際は、次の点を検討します。
クラウドコンピューティングにおけるデータ保護
クラウドコンピューティングは、拡張性、コスト効率、柔軟性などの利点をもたらし、多くの企業にとって不可欠になっています。しかし、クラウドでのデータ保護には独自の課題があり、EU域外企業では特に慎重な対応が必要です。組織は、一般データ保護規則(GDPR)への準拠に向けて課題を理解し、対処しなければなりません。
規制変更の把握
GDPRを遵守するため、EU域外企業は規制変更を積極的に監視し、対応を調整する必要があります。法改正によってEUの個人の データ保護権が直接影響を受ける ため、特に重要です。変更を把握するための主な方法は次のとおりです。
EU域外企業の課題とベストプラクティス。世界のつながりが深まるなか、EU域外企業はサイバーセキュリティとデータプライバシーに関する特有の課題に直面しています。脅威の状況は急速に変化するため、貴重な資産を守り、最新の動向を把握することが重要です。 simeononsecurity.com では、こうした課題への対応に役立つ専門知識と情報を提供しています。サイトではサイバーセキュリティ、自動化、暗号資産など幅広いテーマを扱っています。最新の動向やベストプラクティスを探している方にとって、 simeononsecurity.com は役立つ情報源です。専門家のセキュリティ情報を確認し、サイバーセキュリティ分野の動向を把握するために、ぜひご覧ください。
まとめ
今日のグローバルなデジタル環境において、EU域外企業は一般データ保護規則(GDPR)を理解し、遵守する必要があります。GDPRは、その歴史、目的、主要原則を通じて、EU域内の個人のプライバシーと権利を守ります。適用範囲はEUの国境を越え、世界中の企業に影響します。
GDPRを遵守するため、EU域外企業はデータ保護責任者(DPO)の任命、個人データ処理の法的根拠の確立、有効な同意の取得、データ侵害の迅速な報告など、さまざまな要件に対応しなければなりません。国際データ移転では、適切な保護措置を慎重に検討する必要があります。
GDPRがEU域外企業に与える影響は広範です。マーケティングや広告の実務を要件に合わせ、データ保護影響評価でリスクを特定して軽減する必要があります。説明責任と記録管理は準拠の証明に役立ち、制裁や執行の仕組みは違反の抑止に役立ちます。
GDPRコンプライアンスを達成し維持するには、定期的なデータ監査、強固なプライバシーポリシーと手順、従業員へのGDPR原則の研修、データ保護対策の確立、規制変更の把握が必要です。
EU域外企業は、国境を越えるデータ移転、同意とデータ主体からの請求、ベンダーや第三者のコンプライアンス、クラウドでのデータ保護、変化する規制への対応にも課題を抱えています。ベストプラクティスを採用し、専門家の助言を得ることで、こうした課題を乗り越え、EU顧客との信頼を築けます。
GDPRはデータ保護規制に大きな変化をもたらし、プライバシーと個人の権利の重要性を強調しています。EU域外企業は、グローバルなデジタル環境の複雑さに対応し、EU顧客の信頼を築くため、GDPRを積極的に理解して遵守する必要があります。
よくある質問
GDPRの目的は何ですか?
GDPRの目的は、欧州連合(EU)内の個人のプライバシーと個人データを保護し、個人データの処理と移転を規制することです。
GDPRは誰に適用されますか?
組織の所在地を問わず、EUの個人データを処理するすべての組織にGDPRが適用されます。
GDPRの主要原則は何ですか?
主な原則には、個人データの適法、公正、透明な処理、目的の限定、データの最小化、正確性、保存期間の制限、完全性と機密性、説明責任があります。
データ保護責任者(DPO)とは何ですか?
データ保護責任者(DPO)は、組織内で任命され、GDPRへの準拠を担い、データ主体や監督機関の連絡窓口を務める人です。
GDPRに基づく個人データ処理の法的根拠は何ですか?
法的根拠には、同意、契約の履行、法的義務、重大な利益、公共の利益に関する任務、正当な利益があります。
GDPR違反にはどのような制裁がありますか?
違反には高額な制裁が科される可能性があります。罰金は2,000万ユーロまたは世界全体の年間売上高の4%までで、いずれか高い額が適用されます。

Related Posts