
ビジネスプロフェッショナル向けサイバーセキュリティ認定資格トップ5

Table of Contents
2026年版 ビジネスプロフェッショナル向け非技術系サイバーセキュリティ認定資格トップ5
デジタル時代において、サイバーセキュリティはあらゆる企業運営に欠かせません。サイバー脅威や攻撃が増える中、組織には機密情報やデータを守る熟練した人材が必要です。広く知られる技術系資格に加え、ビジネスプロフェッショナル向けの価値ある非技術系認定資格もあります。深い技術知識がなくても、サイバーセキュリティの原則、方針、ベストプラクティスを総合的に学べます。
2026年もサイバーセキュリティを取り巻く状況は急速に変化しています。最近の業界レポートによると、2026年の世界のサイバーセキュリティ支出は2,150億ドルを超える見込みで、前年比12%増です。効果的な対策には技術力だけでなく、強固なガバナンス、リスク管理、プライバシーコンプライアンス、ビジネス志向の専門家による戦略的リーダーシップが必要だと、組織は認識しつつあります。
2026年には世界で350万人分のサイバーセキュリティ人材が不足しています。その多くは管理、ガバナンス、プライバシー関連の職種で、深い技術力よりビジネス判断力を求めます。関連資格を取得するビジネスプロフェッショナルには大きな機会があります。
このガイドでは、2026年にビジネスプロフェッショナルに役立つ非技術系サイバーセキュリティ認定資格を5つ紹介します。価格、投資収益率、キャリア機会、市場にある他の選択肢との比較も説明します。
技術系と非技術系を含む主要資格の比較は、 2026年版サイバーセキュリティ認定資格比較ガイド をご覧ください。
2026年に非技術系資格が重要な理由
個別の資格を見る前に、非技術系サイバーセキュリティ資格の価値が高まった理由を確認しましょう。
ビジネス上の必要性
現代のサイバーセキュリティは、根本的には企業リスク管理の機能です。技術的な対策は不可欠ですが、組織には次の力を持つリーダーも必要です。
- 技術リスクをビジネスへの影響に置き換える
- セキュリティ戦略を事業目標に合わせる
- 複雑な規制要件に対応する
- 効果的なセキュリティプログラムを構築、管理する
- 技術に詳しくない関係者にセキュリティを説明する
- リスクに基づき、セキュリティ投資を判断する
規制の複雑化
2026年には規制環境が大幅に複雑化しています。組織は次の要件に対応する必要があります。
- 適用強化が進むGDPR(一般データ保護規則)
- CCPA 2.0(強化版カリフォルニア州消費者プライバシー法)
- CPRA(カリフォルニア州プライバシー権法)
- HIPAA(医療保険の相互運用性と説明責任に関する法律)
- CMMC 2.0(サイバーセキュリティ成熟度モデル認証)
- 各州のプライバシー法
- 国際的なデータ保護要件
この環境への対応には、プライバシー、コンプライアンス、リスク管理の専門知識が必要です。これらの認定資格でその知識を身につけられます。
キャリアアップと報酬
認知度の高い非技術系サイバーセキュリティ資格を持つ人は、給与面で大きな優位を得ています。
| 職種 | 資格なし | 関連資格あり | 給与増加 |
|---|---|---|---|
| プライバシー責任者 | $95,000 | $125,000-$145,000 | 32-53% |
| セキュリティマネージャー | $110,000 | $140,000-$165,000 | 27-50% |
| コンプライアンスマネージャー | $100,000 | $130,000-$155,000 | 30-55% |
| リスクマネージャー | $105,000 | $135,000-$160,000 | 29-52% |
| CISO | $180,000 | $225,000-$300,000 | 25-67% |
給与データは2026年の米国市場平均に基づきます。
1. Certified Information Systems Security Professional (CISSP)
Certified Information Systems Security Professional (CISSP) は、世界的に認知されたサイバーセキュリティ資格です。技術的な内容も扱いますが、管理と戦略の視点で設計されています。そのため、サイバーセキュリティの知識を深めたい経営幹部、マネージャー、コンサルタントに適しています。
ビジネスプロフェッショナルにCISSPが適する理由
CISSPは、企業規模のサイバーセキュリティプログラムを設計、実装、管理する能力を示します。純粋な技術資格とは異なり、次の分野を扱います。
- セキュリティの戦略立案とガバナンス
- 事業要件と制約の理解
- リスク管理と意思決定の枠組み
- 規制や業界標準への準拠
- セキュリティプログラムの管理とリーダーシップ
CISSPの8ドメイン(2026年)
CISSPは8つのドメインで幅広いサイバーセキュリティ分野を扱います。
セキュリティとリスク管理
- セキュリティガバナンスの原則
- コンプライアンスと法的事項
- 職業倫理
- セキュリティポリシー、標準、手順、ガイドライン
- 事業継続と災害復旧の計画
- 人員のセキュリティ
- リスク管理の概念
資産セキュリティ
- 情報と資産の分類
- プライバシー保護
- データライフサイクル管理
- データセキュリティ制御
- 取り扱い要件
セキュリティアーキテクチャとエンジニアリング
- セキュリティ設計の原則
- セキュリティモデルとフレームワーク
- セキュアなシステム設計
- 暗号システム
- 物理セキュリティ
通信とネットワークセキュリティ
- ネットワークアーキテクチャと設計
- セキュアな通信路
- ネットワークコンポーネントとプロトコル
アイデンティティとアクセス管理(IAM)
- アイデンティティ管理
- アクセス制御モデル
- サービスとしてのアイデンティティ(IDaaS)
- サードパーティのアイデンティティサービス
セキュリティ評価とテスト
- 評価とテストの戦略
- セキュリティプロセスのデータ収集
- セキュリティ監査
- 脆弱性評価
セキュリティ運用
- セキュリティ運用の概念
- リソースのプロビジョニング
- インシデント管理
- 災害復旧と事業継続
ソフトウェア開発セキュリティ
- ソフトウェア開発ライフサイクルのセキュリティ
- 開発環境のセキュリティ制御
- ソフトウェアセキュリティの有効性
CISSPの要件(2026年)
- 実務経験:8ドメインのうち2つ以上で、累計5年以上の有給実務経験。4年制大学の学位または(ISC)²承認資格で、経験を1年分代替できます。
- 試験:適応型形式で100~150問、3時間、合格点700/1000
- 推薦:(ISC)²認定プロフェッショナルの推薦が必要
- CPE要件:3年ごとに120クレジット
CISSPの費用(2026年)
| 費用項目 | 金額 |
|---|---|
| 試験料(米国) | $749 |
| 年間維持費(AMF) | $149 |
| 学習教材(推定) | $300-$800 |
| 研修コース(任意) | $3,000-$4,500 |
| 初年度合計 | $1,198-$6,198 |
| 年間更新料 | $149 |
キャリアへの影響
ビジネス寄りの職種に就くCISSP保有者は、次のように報告しています。
- 2年以内の平均給与増加額:$25,000~$40,000
- 68%が認定後18か月以内に昇進
- セキュリティリーダー職での信頼性向上
- Cレベル幹部との意思疎通の向上
CISSPの取得が適する人
- セキュリティマネージャー、ディレクター
- セキュリティ職へ移るITマネージャー
- リスク管理の専門家
- コンプライアンス担当者
- 事業継続マネージャー
- セキュリティコンサルタント
- CISOや上級セキュリティリーダーを目指す人
CISSPと要件の詳細は、 CISSP - Certified Information Systems Security Professional をご覧ください。
CISSPと他のセキュリティ認定資格の比較は、 2026年版サイバーセキュリティ認定資格比較ガイド をご覧ください。
2. Certified Information Privacy Professional/Europe (CIPP/E)
Certified Information Privacy Professional/Europe (CIPP/E) は、欧州連合(EU)のデータ保護法やプライバシー実務に携わる人向けの資格です。2026年にはGDPRの執行が強まり、年間の累計制裁金は25億ユーロを超えています。組織ではプライバシーの専門知識がこれまで以上に重視されています。
2026年にCIPP/Eを取得する理由
CIPP/Eが重要になった主な理由は次のとおりです。
- GDPRの成熟:施行8年目を迎え、監督機関は期待事項を明確化し、監視を強めています。
- 世界的な関連性:多くの国がGDPRを参考にした制度を採用しており、EUのプライバシー知識は世界で活用できます。
- Schrems IIとデータ移転:国際移転の複雑さから専門知識が必要です。
- プライバシー・バイ・デザイン:製品開発にプライバシーを組み込む組織が増え、資格を持つ人材を求めています。
- 取締役会レベルの課題:プライバシーが経営課題となり、認定専門家の重要性が高まっています。
CIPP/Eの出題内容
この資格はEUのプライバシー法と実務を幅広く扱います。
欧州のデータ保護法と規制
- 歴史的背景とEUデータ保護の発展
- EU機関とプライバシー規制における役割
- 立法手続きと規制枠組み
- EU法の基盤となる主要なプライバシー原則
- プライバシー監督機関と執行権限
GDPRの基礎
- 実質的・地理的適用範囲:GDPRが適用される場合
- 主要な定義:個人データ、処理、管理者、処理者
- 処理の原則:適法性、公平性、透明性、目的制限、データ最小化
- 処理の法的根拠:同意、契約、法的義務、重大な利益、公的任務、正当な利益
- 特別カテゴリーのデータ:追加保護が必要な機微データ
- 子どものデータ:未成年者の情報処理に関する特別要件
データ主体の権利
- 情報を得る権利:透明性に関する義務
- アクセス権:データ主体アクセス請求(SAR)
- 訂正権:不正確なデータの修正
- 消去権(「忘れられる権利」)
- 処理を制限する権利
- データポータビリティ権
- 自動意思決定を含む異議を唱える権利
- 自動処理に関する権利:プロファイリングとアルゴリズムによる意思決定
管理者と処理者の義務
- 説明責任の原則:コンプライアンスを証明する
- 設計段階および初期設定によるデータ保護
- 処理活動の記録(第30条の記録)
- データ保護影響評価(DPIA)
- 監督機関との事前協議
- DPO:データ保護責任者の選任と役割
- 処理の安全性:適切な技術的・組織的対策
- 侵害通知:72時間以内の通知要件
- 処理者との契約:第28条の要件
国際的なデータ移転
- 移転手段:十分性認定、標準契約条項(SCC)、拘束的企業準則(BCR)
- Schrems IIの影響:追加措置と移転影響評価
- Brexit後の英国とEUの十分性認定
- EU・米国データプライバシー枠組み(Privacy Shieldの後継)
- 移転リスク評価と文書化
執行と責任
- 監督機関の権限と協力の仕組み
- 苦情処理の手続き
- 調査・是正権限
- 行政制裁金の計算方法と上限
- 民事責任と損害賠償請求権
- 行動規範と認証制度
CIPP/E試験の詳細(2026年)
- 形式:多肢選択式90問
- 時間:2.5時間
- 合格点:300/500(換算スコア)
- 言語:英語、ドイツ語、フランス語、スペイン語など複数言語
- 受験方法:Pearson VUE試験会場またはオンライン監督
CIPP/Eの費用(2026年)
| 費用項目 | 金額 |
|---|---|
| IAPP会員費(必須) | $550/年 |
| 試験料(会員価格) | $550 |
| 学習教材 | $200-$500 |
| 研修コース(任意) | $2,200-$3,500 |
| 初年度合計 | $1,300-$4,600 |
| 年間更新料 | $550(会員費 + CPE) |
CIPP/Eの維持
- CPE要件:2年ごとに20単位
- 再認定:CPE単位を取得できなかった場合は再受験可能
- IAPP会員資格:有効な会員資格を維持
CIPP/Eによるキャリア機会
CIPP/Eは多様な職種への道を開きます。
- データ保護責任者(DPO):多くのEU組織で必要
- プライバシーマネージャー:組織のプライバシープログラムを監督
- プライバシーコンサルタント:GDPR準拠について助言
- プライバシー担当弁護士:プライバシー法を扱う法務職
- コンプライアンスマネージャー:プライバシーを含む広範なコンプライアンス職
給与への影響(2026年)
| 職種 | 地域 | 平均給与 |
|---|---|---|
| DPO | ドイツ | €85,000-€120,000 |
| DPO | 英国 | £75,000-£110,000 |
| DPO | フランス | €75,000-€100,000 |
| プライバシーマネージャー | EU平均 | €70,000-€95,000 |
| プライバシーコンサルタント | EU平均 | €80,000-€125,000 |
EU業務を支援する米国拠点の職種:$110,000-$155,000
CIPP/Eの取得が適する人
- EU拠点の組織で働く人
- EUに顧客や事業拠点を持つ米国企業
- プライバシーを専門とする法務担当者
- GDPRを管理するコンプライアンス担当者
- データ保護責任者
- EUデータを扱うプロダクトマネージャー
- EU顧客のデータを管理するマーケティング担当者
補完的な認定資格
CIPP/E保有者は次の資格も取得することがあります。
- CIPP/US:米国のプライバシー法を理解する
- CIPM:プライバシープログラム管理の技能を得る
- CIPT:プライバシー技術を理解する
CIPP/Eの詳細: CIPP/E - Certified Information Privacy Professional/Europe
3. Certified Information Privacy Manager (CIPM)
Certified Information Privacy Manager (CIPM) は、組織のプライバシープログラムを管理、統括する専門家向けの資格です。CIPP/Eなどがプライバシー法の理解に重点を置く一方、CIPMはプライバシープログラムの実装と運用に重点を置きます。
2026年にCIPMを取得する理由
プライバシー規制が成熟するにつれて、組織は法令遵守だけでなく、包括的で持続可能なプライバシープログラムを構築するようになりました。CIPMでは次の知識を学べます。
- プライバシープログラム管理の実践的なフレームワーク
- 日常的なプライバシー管理の運用指針
- プライバシーリスクの評価手法
- 組織のプライバシーに関するガバナンス構造
- プログラムの測定指標と評価方法
2026年には、Global 500企業の87%が正式なプライバシープログラムを設置しており、CIPMの技能を持つ人材の需要が高まっています。
CIPMの出題内容
この資格は主に3つのドメインで構成されます。
I. プライバシープログラムのガバナンス(45%)
このドメインでは、プライバシーガバナンスの構造を確立し、維持する方法を扱います。
1. プライバシーガバナンスの枠組み
- プライバシー管理の組織構造
- プライバシーポリシー、標準、手順
- 取締役会や経営陣への報告方法
- プライバシー委員会の構成と規約
- リスク、コンプライアンス、セキュリティなど他のガバナンス機能との統合
2. プライバシープログラムの戦略
- プライバシーと事業目標の整合
- プログラムの成熟度モデル
- プライバシー施策の戦略計画
- 予算作成とリソース配分
- プライバシー投資の事業上の根拠
3. プライバシーのリーダーシップ
- 組織内でプライバシー文化を育成
- プライバシー施策に伴う変更管理
- 関係者との連携とコミュニケーション
- 研修と啓発プログラム
- KPIなどの主要業績評価指標
4. 法律、規制、フレームワーク
- 規制要件の対応付け
- 世界各地のプライバシー枠組みの理解
- 規制変更の監視
- 新たな要件に合わせたプログラム調整
- 法務担当者との連携
II. プライバシープログラムの運用ライフサイクル(40%)
このドメインでは日々のプライバシープログラム管理を扱います。
1. データの発見と棚卸し
- データインベントリの作成と維持
- データフローのマッピングと文書化
- システムとベンダーの棚卸し
- データライフサイクル管理
- 処理活動記録の管理
2. プライバシー評価
- プライバシー影響評価(PIA/DPIA)
- プライバシーリスク評価の手法
- 移転影響評価
- 正当な利益の評価
- サードパーティのプライバシー評価
3. プライバシー・バイ・デザイン
- 製品開発へのプライバシー統合
- システム設計のプライバシー要件
- エンジニアリング、製品チームとの連携
- アジャイル開発環境でのプライバシー対応
- プライバシー要件の文書化
4. データ主体の権利管理
- 権利請求の手続きの実装
- 権利行使の自動化
- 複雑な請求の管理
- 本人確認の手続き
- 回答時間の管理
5. ベンダーとサードパーティの管理
- ベンダーのプライバシー評価
- 契約のプライバシー条項
- 継続的なベンダー監視
- GDPRに基づく処理者管理
- ベンダーでの侵害への対応
6. ポリシーと通知の作成
- プライバシー通知とポリシーの作成
- 同意管理の戦略
- Cookie通知と管理
- 通知と選択の仕組み
- 透明性要件
7. プライバシー侵害とインシデント対応
- 侵害対応手順
- 侵害の評価と通知
- 是正と改善措置
- 根本原因分析
- インシデント後のレビュー
III. プライバシープログラムの戦略的コンプライアンス(15%)
このドメインは、プライバシーを事業戦略と整合させます。
1. プライバシー技術とデータ管理
- プライバシー強化技術(PET)
- データ最小化技術
- 匿名化と仮名化
- プライバシー管理プラットフォーム
- プライバシープログラムの自動化とAI
2. 研修と啓発
- 役割別のプライバシー研修
- 啓発キャンペーン
- 研修効果の測定
- プライバシーチャンピオン制度
- プライバシー文化の醸成
3. プライバシープログラムの有効性測定
- 主要業績評価指標(KPI)
- 主要リスク指標(KRI)
- 指標ダッシュボードの作成
- ベンチマークと成熟度評価
- 経営陣への報告
CIPM試験の詳細(2026年)
- 形式:多肢選択式およびシナリオ問題90問
- 時間:2.5時間
- 合格点:300/500(換算スコア)
- 受験方法:Pearson VUE試験会場またはオンライン監督
- 問題形式:知識問題と応用シナリオの組み合わせ
CIPMの費用(2026年)
| 費用項目 | 金額 |
|---|---|
| IAPP会員費(必須) | $550/年 |
| 試験料(会員価格) | $550 |
| 学習教材 | $200-$400 |
| 研修コース(任意) | $2,200-$3,200 |
| 初年度合計 | $1,300-$4,350 |
| 年間更新料 | $550(会員費 + CPE) |
CIPMの実務的価値
CIPMではすぐに使える実務知識を得られます。
1. すぐ使えるフレームワーク
- プライバシープログラムのテンプレート
- 評価質問票
- ポリシーテンプレート
- インシデント対応計画
2. 運用ツール
- DPIAの枠組み
- データインベントリのテンプレート
- リスク評価手法
- ベンダー評価質問票
3. 指標と測定
- プライバシープログラムのKPIフレームワーク
- ダッシュボードのテンプレート
- 成熟度評価モデル
- ベンチマーク手法
キャリアへの影響
CIPM保有者は次の効果を報告しています。
- 認定後18か月以内に平均42%の給与増加
- プライバシーリーダー職への昇進の加速
- ビジネス関係者からの信頼性向上
- プライバシープログラムの効果的な実装
理想的な候補者
CIPMは特に次の人に役立ちます。
- プログラムを構築、管理するプライバシー責任者
- 運用を担当するプライバシーマネージャー
- プライバシー責任を持つコンプライアンスマネージャー
- プライバシーリスクに取り組むリスクマネージャー
- プライバシーを主導するビジネスプロフェッショナル
- プログラムを実装するコンサルタント
「三冠」:CIPP、CIPM、CIPT
多くのプライバシー専門家はIAPP認定資格を複数取得します。
| 認定資格 | 分野 | 取得時期 |
|---|---|---|
| CIPP/EまたはCIPP/US | プライバシー法 | 最初に取得し法的基礎を築く |
| CIPM | プライバシー管理 | 次に取得し運用知識を加える |
| CIPT | プライバシー技術 | 最後に取得し技術面を補う |
組み合わせることで、次の能力を得られます。
- 法律知識(CIPP)
- 管理技能(CIPM)
- 技術的理解(CIPT)
他のプライバシー認定資格との比較
| 観点 | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| 分野 | プログラム管理 | EU法 | 米国法 | 技術 |
| 技術的深さ | 低い | なし | なし | 中程度 |
| 管理の重点 | 非常に高い | 低い | 低い | 中程度 |
| 実装の重点 | 非常に高い | 中程度 | 中程度 | 高い |
| 適する職種 | プライバシーマネージャー、責任者 | DPO | 米国のプライバシーマネージャー | プライバシーエンジニア |
CIPMの詳細: CIPM - Certified Information Privacy Manager
プライバシー認定資格の比較は、 2026年版サイバーセキュリティ認定資格比較ガイド をご覧ください。
4. Certified Information Security Manager (CISM)
ISACAが運営する Certified Information Security Manager (CISM) は、組織の情報セキュリティプログラムを管理、監督するビジネスプロフェッショナル向けの資格です。CISMは技術的な実装よりも、管理と戦略に重点を置きます。
ビジネスプロフェッショナルにCISMが適する理由
CISMはITセキュリティと事業目標を結びつける専門家に適しています。2026年には、CISM保有者の世界平均給与は$145,000で、上級職の経験者は$200,000以上を得ています。
CISMの主な特徴:
- 管理重視:技術実装ではなくセキュリティプログラム管理を重視
- 事業との整合:セキュリティを事業目標に結びつける
- リスクベースのアプローチ:セキュリティリスクを理解、管理する
- 戦略的思考:事業目標を可能にするセキュリティ戦略を立てる
- 全社的な視点:ITだけでなく組織全体のセキュリティを考える
CISMの4ドメイン(2026年)
CISMは4つの包括的なドメインを扱います。
ドメイン1:情報セキュリティガバナンス(17%)
情報セキュリティガバナンスの枠組みを確立し、維持する方法を学びます。
セキュリティガバナンスの枠組み
- 組織構造と報告関係
- 事業戦略に沿った情報セキュリティ戦略
- 取締役会と経営陣の関与
- セキュリティガバナンス枠組み(COBIT、ISO、NIST)
- ポリシー、標準、手順の階層
企業ガバナンスとの統合
- ITガバナンスとの統合
- 企業リスク管理(ERM)との整合
- コーポレートガバナンス上の検討事項
- 規制コンプライアンスの枠組み
- 内部監査との連携
セキュリティプログラムの指標
- 主要業績評価指標(KPI)
- 主要リスク指標(KRI)
- バランススコアカードの手法
- セキュリティ指標ダッシュボード
- 取締役会への報告
事業上の投資根拠
- セキュリティ投資の費用対効果分析
- セキュリティ投資利益率(ROSI)
- セキュリティの総所有コスト(TCO)
- 予算作成と管理
- リソース配分
ドメイン2:情報リスク管理とコンプライアンス(20%)
リスク評価と管理に重点を置きます。
リスク管理フレームワーク
- ISO 31000、27005
- NISTリスク管理フレームワーク(RMF)
- FAIR(Factor Analysis of Information Risk)
- リスク評価手法
- リスク対応の選択肢
リスク評価
- 資産の特定と価値評価
- 脅威と脆弱性の評価
- 定性的・定量的なリスク分析
- 発生可能性と影響の判定
- リスク台帳とヒートマップ
リスク対応
- リスクの受容、軽減、移転、回避
- リスク対応計画
- 制御の選択と実装
- 制御の費用対効果分析
- 残留リスクの管理
サードパーティリスク管理
- ベンダーリスク評価
- サービスプロバイダーのリスク管理
- サプライチェーンのセキュリティリスク
- 契約上のセキュリティ要件
- サードパーティの監視と監督
コンプライアンス管理
- 規制要件の特定
- コンプライアンス枠組みと標準
- ギャップ分析と是正
- コンプライアンスの監視と報告
- 監査の管理と調整
ドメイン3:情報セキュリティプログラムの開発と管理(33%)
最大のドメインであり、セキュリティプログラムの構築と管理を扱います。
セキュリティプログラムの戦略
- セキュリティプログラム憲章の作成
- セキュリティロードマップの作成
- プログラム成熟度モデル
- 優先順位付けの枠組み
- 関係者の管理
セキュリティプログラムの開発
- セキュリティアーキテクチャの原則
- 制御枠組み(COBIT、CIS Controls、NIST CSF)
- 基本的なセキュリティ要件
- セキュリティ標準の策定
- ポリシーの策定と管理
リソース管理
- セキュリティチームの構成と人員配置
- スキルギャップ分析と研修
- マネージドセキュリティサービスプロバイダー(MSSP)の管理
- セキュリティコンサルタントの管理
- 予算管理
情報セキュリティの啓発と研修
- セキュリティ啓発プログラムの開発
- 役割別のセキュリティ研修
- フィッシングシミュレーション
- セキュリティ文化の醸成
- 研修効果の測定
セキュリティプログラム管理
- セキュリティ施策のプロジェクト管理
- 変更管理
- 品質保証
- プログラムの見直しと改善
- セキュリティプログラム監査
事業継続と災害復旧
- 事業影響分析(BIA)
- 目標復旧時間(RTO)と目標復旧時点(RPO)
- 継続戦略
- 災害復旧計画
- テストと保守
ドメイン4:インシデント管理(30%)
セキュリティインシデントへの対応と管理を扱います。
インシデント対応計画
- インシデント対応枠組みの策定
- 役割と責任
- コミュニケーション計画
- エスカレーション手順
- 法的・規制上の検討事項
インシデントの検知と分析
- インシデントの識別基準
- トリアージと分類
- 初期評価と範囲の特定
- 証拠保全
- 脅威インテリジェンスの統合
インシデント対応
- 封じ込め戦略
- 根絶手順
- 復旧作業
- コミュニケーション管理
- 関係者への通知
インシデント後の活動
- 教訓のレビュー
- 根本原因分析
- 文書化と報告
- プロセス改善
- 規制当局への通知と侵害の開示
事業継続との統合
- 事業継続・災害復旧チームとの調整
- 発動基準
- フェイルオーバーと復旧手順
- 事業部門との連絡
- 通常運用への復帰
CISMの要件(2026年)
実務経験
- 情報セキュリティ分野で最低5年の実務経験
- CISM職務領域3つ以上で、情報セキュリティ管理経験が3年必要
- 情報セキュリティ経験のうち最大2年を一般的なIT経験で代替可能
試験
- 200問:採点対象150問、識別されないプレテスト50問
- 時間:4時間
- 形式:多肢選択式
- 合格点:450/800(換算スコア)
- 受験方法:Pearson VUE試験会場またはオンライン監督
継続専門教育(CPE)
- 3年間の認定期間中に120時間のCPE
- 年間最低20時間のCPE
- 年間維持費が必要
CISMの費用(2026年)
| 費用項目 | ISACA会員 | 非会員 |
|---|---|---|
| 試験料 | $575 | $760 |
| 年間維持費 | $85 | $100 |
| ISACA会員費(任意、推奨) | $135/年 | N/A |
| 学習教材 | $300-$600 | $300-$600 |
| レビューコース(任意) | $1,500-$3,000 | $1,500-$3,000 |
| 初年度合計(会員費込み) | $2,095-$4,395 | $1,660-$4,360 |
| 年間更新料(会員費込み) | $220 | $100 |
CISMとCISSP:どちらを選ぶか
どちらもセキュリティマネージャー向けですが、重点が異なります。
| 観点 | CISM | CISSP |
|---|---|---|
| 主な重点 | セキュリティプログラム管理 | 幅広いセキュリティ知識 |
| 適する人 | セキュリティマネージャー、CISO | 管理職を目指すセキュリティ担当者 |
| 技術的な深さ | 低い | 中程度 |
| 管理の重点 | 高い | 中程度 |
| リスク管理 | 中心的な重点 | 8ドメインの1つ |
| 適した職種 | セキュリティマネージャー、CISO | セキュリティアーキテクト、マネージャー、コンサルタント |
| 認定団体 | ISACA | (ISC)² |
| 必要な経験 | 5年(管理経験3年) | 5年(技術と管理) |
要点:
- 管理、ガバナンス、経営層を目指すならCISMを選びます。
- 技術と管理を含む幅広い知識が必要ならCISSPを選びます。
- 包括的な資格を得るために両方を取得する人も多くいます。
CISMのキャリアへの影響
CISMはキャリア形成に大きな影響を与えます。
給与への影響
| 職種 | CISMなしの平均給与 | CISMありの平均給与 | 増加率 |
|---|---|---|---|
| セキュリティマネージャー | $115,000 | $145,000 | 26% |
| シニアセキュリティマネージャー | $135,000 | $165,000 | 22% |
| セキュリティディレクター | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
2026年の米国市場データに基づきます。
キャリアアップ
- CISM保有者が報告する認定後2年以内の昇進率:73%。
- CISOになるまでの平均期間:CISMにより2~3年短縮
- 経営層からの信頼性:取締役会や経営幹部に認められます。
- 世界的な認知度:200か国以上で認められています。
CISMの取得が適する人
CISMは次の人に適しています。
- セキュリティマネージャー:管理能力を正式に証明したい人
- セキュリティ専門家:管理職へ移行する人
- ITマネージャー:セキュリティ責任を担う人
- リスクマネージャー:情報セキュリティに重点を置く人
- コンプライアンスマネージャー:セキュリティプログラムを監督する人
- セキュリティコンサルタント:管理レベルの助言を行う人
- CISO候補者:経営層への資格を築く人
学習と試験準備のヒント
2026年のCISM合格率は約50%です。
推奨学習期間
- 集中的な学習を3~6か月
- 週あたり15~20時間
- 最低4~6回の模擬試験
学習教材
- CISM Review Manual(ISACA公式)
- CISM Review Questions, Answers & Explanations Manual
- CISM Online Review Course(ISACA)
- サードパーティの問題集と学習ガイド
学習戦略
- 技術の細部を暗記するより、管理概念を理解します。
- リスクとビジネスの視点で考えます。
- 試験問題にはシナリオベースの思考を用います。
- 学習グループやオンラインフォーラムに参加します。
- 時間を測って模擬試験を受けます。
CISMの詳細: CISM - Certified Information Security Manager
5. Certified Information Privacy Professional/United States (CIPP/US)
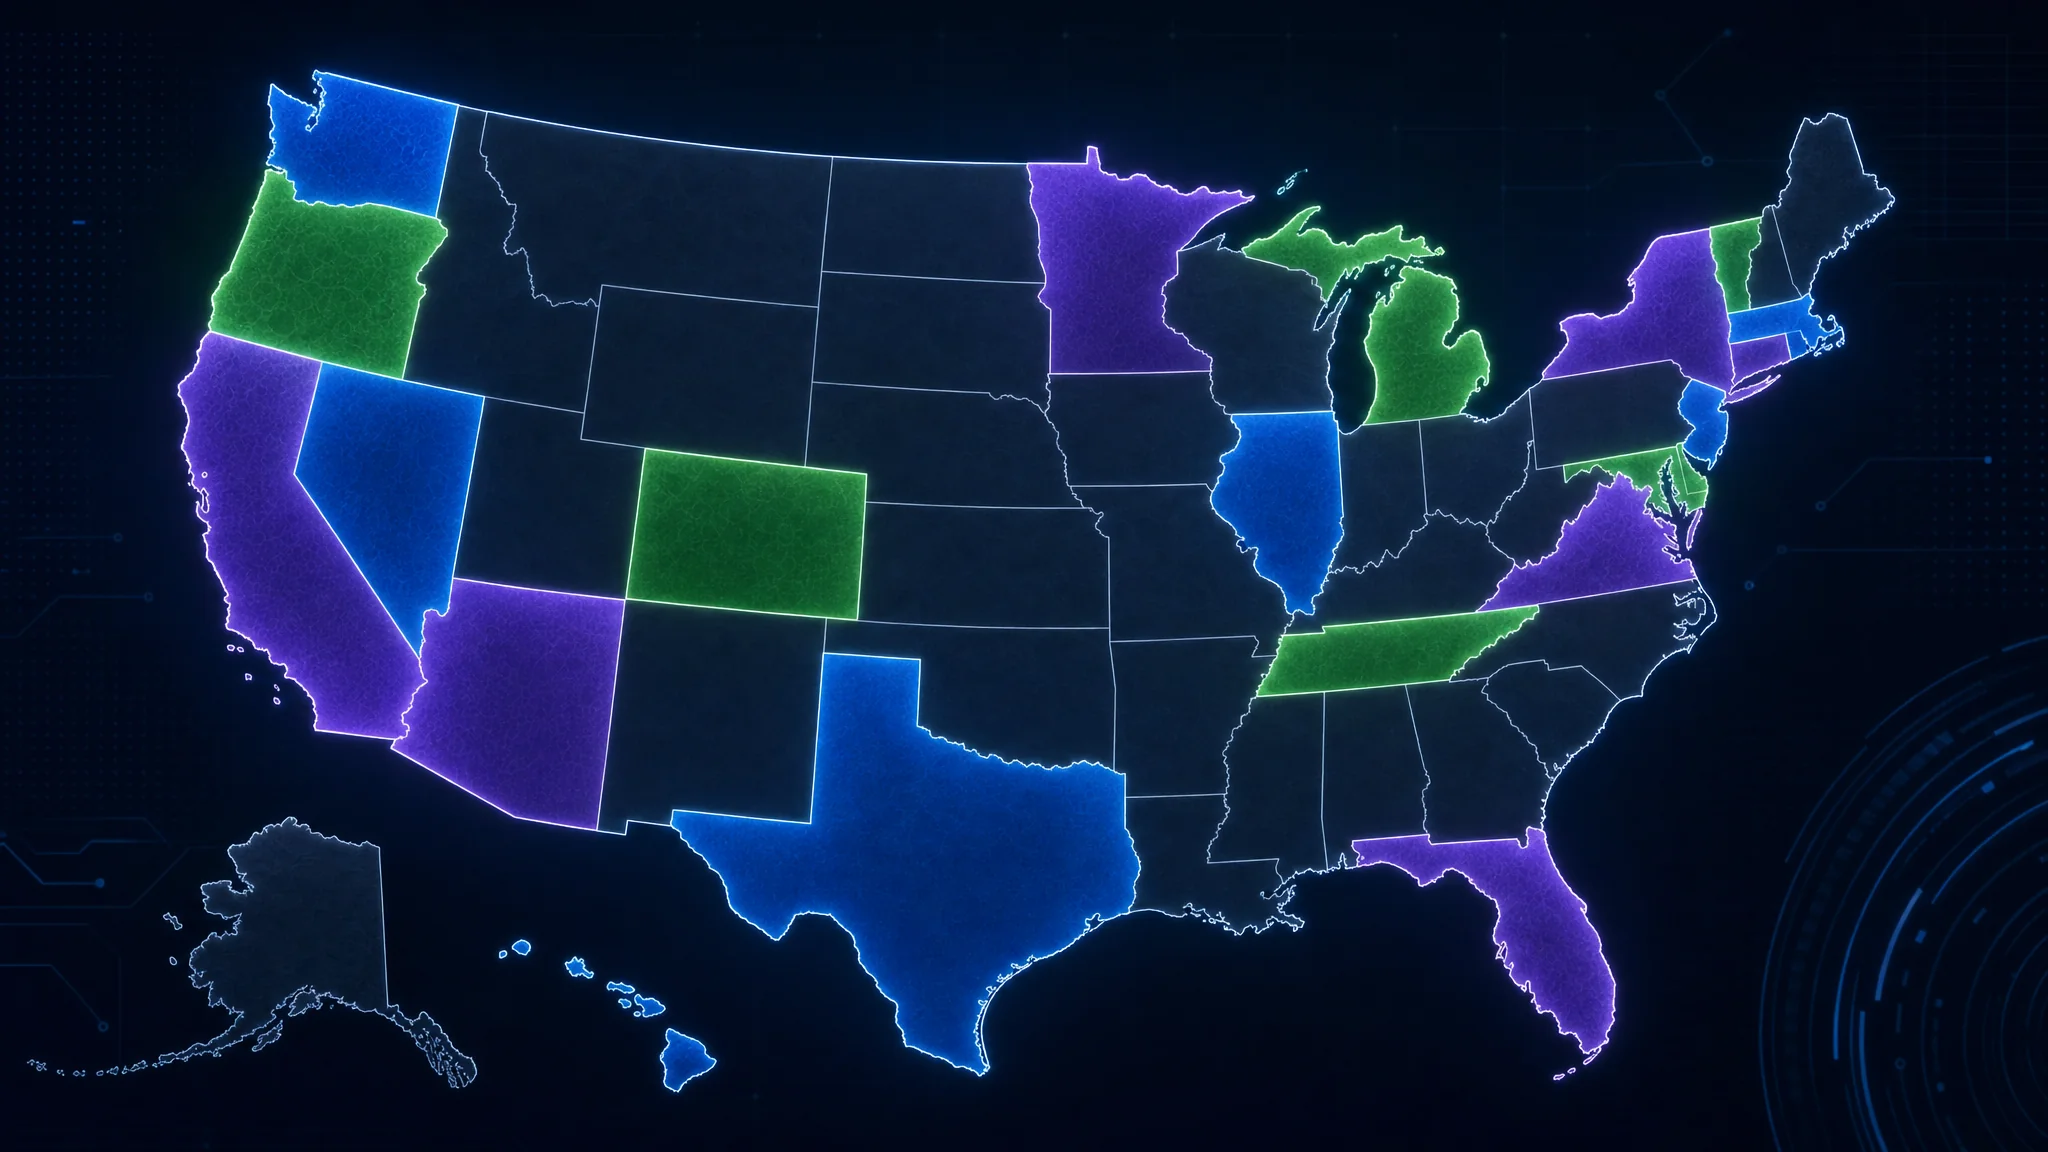
Certified Information Privacy Professional/United States (CIPP/US) 認定資格は、米国のプライバシー法や実務に携わるビジネスプロフェッショナル向けに設計されています。2026年には米国のプライバシー環境が大きく変化し、包括的なプライバシー法を制定した州が18州に達したため、CIPP/USの価値が高まっています。
2026年にCIPP/USが重要な理由
米国のプライバシー環境は大きく変化しました。
法令の拡大
- 包括的な消費者プライバシー法を持つ州が18州(2023年の5州から増加)
- 連邦プライバシー法を本格的に検討
- 分野別法令(HIPAA、GLBA、FCRA、COPPAなど)
- 詳細な理解が必要な州ごとの違い
- 罰則を伴う執行の強化
市場の需要
- プライバシー職に就くCIPP/US保有者の平均給与は128,000ドル
- 米国のプライバシー担当者の求人は2023年以降65%増加
- 州法の基準を満たす企業にはプライバシープログラムが必須
- GDPRなどの制度との越境対応
CIPP/USの出題範囲
この資格では、主に5つの分野を扱います。
I. 米国のプライバシー環境の概要(10~15%)
歴史的背景と発展
- 憲法上の概念としてのプライバシー
- コモンロー上のプライバシー侵害(侵入、開示、虚偽の印象、氏名や肖像の不正使用)
- 情報プライバシー法の発展
- 自主規制と業界のベストプラクティス
- 連邦と州の管轄
米国のプライバシーガバナンス体制
- 連邦取引委員会(FTC)の権限と執行
- 州司法長官の執行権限
- 分野別の規制当局
- 州法における私的訴権
- 集団訴訟の状況
プライバシーの枠組みと指針
- FTCの公正情報実務原則(FIPPs)
- OECDプライバシーガイドライン
- APECプライバシーフレームワーク
- NISTプライバシーフレームワーク
- 業界別フレームワーク
II. 民間部門によるデータ収集と利用の制限(20~25%)
州の包括的プライバシー法
現在の米国では、州のプライバシー法が複雑に入り組んでいます。主な州の法律は次のとおりです。
カリフォルニア州消費者プライバシー法(CCPA)/カリフォルニア州プライバシー権法(CPRA)
- 消費者の権利(アクセス、削除、訂正、オプトアウト、利用制限)
- 企業の義務と適用基準
- センシティブな個人情報の要件
- リスク評価とプライバシー・バイ・デザイン
- カリフォルニア州プライバシー保護庁(CPPA)による執行
バージニア州消費者データ保護法(VCDPA)
- 適用基準
- 消費者の権利の枠組み
- データ保護評価の要件
- オプトアウト選好シグナル
コロラド州プライバシー法(CPA)
- 全般的なオプトアウトの仕組み
- プロファイリングとターゲティング広告の要件
- データ保護評価
コネチカット州データプライバシー法(CTDPA)
- バージニア州法に類似する枠組み
- 子どものデータに関する個別の規定
ユタ州消費者プライバシー法(UCPA)
- 企業に配慮した制度
- センシティブデータを重視
2026年には、さらに次の13州を含む州で包括的な法律が施行されています。
- フロリダ、テキサス、オレゴン、モンタナ、デラウェア、インディアナ、アイオワ、テネシー、メリーランド、ニュージャージー、ニューハンプシャー、ケンタッキー、ネブラスカ
州法に共通する要素 違いはありますが、ほとんどの州法には次の要素があります。
- 消費者数や収益に基づく適用基準
- 消費者の権利(アクセス、削除、訂正、移転)
- 目的の限定とデータ最小化の要件
- 販売やターゲティング広告に対するオプトアウトの権利
- 強化された保護を要するセンシティブデータの分類
- 高リスク処理に対するデータ保護評価
連邦の分野別法令
医療保険の相互運用性と説明責任に関する法律(HIPAA)
- 対象事業体と業務提携先
- 保護対象保健情報(PHI)
- プライバシールールの要件
- セキュリティルールの要件
- 漏えい通知の要件
グラム・リーチ・ブライリー法(GLBA)
- 金融機関の要件
- プライバシー通知とオプトアウトの権利
- セーフガードルール
- 情報共有の制限
家族教育権利とプライバシー法(FERPA)
- 教育記録の保護
- 保護者と学生の権利
- 開示の制限
- 学校の義務
児童オンラインプライバシー保護法(COPPA)
- 13歳未満の子どもを対象とするサイトやサービスの要件
- 保護者の同意要件
- データ最小化とセキュリティ
- 削除の権利
公正信用報告法(FCRA)
- 消費者信用情報機関
- 利用者の要件
- 消費者の権利
- 正確性と異議申し立てへの対応
III. マーケティング、広告、プロファイリング(15~20%)
電子メールと電子メッセージ
- CAN-SPAM法:商業メールの要件
- 電話消費者保護法(TCPA):通話、テキスト、ファクスの制限
- 連邦要件を補う州法
- 全米勧誘拒否登録制度
オンライン広告と追跡
- Cookie通知と同意
- ターゲティング広告のオプトアウトの仕組み
- プライバシー選好シグナル
- 複数端末にまたがる追跡の影響
- モバイルアプリの追跡(ATT導入後の枠組み)
子ども向けマーケティング
- マーケティングにおけるCOPPA要件
- 州ごとの子どものプライバシー法
- 年齢確認の課題
- 包括的プライバシー法における青少年データの制限
プロファイリングと自動意思決定
- 州プライバシー法の要件
- プロファイリングに対するオプトアウトの権利
- 差別と公平性に関する懸念
- 透明性の要件
IV. 政府と職場のプライバシー(15~20%)
政府によるデータへのアクセス
- 米国憲法修正第4条の保護と制限
- 電子通信プライバシー法(ECPA)
- 保存通信法
- 法執行機関によるデータ要求
- 国家安全保障書簡とFISA命令
- 第三者法理
- CLOUD法の影響
政府による監視
- PATRIOT法の規定
- FISA第702条
- 大規模収集プログラム
- 透明性レポート
職場のプライバシー
- 従業員の監視方法
- プライバシーに対する合理的な期待
- 従業員の監視に関する州の制限
- 私物端末の業務利用(BYOD)に関する検討事項
- 職場での調査
- ソーシャルメディアと身元調査
生体情報プライバシー法
- イリノイ州生体情報プライバシー法(BIPA):私的訴権、説明を受けた上での書面による同意
- テキサス州生体識別子の取得または使用に関する法律(CUBI)
- ワシントン州の生体情報プライバシー法
- その他の州の要件
- 顔認識の制限
V. 情報管理とセキュリティ(25~30%)
データ侵害法
- 全50州と準州のデータ侵害通知法
- 通知の発動条件と期限
- 侵害通知に含める内容
- 規制当局への通知要件
- 信用情報監視に関する義務
- 連邦の分野別侵害法(HIPAA、GLBA)
情報セキュリティ要件
- FTCによるデータセキュリティの執行
- 州司法長官による執行
- 合理的なセキュリティ基準
- セキュリティフレームワーク(NISTサイバーセキュリティフレームワーク)
- ベンダーのセキュリティ管理
- インシデント対応計画
データ移転と越境データフロー
- GDPRの十分性認定に関する検討
- 米国企業向けの標準契約条項
- 米国組織に対するSchrems II判決の影響
- APEC越境プライバシールール(CBPR)システム
- カナダの個人情報保護電子文書法(PIPEDA)に関する検討
データ保持と廃棄
- 法律や業界ごとの保持要件
- 立証可能な廃棄手順
- 記録管理プログラム
- 電子証拠開示に関する検討事項
CIPP/US試験の詳細(2026年)
- 形式:選択式問題90問
- 試験時間:2.5時間
- 合格点:300/500(尺度化採点)
- 受験方法:Pearson VUE試験会場またはオンライン監督
- 問題の配分:上記の出題分野の割合に基づく
CIPP/USの費用(2026年)
| 費用項目 | 金額 |
|---|---|
| IAPP会員費(必須) | $550/年 |
| 試験料(会員価格) | $550 |
| 学習教材 | $200-$500 |
| 研修コース(任意) | $2,200-$3,500 |
| 初年度合計 | $1,300-$4,600 |
| 年間更新 | $550(会費と継続教育) |
CIPP/USとCIPP/E、どちらを選ぶか
CIPP/USとCIPP/Eのどちらを取得するか、多くの人が迷います。
| 判断基準 | CIPP/USを選ぶ場合 | CIPP/Eを選ぶ場合 |
|---|---|---|
| 対象地域 | 主に米国企業や消費者に関わる | EUの企業や居住者に関わる |
| 規制環境 | 州のプライバシー法への対応が必要 | GDPRの専門知識が必要 |
| 業界 | 米国中心の業界(医療、金融サービス) | EU中心または多国籍企業 |
| キャリア目標 | 米国を拠点とするプライバシー職 | 国際的なプライバシー職やDPO職 |
| 企業の事業 | 米国内の事業 | EU事業または越境移転 |
両方の資格:世界各地のプライバシー要件に幅広く対応するため、両方を取得する人も多くいます。
キャリアへの影響と機会
給与への影響
| 職種 | 2026年の平均給与 |
|---|---|
| プライバシーアナリスト | $75,000-$95,000 |
| プライバシーマネージャー | $110,000-$140,000 |
| 最高プライバシー責任者 | $160,000-$220,000 |
| プライバシー顧問弁護士 | $140,000-$200,000 |
| プライバシーコンサルタント | $120,000-$175,000 |
CIPP/US認定を持つ候補者の給与は20~35%高くなります。
就職機会 CIPP/US認定は、次の職種に役立ちます。
- 最高プライバシー責任者(CPO):組織全体のプライバシーを統括
- プライバシーマネージャー:日々のプライバシープログラムを管理
- プライバシーアナリスト:プライバシー評価とコンプライアンスを担当
- プライバシー顧問弁護士:プライバシー分野の法務助言
- コンプライアンス責任者:プライバシーを含む部門横断的なコンプライアンスを担当
- データ保護コンサルタント:プライバシーに関する助言を提供
学習と試験準備
推奨学習期間
- 集中的な学習を8~12週間
- 週10~15時間の学習
- 3~5回の模擬試験
主な学習分野
- 州プライバシー法の違い:類似点と相違点を理解する
- 連邦の分野別法令:HIPAA、GLBA、COPPA、FERPAを深く学ぶ
- 執行の状況:FTC、州司法長官、私的訴権を理解する
- 実務への適用:コンプライアンス戦略とベストプラクティスを学ぶ
学習教材
- IAPP CIPP/US学習ガイド
- IAPP CIPP/USサンプル問題
- IAPP研修コース
- Privacy Advisorニュースレターと最新情報
- 州プライバシー法の比較表
CIPP/USの詳細は、 CIPP/US - Certified Information Privacy Professional/United States をご覧ください。
5つの認定資格を比較
キャリア目標に合った資格を選べるよう、5つの資格を比較します。
費用の比較(2026年)
| 認定資格 | 初年度費用 | 年間更新費用 | 試験難易度 | 準備期間 |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | 高 | 4~6か月 |
| CIPP/E | $1,300-$4,600 | $550 | 中 | 2~3か月 |
| CIPM | $1,300-$4,350 | $550 | 中 | 2~3か月 |
| CISM | $2,095-$4,395 | $220 | 高 | 3~6か月 |
| CIPP/US | $1,300-$4,600 | $550 | 中 | 2~3か月 |
主な重点分野の比較
| 認定資格 | 主な重点分野 | 適した人 | 業界での評価 |
|---|---|---|---|
| CISSP | セキュリティ管理とアーキテクチャ | セキュリティマネージャー、コンサルタント、CISO候補者 | 非常に高い(世界) |
| CIPP/E | EUプライバシー法(GDPR) | DPO、EUプライバシーマネージャー、国際職 | 非常に高い(EU・世界) |
| CIPM | プライバシープログラム管理 | プライバシー責任者、プライバシーマネージャー | 高い(プライバシー分野) |
| CISM | セキュリティプログラム管理 | セキュリティマネージャー、CISO、リスクマネージャー | 非常に高い(世界) |
| CIPP/US | 米国プライバシー法 | 米国のプライバシーマネージャー、コンプライアンス責任者 | 非常に高い(米国) |
キャリアパスの推奨
最高情報セキュリティ責任者(CISO)を目指す人
推奨パス:CISM → CISSP
- 管理を重視するCISMから始めます。
- 技術分野の幅を広げるため、CISSPを追加します。
- プライバシーを統合するなら、CIPMも検討します。
プライバシー専門職を目指す人
推奨パス:CIPP/USまたはCIPP/E → CIPM → 技術職ならCIPT
- 対象地域に応じてCIPPを選びます。
- 実務能力を高めるため、CIPMを追加します。
- 技術的なプライバシーを扱うなら、CIPTも検討します。
セキュリティ管理職を目指す人
推奨パス:CISSPまたはCISM(あるいは両方)
- 技術的な経験があればCISSPを選びます。
- 管理職の経験があればCISMを選びます。
- 幅広い資格を求める場合は、両方を取得します。
コンプライアンスとリスク管理職を目指す人
推奨パス:CISM + CIPP/USまたはCIPP/E
- セキュリティガバナンスとリスクにはCISMを選びます。
- プライバシーコンプライアンスにはCIPPを選びます。
- プライバシープログラム管理にはCIPMも検討します。
認定資格別の投資収益率
2026年の市場データに基づく、おおよその投資収益率は次のとおりです。
| 認定資格 | 平均費用 | 平均給与増加額 | 投資回収期間 | 5年間の投資収益 |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/年 | 1.4か月 | $146,500 |
| CIPP/E | $3,000 | $22,000/年 | 1.6か月 | $107,000 |
| CIPM | $2,800 | $25,000/年 | 1.3か月 | $122,200 |
| CISM | $3,200 | $28,000/年 | 1.4か月 | $136,800 |
| CIPP/US | $3,000 | $24,000/年 | 1.5か月 | $117,000 |
どの資格も高い投資収益率を示し、2か月未満で費用を回収し、5年間で6桁の収益を生みます。
適切な認定資格の選び方
資格を選ぶときは、次の点を考慮しましょう。
1. キャリア目標
- CISO/上級セキュリティリーダー:CISMまたはCISSP
- プライバシー分野のリーダー:地域別のCIPP + CIPM
- セキュリティ管理:CISMまたはCISSP
- コンプライアンス管理:CISM + CIPP
- リスク管理:CISM
2. 対象地域
- 世界/多国籍:CISSP、CIPP/E
- 米国:CIPP/US、CISM、CISSP
- 欧州連合:CIPP/E、CIPM
- 国際業務:複数資格の組み合わせ
3. 業界の要件
- 医療:CISSPまたはCISM + CIPP/US(HIPAAを重視)
- 金融サービス:CISM + CIPP/US(GLBAを重視)
- テクノロジー:CISSPまたはCISM + CIPM
- コンサルティング:対応力を高めるため複数の資格を取得
4. 現在の経験レベル
- 初級から中級:CIPPまたは単独の資格から始めます。
- 経験豊富な専門職:CISMまたはCISSPを検討します。
- 上級職:幅広い資格を得るため複数を取得します。
5. 予算
- 予算が限られている:総費用が低いCIPPから始めます。
- 中程度の予算:CISMまたはCISSPを検討します。
- 勤務先の費用負担がある:複数資格の取得を目指します。
6. 学習時間
- 時間が限られている:準備期間が2~3か月のCIPP資格
- 中程度の時間:準備期間が3~6か月のCISM
- 柔軟に予定を組める:CISSPと追加資格
戦略的な認定資格パスの構築
1~2年目:基礎
目標:基礎となる資格と知識を身につけます。
選択肢A:セキュリティを重視
- CISSPまたはCISM(経験に応じて選択)
- 実務経験を積む
- セキュリティ管理のコミュニティで人脈を築く
選択肢B:プライバシーを重視
- CIPP/USまたはCIPP/E(対象地域に応じて選択)
- 現在の職務で知識を活用する
- IAPPに加入し、プライバシー分野の人脈を築く
3~4年目:専門分野
目標:専門知識を深め、関連資格を追加します。
セキュリティパス
- もう一方の資格(CISSPまたはCISM)を追加
- クラウドセキュリティ資格(CCSP)を検討
- GRCやリスク管理などの専門分野を伸ばす
プライバシーパス
- プログラム管理のためCIPMを追加
- 別の地域を対象とするCIPP資格を検討
- 医療プライバシーやテクノロジープライバシーなどの専門性を伸ばす
複合パス
- セキュリティ専門職:CIPPまたはCIPMを追加
- プライバシー専門職:CISMまたはCISSPを追加
5年目以降:リーダーシップ
目標:経営層に向けた資格と実績を築きます。
- 上級資格を追加で取得する
- CERT-In登録専門職を検討する
- 講演や執筆を通じて専門知識を共有する
- 資格取得を目指す人を指導する
認定資格の維持
5つの資格すべてで、継続的な専門能力開発が求められます。
継続専門教育(CPE)の要件
| 認定資格 | CPE期間 | 必要なCPE | 年会費 |
|---|---|---|---|
| CISSP | 3年 | 120 CPE(年間最低40) | $149 |
| CIPP/E | 2年 | 20 CPE | $550(会費) |
| CIPM | 2年 | 20 CPE | $550(会費) |
| CISM | 3年 | 120 CPE(年間最低20) | $85(会員) |
| CIPP/US | 2年 | 20 CPE | $550(会費) |
CPE単位の取得方法
CPE単位は、一般に次の方法で取得できます。
教育と研修
- 業界カンファレンスやセミナー
- オンラインウェビナーや講座
- 大学の授業
- ベンダーによる研修(セキュリティやプライバシー製品)
専門的な活動
- 記事や書籍の執筆
- カンファレンスでの講演
- ワーキンググループへの参加
- 他の専門職へのメンタリング
自主学習
- 関連書籍や刊行物を読む
- セキュリティやプライバシーの調査を確認する
- 規制の最新動向を把握する
職務経験
- 多くの資格では、関連業務をCPE単位に算入できます。
- 専門活動を記録しておきます。
複数資格を管理するヒント
複数の資格を保有している場合は、次の方法で管理しましょう。
- CPE単位を一元管理する:表計算ソフトやアプリで資格ごとの単位を記録します。
- 単位の重複算入を活用する:多くの活動は複数資格のCPEに算入できます。
- 年間のCPE活動を計画する:要件を満たせるよう、カンファレンスや研修を予定します。
- 専門団体を活用する:IAPP、ISACA、(ISC)²に加入し、CPEの機会を探します。
- カレンダーに通知を設定する:更新期限を逃さないようにします。
認定試験に役立つ追加リソース
専門団体
CISSP向け
- (ISC)²会員:教材、CPEの機会、コミュニティを利用
- 地域の(ISC)²支部:交流や勉強会に参加
CIPP/E、CIPM、CIPP/US向け
- IAPP会員:認定資格に必須。幅広い教材を利用
- IAPP KnowledgeNet:コミュニティのフォーラムや議論に参加
- 地域のIAPP支部:交流会や勉強会に参加
CISM向け
- ISACA会員:試験の割引と教材を利用
- 地域のISACA支部:勉強会や専門能力開発に参加
- ISACAオンライン研修:公式の試験対策講座を受講
学習教材とコミュニティ
オンラインコミュニティ
- Reddit:r/cissp、r/cybersecurity、r/privacy
- LinkedInグループ:CISSP Study Group、Privacy Professionals Network
- Discord:セキュリティやプライバシーを学ぶ各種サーバー
学習プラットフォーム
- Cybrary(無料および有料講座)
- Pluralsight(幅広い技術研修)
- LinkedIn Learning(専門能力開発)
- Udemy(手頃な価格の試験対策講座)
問題集と模擬試験
- 認定団体の公式模擬試験
- Boson ExamSim(CISSP、CISM)
- Sybex問題集
- LearnZapp(練習問題アプリ)
書籍と刊行物
- 各認定資格の公式学習ガイド
- 直前確認用の「11th Hour」ガイド
- Sybex総合学習ガイド
- Privacy Advisorニュースレター(IAPP)
試験登録と日程のヒント
- 早めに登録する:人気の会場では予約枠が埋まる場合があります。
- 受験形式を選ぶ:試験会場とオンライン監督を比較します。
- 無理のない日程を選ぶ:勤務予定やストレスを考慮します。
- 混雑時間を避ける:早朝の枠は技術的な問題が少ない傾向があります。
- 機器を確認する:オンライン受験では、事前にシステムをテストします。
結論:サイバーセキュリティのキャリアに投資する
非技術系サイバーセキュリティ認定資格は、2026年のキャリアにとって有力な投資です。世界のサイバーセキュリティ支出は2,150億ドルを超え、350万人分の求人が埋まらず、規制要件も増えているため、資格を持つ専門職の需要が高まっています。
主なポイント
5つの資格はいずれも投資収益率が高い:いずれも2か月未満で費用を回収し、5年間で6桁の収益につながります。
キャリア目標に応じて選ぶ:
- セキュリティ管理のリーダー:CISMまたはCISSP
- プライバシー分野のリーダー:CIPP + CIPM
- 幅広いリーダーシップ:資格を組み合わせる
対象地域を考慮する:
- 米国中心の職務:CIPP/US、CISM、CISSP
- EU中心の職務:CIPP/E、CIPM
- 世界各地の職務:複数の資格を組み合わせる
複数資格が価値を高める:関連資格を2~3個持つ専門職は、高い給与を得て、選べるキャリアも広がります。
継続的な学習が欠かせない:どの資格でもCPEが必要なため、変化する脅威や規制に関する知識を保てます。
次のステップ
キャリア目標を確認する:3~5年後にどのような職務を目指しますか。
現在の経験を評価する:どのような経験や教育をすでに得ていますか。
最初の資格を選ぶ:目標、経験、市場の需要を基準に選びます。
学習計画を作る:集中的に学ぶ期間として2~6か月を確保します。
登録して日程を決める:具体的な試験日を決めて学習を続けます。
専門家のコミュニティに参加する:勉強会や人脈づくりの機会を活用します。
認定資格の計画を立てる:数年間の取得戦略をまとめます。
資格取得に取り組むときは、サイバーセキュリティがテクノロジーだけでなく、組織、人々、データを守る分野であることを忘れないでください。これらの非技術系資格は、組織のセキュリティ体制を改善するための知識、枠組み、信頼性を身につける助けになります。
幅広いセキュリティ管理を学ぶCISSP、戦略的なセキュリティリーダーシップを学ぶCISM、EUのプライバシーに詳しくなるCIPP/E、プライバシープログラムを管理するCIPM、米国のプライバシーコンプライアンスを学ぶCIPP/USのどれを選んでも、金銭面の報酬と専門的な充実につながるキャリアへの投資です。
技術系、ベンダー固有、専門分野の資格を含む主要なサイバーセキュリティ資格の比較は、詳細ガイド 2026年版サイバーセキュリティ認定資格比較ガイド をご覧ください。
サイバーセキュリティ分野の幅広いキャリアパスや必要なスキルについては、包括的なガイド サイバーセキュリティのキャリアガイド:必須スキルと認定資格 をご覧ください。
サイバーセキュリティのキャリアに投資するなら今です。今日から資格取得を始め、テクノロジー分野で急成長し、重要性を増す職種で活躍する準備をしましょう。
参考文献
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - Privacy Certification: https://iapp.org/certify/
- (ISC)² Certifications: https://www.isc2.org/Certifications
- ISACA Credentials: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - Privacy and Security: https://www.ftc.gov/business-guidance/privacy-security
- NIST Privacy Framework: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - 2026年版サイバーセキュリティ認定資格比較ガイド: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - サイバーセキュリティのキャリアガイド: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - 政府および軍関係者向けサイバーセキュリティ認定資格トップ: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/

Related Posts